
精選文章
存檔
分類: 安全
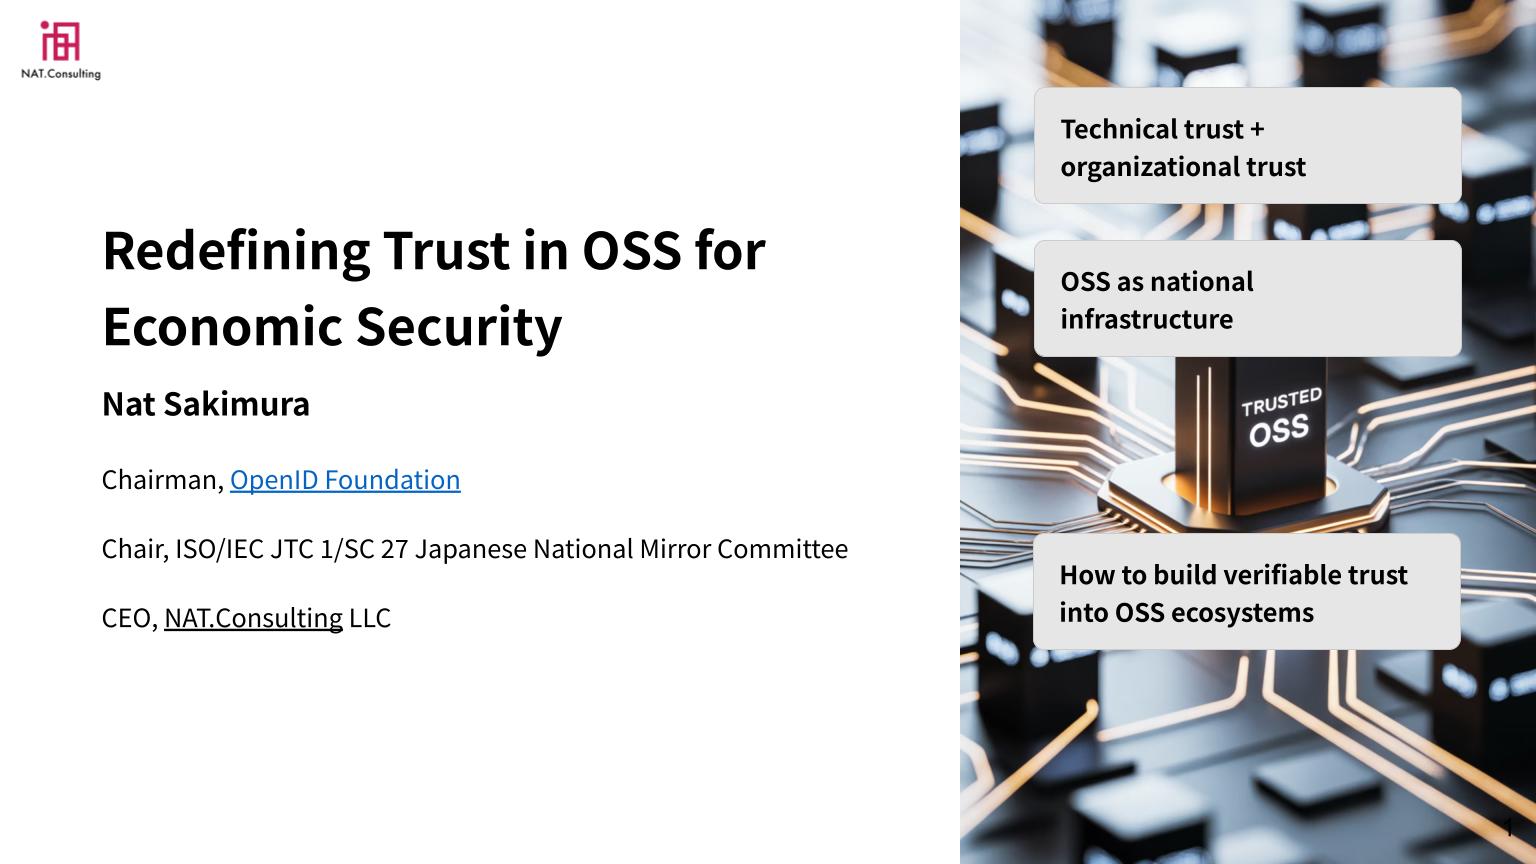
參加沖繩開放日「經濟安全領域開源軟體倡議的現況與未來」專題討論會
我是在活動當天寫下這段文字的,或者更確切地說,是現在(12月4日上午9:45)坐在辦公桌前準備小組討論的時候。我將參加上面提到的小組討論。我會做一個8分鐘的演講,縮圖就是演講的封面。演講結束後,我會把資料上傳到這裡。 [更新於13:23] 資料如下,請查閱。
《DS-511指南:在行政程序等身分驗證中處理數位身分》已發布。
我曾作為專家參與制定了三年多的《數位身分指南》(身分驗證指南修訂:身分驗證實務問題、案例、方法和指南專家委員會),該指南現已發布。您可以在「數位社會促進標準指南」頁面上查看。這些指南概述了國家行政機構在行政程序中驗證申請人身份時使用的數位身份驗證流程…
[年齡驗證] 英國網路安全法正被各種方式玩弄:用 VPN 繞過它,用《死亡擱淺》繞過生物識別身份驗證
英國《網路安全法》於2023年10月26日正式生效,並經國王批准,將於2025年3月17日全面實施(實際實施日期因條款而異)。該法案強制要求線上服務提供者評估和管理非法或有害兒童內容的風險。 (英國通信監理局(OF…)
總務省「實現安全安心的元宇宙研究會」發布2025年報告草案-元宇宙中的身份驗證、隱私和問責制(公眾意見徵詢截止日期為8月27日)
更新:公眾意見徵集時間為8月4日至27日。如有任何意見,請造訪https://www.soumu.go.jp/menu_news/s-news/01iicp01_02000126.html提交。提交表格及其他資訊可在該電子化政府頁面找到。今天,7年7月23日(星期三),15:00至17:00,總務省召開了題為「實現安全可靠的元宇宙…」的會議。
金融廳修訂監理準則。防釣魚身份驗證方法將成為強制性要求。它並非某些文章所說的生物辨識身分驗證!公眾意見徵詢截止日期為8月18日。
8月15日,金融廳(FSA)開始就擬修訂的《金融工具業務經營者等綜合監管指引》徵求公眾意見。意見提交截止日期為8月18日(星期一)下午5時(必須在此時間前收到)。此修訂涉及利用透過冒充證券公司網站的釣魚網站竊取的客戶資訊(登入ID、密碼等)進行未經授權的網路交易服務存取和詐欺性交易(第三方)。
一次性密碼無法阻止的即時網路釣魚威脅——使用密鑰抵禦網路釣魚的本質
近年來,針對金融機構和其他組織的網路釣魚攻擊日益複雜,其中一種名為「即時網路釣魚」的技術構成了尤為嚴重的威脅。此類攻擊甚至能夠使一次性密碼(OTP)失效,而一次性密碼先前被認為是抵禦網路釣魚攻擊的有效措施,這迫使金融機構對其身份驗證系統進行根本性的重新設計。
日本郵政考慮在向樂天集團和其他公司投遞郵件時引入 7 位字母數字地址識別技術...
5月26日《日經新聞》的頭條新聞是“日本郵政將採用7位字母數字地址識別;樂天集團等公司考慮將其應用於投遞”,但專家們已經開始表達擔憂。國立資訊學研究所的佐藤一郎教授和《日經BP》的社論撰稿人淺川直樹等人在NIKKEI THINK網站上發表了評論。他們的觀點都很有道理。當然,數位化郵政地址也有許多優勢…關於郵政地址數位化的問題,我思考已久…
授權推送支付(APP)詐欺和數位身分錢包的影響
我幾個月前就寫了這份報告,但我認為它很重要,所以我在這裡分享。總共有4頁A28紙…這個主題也和現在的欺詐性證券帳戶交易話題有關,我認為它可能會在第29屆白濱網絡犯罪研討會上討論,題為“重新思考身份:匿名、冒充、角色和非人類”,但它並沒有特別出現。請盡情閱讀。
日本金融服務局已要求金融機構審查透過電子郵件發送受密碼保護的 ZIP 檔案(即所謂的 PPAP)的做法。
根據《日經新聞》5月22日報道,日本金融廳(FSA)已要求金融機構重新考慮透過電子郵件發送密碼保護的ZIP文件(即所謂的PPAP方法)的做法。這是因為收件者的安全軟體可能無法偵測到惡意軟體,從而造成資訊外洩的風險。金融廳計劃透過未來的檢查和監督來驗證相關改進措施是否到位。
[數位機構] 身分驗證指南修訂專家會議(6 財年)摘要已發布
4月1日,數位署發布了專家小組會議(6財政年度)關於修訂身分驗證指南的成果。這份名為《DS-500行政程序線上身分驗證方法指南》(簡稱《身分驗證指南》)的文件總結了行政程序數位化過程中安全驗證身分的規則和方法。舉例來說,它就像是在教授線上身份驗證…