
概要
本文分析了於 2025 年 7 月 31 日發布的新數位身分標準 NIST SP 800-63-4 中的「約束性」條款。雖然該標準沒有明確定義“約束性保證級別”,但本文重點關注 SP 800-63A-4 中隱含的級別,以及 SP 800-63B-4 中定義的後續身份驗證器添加過程中存在的重大安全問題。
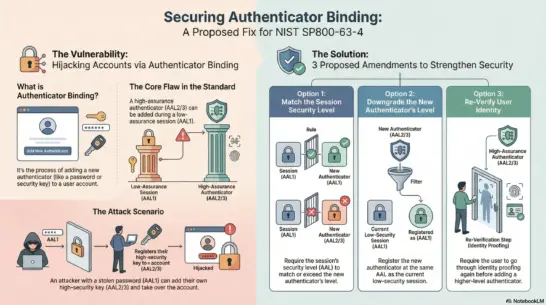
核心問題在於,根據現行法規,在低階身份驗證器會話(例如 AAL1)期間,可以將新的、更高層級的身份驗證器(例如 AAL2 或 AAL3)綁定到使用者帳戶。攻擊者如果攻破了低階身份驗證器,就可以將自己的更高層級的身份驗證器綁定到受害者的帳戶,從而接管該帳戶。
為降低此風險,本文提出對綁定規則進行三項修改:對新認證器使用 AAL 或更高級別的認證保證級別進行綁定;將新認證器註冊為與當前會話具有相同 AAL 級別的認證器;或重新執行身份驗證。這將防止使用低保證等級會話綁定高保證等級認證器,增強安全性,並使依賴方 (RP) 能夠更準確地評估保證等級。
1.首先
NIST SP 800-63-4 是於 2025 年 7 月 31 日發布的一項新的數位身分標準。雖然它涵蓋了廣泛的領域,但本文將重點放在「綁定」方面。
NIST SP 800-63B-4 使用術語“綁定”而非“頒發”,因為它不僅涵蓋雲端服務提供者 (CSP) 頒發身份驗證器的情況,還涵蓋用戶自帶身份驗證器並將其註冊到 CSP 用戶帳戶的情況。因此,「綁定」一詞既包括使用者(訂閱者)向 CSP 註冊其身份驗證器的情況,也包括 CSP 頒發身份驗證器的情況。
NIST SP 800-63-4 並未明確描述具有約束力的安全等級。然而,其中一些條款暗示了這些層次的存在。它們主要出現在身份驗證器的初始註冊階段,如 SP 800-63A-4 中所述,每個層級都有相應的要求。對於每個等級共有的特定安全要求,請參閱 SP 800-63B-4。
2. 身份驗證器綁定
一般規定
SP 800-63B-4 中的第 4.1 節專門介紹了裝訂。
首先,我們對「身份驗證綁定」定義如下:
身份驗證器綁定這指的是在特定身份驗證器和訂閱者帳戶之間建立關聯,使該身份驗證器能夠單獨使用或與其他身份驗證器結合使用來驗證訂閱者的身份。
(資料來源)基於 NIST SP 800-63B-4,作者臨時翻譯。
接下來,將列出以下一系列規定。
身份驗證器透過以下方法之一綁定到訂閱者帳戶:你必須(應當)。
(資料來源)NIST SP 800–63B-4, 第4.1節, 根據第 2 段,這是作者的暫譯。
- 由 CSP 作為註冊的一部分簽發。
- 使用者提供驗證器,CSP 認為該驗證器可以接受。
將後續身份驗證器綁定到使用者帳戶時,CSP 必須滿足以下要求:
(資料來源)基於 NIST SP 800-63B-4,第 4.1 節,第 4.1.2.1 段,第 2 段,作者的臨時翻譯。
- 確保流程請求的身份驗證等級為以下兩個等級中較低的等級:使用者帳戶目前可用的最高 AAL 和新驗證器將使用的最高 AAL。必須.而且,
- 例:綁定適用於 AAL2 的驗證器時,除非訂閱者帳號只有 AAL1 驗證功能,否則需要 AAL2 驗證。
- 如果新增了身份驗證器,第 4.6 節根據相關規定,訂戶將透過與新認證器相關的交易無關的方式收到通知。必須。
上述第 1-3 條規定存在一些問題。我們將在第 5.2 節中探討這些問題。
以下段落概述了身分生命週期中的各項要求。像往常一樣,這段文字的寫法比較混亂,在一個段落中羅列了多項要求、建議等等,因此我們將對其進行重新排版,並對每一項進行編號。
在整個數位身分生命週期中,CSP 需滿足以下要求:
(資料來源)作者根據 NIST SP 800-63B-4 第 4.1 節第 4 段編寫。
- 使用下列方法之一將身份驗證器綁定到訂閱者帳戶:必須。
- 通訊服務提供者 (CSP) 會在註冊過程中頒發身分驗證器。
- CSP 接受可接受的身份驗證器,並將其註冊到使用者帳戶。
- 記錄每個使用者帳戶綁定的所有身份驗證器。必須。
- 為了使驗證者能夠評估是否符合每個 AAL 的要求,需要確定綁定身份驗證器的特性(例如單因素或多因素身份驗證以及抗網路釣魚)。必須。
- (隱含要求)將判決結果告知RP。必須。
- 強有力的證據(例如身份驗證器證明)、來自您自己頒發身份驗證器的直接訊息,或身份驗證器實現的總體特徵(例如,網絡認證根據使用者驗證位是否設定來判斷。您可以這樣做(MAY)。
- 也保存了滿足驗證器驗證要求所需的其他狀態資訊。必須。
- 例:第 3.2.2 節文件中規定的身份驗證嘗試限制要求 CSP 或驗證器維護有關最近一次身份驗證失敗的狀態信息,但由身份驗證器驗證的激活元素除外。
- 建立一筆記錄,其中包含身分驗證器生命週期中重要事件的日期和時間(例如綁定到訂閱者帳戶、續約、修改和撤銷)。必須。
- 對於與事件關聯的設備,請包含指示綁定來源的資訊(例如 IP 位址和設備識別碼)。理想的(應該)。
- 請求提供更多信息,以確定新的身份驗證器或相關端點是否適合所請求的 AAL。您可以這樣做(MAY)。
3. 註冊時的約束力
註冊時的綁定是註冊流程的一部分。SP 800-63A具體處理方式如下。相關規定如下:
通訊服務提供者應鼓勵使用者關聯至少兩種不同的身份驗證方法。應該關於訂閱者帳戶第 5 條關於身份驗證器的鏈接[SP800-63B] 第 4.1.2.1 節請參閱。
(資料來源)NIST SP800-63A-4,第 1 節 4.1.12 初始身份驗證器綁定
- CSP 必須提供一項功能,允許申請人透過以下方法之一連結身份驗證器:須)。
- [SP800-63B] 第 4.1.3 節根據[相關章節]中規定的每種身份驗證器類型的要求,遠端註冊用戶提供的身份驗證器。
- 實體認證設備將送達已核實的地址。
- 交付認證設備或現場註冊認證設備。
- 如果身份驗證器與使用者的單一受保護會話之外進行鏈接,則 CSP 必須透過以下方式之一驗證預期訂閱者是否實際存在:須)。
- 返回續行程式碼。
- 與身份驗證過程中所獲得的生物特徵資訊進行配對。
這些參考文獻有點複雜難懂,所以我將在下面用自己的話解釋一下。
CSP必須符合以下要求:
- 允許將多個身份驗證器綁定到訂閱者帳戶。
- 我們保證該過程需要以下最低級別的身份驗證。
- 目前最大的AAL。或者
- 使用新型身份驗證器的最大AAL。
註1:這意味著,如果一個使用者帳戶僅綁定了一個 AAL1 驗證器,則後續的 AAL2 驗證器將綁定到該帳戶,且綁定過程均在 AAL1 會話期間進行。這會帶來問題,因為攻擊者可能已經入侵了 AAL1 會話,並試圖將自己的 AAL2 身份驗證器綁定到受害者的帳戶。- 第 4.6 節根據(帳戶通知)的規定,訂閱者將透過與綁定新驗證器的交易無關的方式收到通知。
註2:這項要求部分解決了註 1 中指出的問題。此外,如果驗證器來自與目前用於驗證使用者身份的設備不同的設備,則綁定過程必須按以下順序進行:
(資料來源)基於 NIST SP 800-63A-4,第 4.1.12 節,作者。
- 使用者透過目前已認證的裝置向 CSP 要求綁定碼。
- CSP 產生綁定程式碼並將其傳回給裝置。
- 使用者將綁定碼輸入到具有新身份驗證器的第二個裝置。
4. 具有約束力的法規
SP 800-63A-4 規定了每種 IAL 的要求。下面,我們將介紹 IAL2 和 IAL3 的要求。
4.1 IAL2 裝訂規範
SP 800-63A-4 的 4.2.12 節「初始認證器綁定」中描述了 IAL2 綁定要求。
在 CSP 的身份系統中為申請人(此時即為使用者)建立唯一的使用者帳戶後,即在身分註冊表中建立記錄後,可以將一個或多個驗證器與使用者帳戶關聯(綁定)。
為最大限度減少帳戶恢復的需求,通訊服務提供者將遵守以下要求:
- 鼓勵使用者綁定至少兩種獨立的身份驗證方法是理想的(應該)。
注意:有關訂閱帳戶的詳細信息第 5 節關於身份驗證器的綁定SP 800-63B 第 4.1.2.1 節請參考。(來源)基於 NIST SP 800-63A-4,第 4.2.12 節,初始認證器綁定,作者的臨時翻譯。
- 申請人可以使用以下方法之一綁定身份驗證器。必須。
- SP 800-63B 第 4.1.3 節使用者提供的身份驗證器將根據[相關文件]中定義的身份驗證器類型要求進行遠端註冊。
- 我們將向已驗證的位址發送實體認證設備。
- 驗證器需親自遞送或註冊。
- 如果身份驗證器綁定在與使用者的單一受保護會話之外,請使用下列方法之一驗證預期訂閱者的存在:必須。
- 請返回續程碼。
- 在身份驗證過程中收集的生物特徵資訊將與此資訊進行比對。
4.2 IAL3 裝訂規範
IAL3 綁定要求在 SP 800-63A-4 的 4.3.10 節「初始認證器綁定」中進行了描述。具體要求如下:
CSP 符合以下要求:
(來源)基於 NIST SP 800-63A-4,第 4.3.10 節,初始認證器綁定,作者的臨時翻譯。
- 用戶的第一個身份驗證設備是在與在場的身份驗證人員進行面對面互動時分發或註冊的。必須。
- 如果 CSP 在與使用者的單一經過驗證的受保護會話之外分發或註冊初始身份驗證器,則在註冊身份驗證器之前,必須將從使用者身上採集的生物特徵樣本與身份驗證期間採集的樣本進行匹配。必須。
- 為了進一步加強綁定過程,訂戶需要攜帶在身份驗證過程中使用的身份證明文件。或許。
5. 當前文檔存在的問題
關於 SP 800-63-4 的裝訂過程,可以指出幾個問題。
5.1 身份驗證器初始綁定相關問題
尤其缺少以下關於遠端註冊的規定:
(來源)作者
- 身分驗證官在使用者建立身分的相同受保護工作階段中註冊使用者的第一個驗證器,以便將其註冊到身分註冊表中。必須。
這可能只是一個疏忽,也可能反映了美國的特殊情況,即由於美國沒有被廣泛接受的數位身分證明文件可以有效地用於遠端身分驗證,因此使用 IAL3 進行遠端身分驗證很困難。
如果其他接受數位 ID 的司法管轄區使用 SP 800-63-4,則最好添加上述第 4 條規定。
5.2 新增後續驗證器的相關問題
如上所述,條款 3 存在問題。該條款規定如下:www
CSP 確保流程要求的驗證等級為以下兩個等級中較低的等級:使用者帳戶目前可用的最高 AAL 和新驗證器將使用的最高 AAL。必須。
(資料來源)基於 NIST SP800-63B-4,第 4.1.2.1 節。綁定附加驗證器,第 2 段,作者的臨時翻譯。
這表示在由 AAL1 驗證器建立的會話中,您可以將「AAL2」或「AAL3」驗證器綁定到訂閱者帳戶。
問題在於:如果攻擊者已經攻破了受害者的 AAL1 身份驗證器(例如密碼),他們就有可能將自己的 AAL2/AAL3 身份驗證器綁定到受害者的帳戶,並繼續使用它們。
規則3可能需要修改如下:
CSP將執行下列操作之一:必須。
(來源)作者
- 確保該過程所需的身份驗證等級不會低於使用者嘗試新增的身份驗證器的 AAL 等級。
- 即使驗證器本身可以滿足更高的 AAL 要求,註冊的驗證器仍會被記錄為與目前會話具有相同的 AAL。
- 為了提高會話質量,使其超過已註冊身份驗證器的 AAL,將使用相應的 IAL 再次執行身份驗證。
6. 結論
本文總結了NIST SP 800-63-4系列標準中包含的「綁定」條款。文章指出,SP 800-63A-4隱含了「綁定保證等級」的概念,並且同一文件中引用的SP 800-63B-4方法存在漏洞,攻擊者可以利用該漏洞將其更高級別的身份驗證器添加到受害者的帳戶中。
為緩解此問題,本文提出對相關法規進行修訂補充。這些緩解措施將使通訊服務提供者 (CSP) 能夠更安全地將身分驗證器綁定到帳戶,並避免對責任方 (RP) 造成虛假的安全感。