
[AF Den Tokyo] 日本 OAuth 基金會 (OAuth-J) 於 2018 年 4 月 1 日宣布,將開始開發同樣支援網路分離的新 OAuth 配置文件,即 OAuth 光傳輸設定檔 (OAuth OTP)。
OAuth [RFC6749] 是一種 API 保護技術,被手機公司、銀行、航空公司、大眾媒體、政府機構等廣泛使用,還有 GAFAM(Google、Apple、Facebook、Amazon、Microsoft)。作為通訊協定(傳輸),因此在由於最近網路彈性趨勢而導致互聯網分離的環境中,客戶端位於內部網絡,授權伺服器位於互聯網存在於側面。1當伺服器分佈在多個未連接的網路上時,例如使用電腦時,存在無法執行處理的問題。因此,如果我們加強我們的網絡,就有可能在 API 經濟中落後。
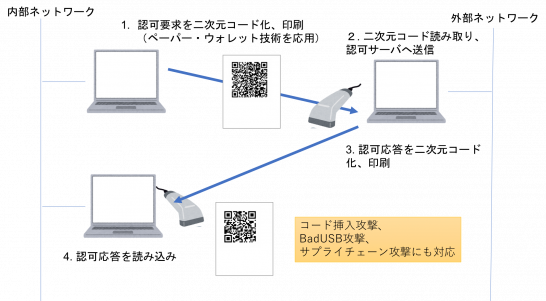
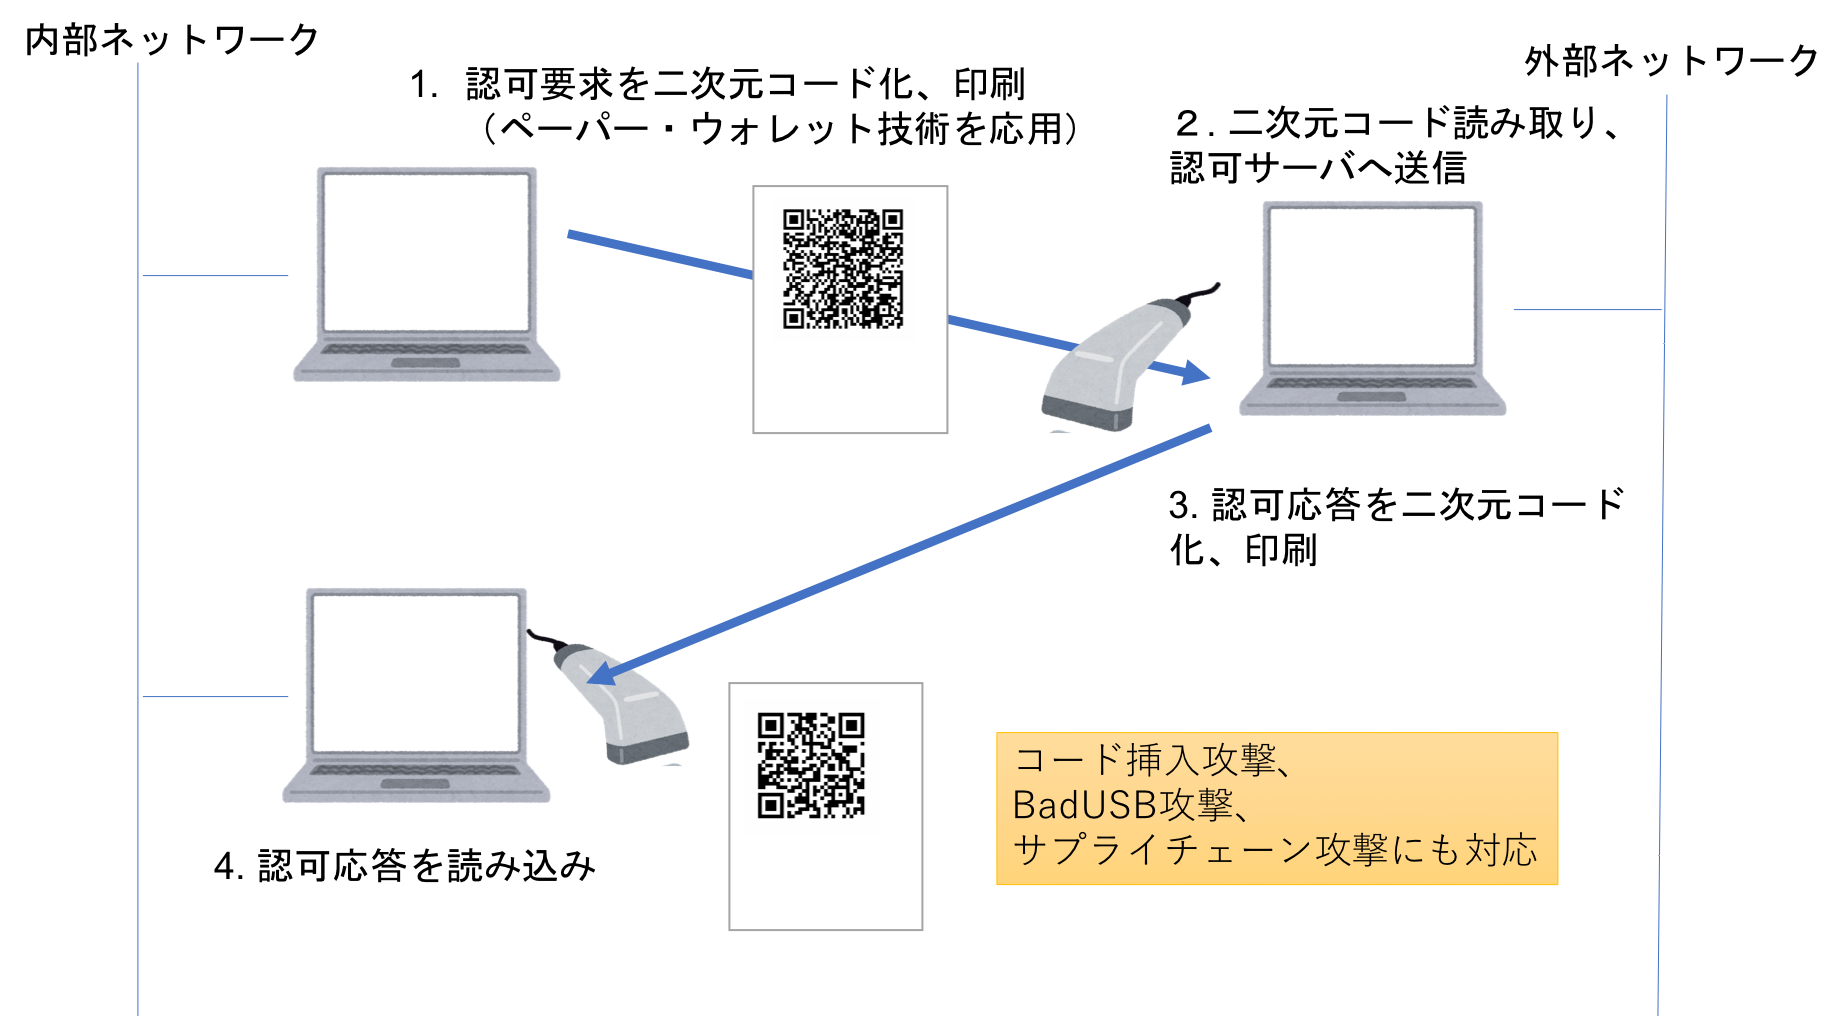
OAuth OTP 透過引入內部和外部網路之間的光傳輸而不是 HTTPS 來解決這個問題。具體來說,紙錢包中使用的二維碼技術通常用於增加使用區塊鏈的虛擬貨幣交易的安全性,該技術用於將授權請求和回應印在紙上,然後透過反向列印進行處理。將請求轉換為二維碼時,會單獨產生並包含稱為 Nonce 的 4 位元唯一 ID。2,在回應中也包含相同的 ID3程式碼注入攻擊4也對應於此外,與使用USB記憶體的方法不同,由於紙張是透過光學閱讀器讀取的,因此避免了供應鏈污染。5壞USB透過6它還對攻擊做出回應。
在此公告之前,該標準草案原定於 2017 財年期間作為 ID 提交給 IETF,但編輯 Nat Sakimura 表示,「僅僅因為今天是愚人節,就有人惡意試圖說 2017 年已經結束」 」 截至今天,尚未提交任何意見。
OAuth-J執行董事Novu Matake先生對此事表達瞭如下期望。
「該標準草案是一個決定性的打擊,它將拯救許多日本組織免於脫離API 經濟,但其好處將擴展到日本以外的亞洲許多其他組織,並且除此之外,OAuth-J 也提交了一份草案。
4月XNUMX日添加
我寫這篇文章是因為在 4 月 2 日透露劇透是有禮貌的,但我認為這樣會很好。我需要考慮一下它是否有用途。順便說一句,圖中的二維碼實際上是 OAuth 請求/回應。然而,它是在程式碼流中。如果您實際上在單獨的網路中處理它,這是不切實際的,因為程式碼流需要多一次往返。它應該是隱式的。
在這種情況下,存取權令牌將以純文字形式列印在 QR 碼上。當然,進行此類工作的地方會安裝監視攝影機,因此存在相關存取權杖可能從影像中洩露的風險。因此,存取令牌必須被加密或發送者受限。前者不在RFC6749的涵蓋範圍內,如果因為其他原因外洩也會有後果,所以後者比較好。在這種情況下,客戶端可以提前在AS中註冊自己的公鑰,將keyhash放在AT中,並與MTLS結合使用。這樣,如果資源位於內部網絡,則無需連接到外部網路。如果資源位於外部網絡,則可以使用外部網路取得數據,然後將資料帶到內部網絡,然後再進行處理。
另外,在列印二維碼時,我認為到期日應該以人類可讀的方式列印。之後,它要么被處理掉,要么被送到檔案館。
註腳
- 如果正在處理的資源是個人識別資訊 [JIS
- 由於它使用狀態變量,因此它與現有的 OAuth 相容。
- 由 RFC6749 自動填入。
- 利用授權請求和回應之間的弱綁定,用單獨取得的授權碼取代授權碼的攻擊。也稱為剪下和貼上攻擊。
- 從產品出廠到到達用戶的整個供應鏈中發生的攻擊,例如更換產品、安裝軟體或在不利環境下降低其邊際效能。倉庫、卡車車廂等常成為攻擊目標。透過亞馬遜購買的加密貨幣硬體錢包曾遭受這種攻擊,並且出現過所有加密貨幣被盜的情況。這對於軍用物資來說是一個特別大的問題,美國國防部要求《國防授權法案》透過直接從生產商採購而不是透過分銷的方式來降低這種風險。
- 2014 年 Black Hat USA 上宣布的攻擊。它使用 USB 韌體來欺騙連接的設備,並允許執行各種操作,包括資料提取。