
經過四年半的困難,我們從創建一個工作小組開始,經過六年的困難,我們終於發布了 OpenID Connect。
OpenID Connect 是網際網路上的「身分層」。讓我解釋一下。
當我們談論層或「層」時,我們通常指的是 TCP/IP 參考模型。[1]。這是由 IETF 制定的一套網路上的主機應該具備的指南。溝通交流功能層次結構分為型號在,TCP/IP 參考模型,網際網路協定簇又稱通訊功能(通訊協議)被定義為四層(RFC1122)。第四層稱為應用層,但這只是 HTTP、FTP 等的一層。通訊服務這並不意味著所謂的「商業應用程式」。實際用戶使用的「業務應用程式」就是建立在這個之上的。這是圖像嗎?
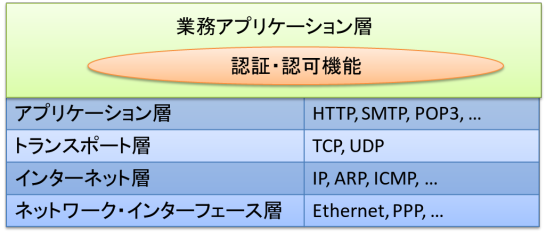
在圖 1 中,「身份驗證/授權」在「業務應用層」內繪製為橢圓形。我提出這一點的原因是因為這個功能存在於所有業務應用程式中。
據稱,網路上95%以上的安全問題都是由於認證和授權不力造成的。前幾天,他是防毒和惡意軟體偵測之父。彼得·蒂皮特博士有機會聽到[2] 不過,他表示,“從加強安全的角度來看,即使你完善了防病毒、防火牆等所有安全功能,你也無法從身份功能的輕微進化中獲得多少好處。”到那個。
我們這次發布的是一個國際標準,允許“認證/授權”功能作為單層實現——“身份層”,類似於網路層,而不是在單獨的應用程式中實現。粗略的影像如圖 2 所示。
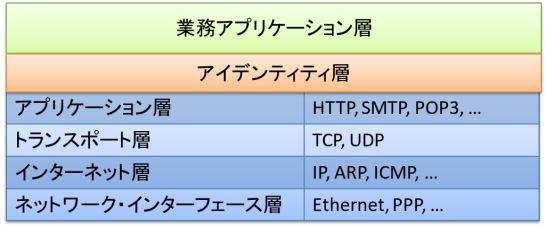
在這裡,應用軟體可以透過使用預先定義的標準程式(協定)與身分層交換資訊來安全地執行「身份驗證和授權」。透過將身份驗證和授權功能外包給專門的軟體和服務,您可以消除自己執行身份驗證和授權的需要,而這很難正確完成,因此您將能夠專注於您的業務。 ”,無需創建應用軟體。
這次我們發布的是整個身分層系統的以下部分。
| OpenID 連線核心 | 一切的核心是可以執行某種程度的身份驗證和授權。 |
| OpenID 連線發現 | 它允許您搜尋為每個使用者提供身份驗證和授權服務的位置。 |
| OpenID Connect 動態註冊 | 這是應用程式軟體(稱為客戶端)將自身動態註冊到身份層的規範。 |
| OAuth 多重回應類型 | 上面定義了一些使用的消息。 |
許多公司已經宣布支援 OpenID Connect。 Google 已經宣布將於 2015 年 XNUMX 月全面過渡到 OpenID Connect,而 Microsoft 和 Salesforce 也已經開始提供服務。在日本,野村綜合研究所向多家公司提供後端技術,軟銀和雅虎已經在提供支援。其他已宣布支援的公司包括(排名不分先後)ForgeRock、CA、VMWare、AOL 和 Cisco。
此外,在巴塞隆納舉行的世界行動通訊大會上,主辦單位 GSMA但”移動連接”,這是行動運營商的 OpenID Connect 設定檔。 (稍後我會單獨寫一篇文章來討論這個問題。)
OpenID Connect 是許多人的心血和汗水的成果。我想藉此機會向眾多合作者表示感謝。
[1] 說到層和“層”,另一個常用的模型是 OSI 參考模型。這是,國際標準化組織 (ISO)制定者計算機應該有溝通交流功能層次結構分為型號在,OSI 基本參考模型,開放系統互連模型又稱通訊功能(通訊協議)分為七層。第 7 層稱為應用層,但這僅適用於 HTTP、FTP 等。通訊服務這並不意味著所謂的「應用軟體」。實際使用者所使用的「應用軟體」就是建立在此之上的。
[2] 在國際認同高峰會上,一場在白宮舉行的受邀活動(30 人?)。
[3] 雖然這裡寬鬆地稱為“身份層”,但它實際上是一個發行代表訪問權限的代幣的層,以及在網絡上交換身份數據(與某個實體相關的屬性數據)的所謂身份層。
(修訂歷史)
- 2014/3/1 – 最初,我使用OSI參考模型來編寫它,但感覺不舒服,所以我將其更改為TCP/IP參考模型。另外,將清單變更為表格。
一個評論