
从创建工作组开始,我们花了四年半的时间努力,又经过六年的努力,才最终发布了 OpenID Connect。
OpenID Connect 是互联网的“身份层”。
说到层,有一个常用的模型称为 TCP/IP 参考模型。[1]这是IETF制定的一套互联网上的主机应该具备的规则。通信功能层次结构分为モデルで,TCP/IP 参考模型,互联网协议套件也称为“通信功能(通信协议) 定义为四个层次(RFC1122) 这第四层称为应用层,但它仅用于HTTP,FTP等。通讯服务这并不意味着“商业应用程序”。实际用户使用的“商业应用程序”是建立在此基础上的。您是这么认为的吗?
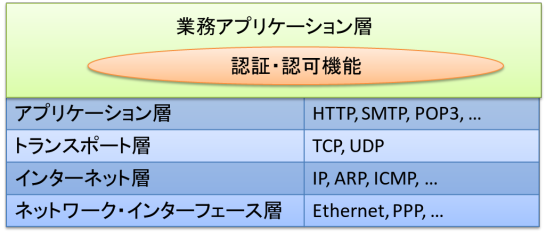
在图 1 中,我们画了一个椭圆来表示“业务应用层”中的“身份验证和授权”。我们之所以突出显示这一点,是因为此功能存在于所有业务应用程序中。
据称,互联网上95%以上的安全问题都是由于身份验证和授权不当造成的。彼得·蒂佩特博士聆听的机会[2] 不过,医生表示,“就加强安全性而言,即使你完善了防病毒、防火墙和所有其他安全功能,也比不上仅仅稍微改进身份功能所带来的好处。”
此次发布的国际标准,旨在将“身份验证和授权”功能外化为与网络层类似的单层“身份层”,而不是为每个应用程序单独实现该功能。其大致结构如图2所示。
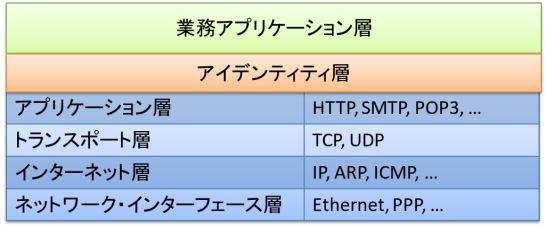
在这里,应用软件可以通过使用预定义的标准程序(协议)与身份层交换信息,安全地执行“身份验证和授权”。通过将身份验证和授权功能外包给专门的软件或服务,应用软件可以专注于其核心能力——“应用程序功能”,而无需执行极难正确执行的“身份验证和授权”,从而避免由此产生的安全漏洞。
此版本涵盖了整体身份层架构的以下部分:
| OpenID 连接核心 | 这是一切的核心,只有在这里才有可能进行身份验证和授权。 |
| OpenID Connect 发现 | 它允许您找出提供每个用户身份验证和授权服务的位置。 |
| OpenID Connect动态注册 | 这是一个允许应用软件(称为客户端)向身份层动态注册自身的规范。 |
| OAuth 多种响应类型 | 上面定义了一些我们将要使用的消息。 |
许多公司已经宣布支持 OpenID Connect。谷歌已经宣布将在 2015 年 XNUMX 月前全面过渡到 OpenID Connect,微软和 Salesforce 也已开始提供该服务。在日本,野村综合研究所为多家公司提供后端技术,软银和雅虎也已开始支持 OpenID Connect。其他宣布支持的知名公司包括(排名不分先后)ForgeRock、CA、VMWare、AOL、思科等。
此外,在巴塞罗那世界移动通信大会上,组织者 GSMA是“移动连接”是针对移动运营商的 OpenID Connect 简介。(我稍后会专门写一篇文章来介绍这一点。)
OpenID Connect 是许多人心血的结晶,借此机会,我想感谢许多给予我们帮助的人。
[1] 说到层,还有一个常用的层,叫做OSI参考模型。它是国际标准化组织(ISO)配方ンンピーー应该有通信功能层次结构分为モデルで,OSI基本参照模型,OSI 模型也称为“通信功能(通信协议第七层称为应用层,但它仅用于 HTTP、FTP 等。通讯服务这并不是我们通常所说的“应用软件”,而是真正用户使用的“应用软件”,是建立在此基础上的。
[2] 在国际身份峰会上,一场仅限受邀者参加的活动(约 30 人?)在白宫举行。
[3] 在这里,我们笼统地将其称为“身份层”,但实际上它分为发行代表访问权限的令牌的层、交换身份数据(与某个实体相关的属性数据)的所谓身份层,以及使用令牌执行实际访问控制的访问控制层。
(修订历史)
- 2014年3月1日 – 我最初使用OSI参考模型编写,但效果不太好,所以我改用了TCP/IP参考模型。另外,我还把列表改成了表格。
一个评论