
Os ingressos esgotaram instantaneamente, então não mencionei aqui, mas estarei me apresentando na edição especial "Mid-Event" da OpenID Summit Tokyo amanhã, 26 de agosto.
Esta é a palestra de encerramento.
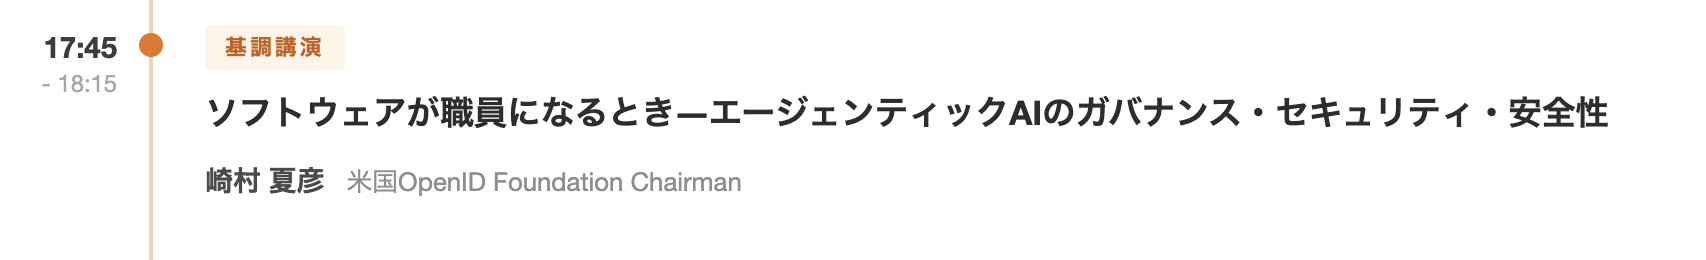
Esta é a versão japonesa do discurso de abertura que proferi na EIC (Berlim) em maio.
Para aqueles que estão vindo para a região, vamos nos encontrar lá.
Sobre a OpenID Summit Tokyo 2026 “Edição Especial”
Em diversos setores, incluindo finanças e cadeias de suprimentos na indústria, a importância de estruturas e tecnologias relacionadas à identidade digital é maior do que nunca.
Além disso, na perspectiva de garantir a confiabilidade na utilização de agentes de IA, a identidade digital tornou-se um componente indispensável e importante.
Originalmente, a próxima "OpenID Summit Tokyo" estava agendada para 2028, mas, em vista dessa grande mudança de cenário, realizaremos uma edição especial, "OpenID Summit Tokyo 2026 Special Edition", no verão de 2026.
開 催 概要
| Data e hora | Quarta-feira, 26 de agosto de 2026, 13:00 – 18:30 (horário provisório) |
| 会場名 | Salão de Convenções e Praça de Conferências do Edifício Marunouchi |
| Endereço do local | 7F/8F, Edifício Marunouchi, 2-4-1 Marunouchi, Chiyoda-ku, Tóquio 100-6307 |
| Organizador | Fundação OpenID Japão |
| Formulário de participação | Somente presencial (local) / Sessões somente em japonês / Sem interpretação simultânea |
| Taxa de inscrição | Gratuito / Inscrição prévia obrigatória |
| Recepção de inscrição | Por favor, inscreva-se através do Peatix (https://openid-summit-tokyo-2026-special-edition.peatix.com/). |
programa
- 11:45O local abre, o credenciamento começa, o espaço de exposição é inaugurado (bebidas e itens de novidade disponíveis).
- 13:00– 13h05 Observações iniciais
- Naohiro Fujie, Diretor Representante da OpenID Foundation Japan
- 13:05– 13h35 Discurso de abertura
- 13:35– 13:55 O estado atual da Identidade Não Humana (INH) na perspectiva da EIC 2026
- Masashi Kurabayashi, Diretor e Evangelista da OpenID Foundation Japan
- Yu Kikuchi, Engenheiro Executivo, OPTiM Corporation
- 13:55– 14:151 Problemas recorrentes na área de identificação revelados após 1,5 anos de trabalho de tradução
- Kenji Shibata, Líder de Localização e Divulgação da OpenID Foundation Japan.
- 14:15-14:35 Intervalo
- 14:35– 14h40 Anúncio da Fundação OpenID Japão
- Hiroko Soga, secretária geral, OpenID Foundation Japão
- 14:40– 15:00 Como a posição da FAPI irá mudar? ~Uma economia de APIs segura que suporte diversos casos de uso~
- Ryo Ito, evangelista da OpenID Foundation Japan
- 15:05- 15: 35simpósioEstrutura de confiança de próxima geração
- Shuko Sato, Professora, Centro de Pesquisa e Desenvolvimento de Infraestrutura de Identidade Digital Confiável, Instituto Nacional de Informática
- Takahiko Kawasaki, Diretor Representante, Authlete Co., Ltd.
- Naohiro Fujie, Diretor Representante da OpenID Foundation Japan
- 15:35-15:55 Intervalo
- 15:55– 16:25 Situação atual e perspectivas futuras dos Cartões My Number
- 16:30- 17: 05painel de discussãoIdentidade digital em instituições financeiras
- moderador
- Toshio Taki, Diretor Executivo da Money Forward, Inc., CoPA do Grupo (Chefe de Assuntos Públicos)
- painelista
- Koichi Moriyama, membro do Conselho da FIDO Alliance, presidente do Grupo de Trabalho FIDO Japão / Arquiteto Chefe de Segurança da NTT DOCOMO, Inc. / Professor da Faculdade de Estudos Ambientais e da Informação da Universidade Keio
- Rei Anai, Gerente de Engenharia, Divisão de Engenharia, Minna no Bank Co., Ltd. / Zero Bank Design Factory Co., Ltd.
- Naohiro Fujie, Diretor Representante da OpenID Foundation Japan
- 17:05-17:15 Intervalo
- 17:15– 17:45 Espaços de Dados Abertos: Gerenciamento de Dados Distribuídos na Era da IA Agencial
- 17:45- 18: 15discurso importanteQuando o software se torna um funcionário: Governança, segurança e proteção na Agentic AI
- Natsuhiko Sakimura, Presidente da Fundação OpenID, EUA
- 18:15– 18:20 Considerações finais
- Naohiro Fujie, Diretor Representante da OpenID Foundation Japan
Workshop OAuth/OIDC Numa 2026
Aliás, anteontem (hoje) vou ao workshop de OAuth/OIDC Numa. Acabei de descobrir que vou me apresentar como comediante. Então, vou me apresentar.
- 10: 00 - 10: 15
- Sessão de abertura e destaques do evento de hoje.
- rito
- Sessão de abertura e destaques do evento de hoje.
- 10: 15 - 10: 40
- Não espere pelo MCP, expanda as chaves de acesso - Chaves de acesso com escopo definido podem resolver os desafios da delegação?
- Kosuke Koiwai/KDDI Corporation
- Não espere pelo MCP, expanda as chaves de acesso - Chaves de acesso com escopo definido podem resolver os desafios da delegação?
- 10: 40 - 11: 05
- Encadeamento de múltiplos OPs e ASs dentro de um serviço: Comparando cadeias de tokens — um desafio de projeto do mundo real — com "Encadeamento de Identidade e Autorização OAuth"
- Kenhiko Nagoya / Segurança cibernética de OGM por Ierae Co., Ltd.
- Encadeamento de múltiplos OPs e ASs dentro de um serviço: Comparando cadeias de tokens — um desafio de projeto do mundo real — com "Encadeamento de Identidade e Autorização OAuth"
- 11: 05 - 11: 35
- Autenticação de cliente OAuth SPIFFE
- Takahiko Kawasaki / Authlete Co., Ltd.
- Autenticação de cliente OAuth SPIFFE
- 11: 35 - 12: 45
- Pausa para almoço (marmita fornecida)
- 12: 45 - 13: 10
- Mudanças na federação de identidades baseadas em navegador — FedCM e EVP vislumbram o futuro da autenticação
- Eiji / Google
- Mudanças na federação de identidades baseadas em navegador — FedCM e EVP vislumbram o futuro da autenticação
- 13: 10 - 13: 35
- Redesenhando a autenticação de clientes OAuth/OIDC em aplicativos móveis: organizando configurações que combinam atestação, autenticação baseada em chave assimétrica e PAR.
- Shoma Tanaka/KDDI Corporation
- Redesenhando a autenticação de clientes OAuth/OIDC em aplicativos móveis: organizando configurações que combinam atestação, autenticação baseada em chave assimétrica e PAR.
- 13: 35 - 14: 00
- Representação da relação contratual entre uma empresa de contabilidade e seu cliente usando OIDC/OAuth: Considerações de padronização na implementação de um modelo de delegação específico para B2B, no qual uma empresa de contabilidade atua em nome do locatário de seu cliente, e seu formulário e política de reautenticação.
- Ayumi Terahara / freee Co., Ltd.
- Representação da relação contratual entre uma empresa de contabilidade e seu cliente usando OIDC/OAuth: Considerações de padronização na implementação de um modelo de delegação específico para B2B, no qual uma empresa de contabilidade atua em nome do locatário de seu cliente, e seu formulário e política de reautenticação.
- 14: 00 - 14: 30
- O que achamos da "autenticação OAuth" na era da IA?
- Hideaki Furukawa
- O que achamos da "autenticação OAuth" na era da IA?
- 14: 30 - 14: 50
- Break
- 14: 50 - 15: 15
- Considerando a natureza dos ecossistemas do setor privado a partir do quadro do EUDIW: Um perfil derivado da subtração.
- Takayuki Komatsu/SoftBank Corp., Yuki Konishi/Maximax Inc.
- Considerando a natureza dos ecossistemas do setor privado a partir do quadro do EUDIW: Um perfil derivado da subtração.
- 15: 15 - 15: 40
- Esforços da Mercari para verificação de identidade: situação atual e perspectivas futuras da implementação de novas tecnologias (Título provisório)
- Kento Goro / Mercari, Inc.
- Esforços da Mercari para verificação de identidade: situação atual e perspectivas futuras da implementação de novas tecnologias (Título provisório)
- 15: 40 - 16: 10
- API de Credenciais Digitais × OpenID4VP: Insights sobre a Implementação da Verificação de Identidade Baseada em Navegador – Possibilidades e Desafios Revelados por uma Prova de Conceito em Android –
- Shinnosuke Sasaki/KDDI Technology Corporation
- API de Credenciais Digitais × OpenID4VP: Insights sobre a Implementação da Verificação de Identidade Baseada em Navegador – Possibilidades e Desafios Revelados por uma Prova de Conceito em Android –
- 16: 10 - 16: 30
- Break
- 16: 30 - 16: 55
- Exemplos de aplicação de especificações relacionadas ao OpenID Connect em casos de uso semelhantes ao IHV
- Yu Kikuchi / OPTiM Corporation
- Exemplos de aplicação de especificações relacionadas ao OpenID Connect em casos de uso semelhantes ao IHV
- 16: 55 - 17: 20
- O caminho para garantir a interoperabilidade, visto a partir da implementação do OpenID para credenciais verificáveis.
- Kazunari Fujita / Itochu Techno-Solutions Corporation
- O caminho para garantir a interoperabilidade, visto a partir da implementação do OpenID para credenciais verificáveis.
- 17: 20 - 17: 45
- Inicie sessão com a integração da conta própria Passkey
- Tatsuya Kano / Mercari, Inc.
- Inicie sessão com a integração da conta própria Passkey
- 17: 45 - 17: 50
- fechando
- Natsuhiko Sakimura
- fechando
- 18: 00 - 18: 50
- (Sessão de Cerveja) Um encontro de comediantes obcecados por OAuth: OAuth Talk!!!!
- Nat
- parabéns
- rito
- kura
- 56 (Do KYC WG)
- Hanako (do Grupo de Trabalho de Educação)
- Tera☆ra (de TG40)
- (Sessão de Cerveja) Um encontro de comediantes obcecados por OAuth: OAuth Talk!!!!
開 催 概要
- Data e horário: 25 de agosto de 2026 (terça-feira), das 10h às 18h50 (o credenciamento começa às 9h30)
- Local: Praça de Conferências do Edifício Internacional Hibiya
- Participação: Gratuita / Somente presencial / Somente sessões em japonês (sem interpretação simultânea)
- Requisitos de participação: É necessário ter disponibilidade para participar durante todo o dia.
- Hashtags do evento: #oauth_numa #ID沼
Para postar um comentáriologinし て く だ さ い.