
概要
Este artigo analisa as disposições "vinculativas" do novo padrão de identidade digital NIST SP 800-63-4, publicado em 31 de julho de 2025. Embora o padrão não defina explicitamente um "nível de garantia vinculativo", este artigo se concentra nos níveis implícitos encontrados no SP 800-63A-4 e nas questões de segurança significativas presentes no processo subsequente de adição de autenticadores definido no SP 800-63B-4.
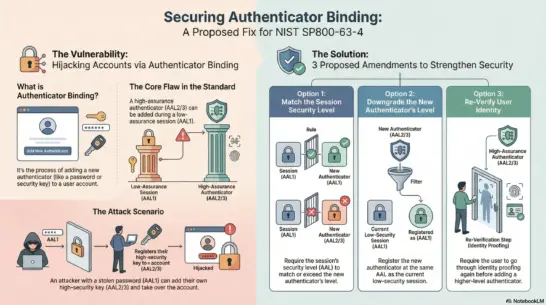
O principal problema é que, segundo as regulamentações atuais, um novo autenticador de nível superior (por exemplo, AAL2 ou AAL3) pode ser vinculado a uma conta de assinante durante uma sessão com um autenticador de nível inferior (por exemplo, AAL1). Um invasor que tenha comprometido um autenticador de nível inferior poderia potencialmente vincular seu próprio autenticador de nível superior à conta da vítima e assumir o controle da conta.
Para mitigar esse risco, este artigo propõe três alterações às regras de vinculação: realizar a vinculação com um nível de garantia de autenticação (AAL) ou superior para o novo autenticador; registrar o novo autenticador com o mesmo AAL da sessão atual; ou realizar novamente a verificação de identidade. Isso impedirá a vinculação de um autenticador de alto nível de garantia usando uma sessão de baixo nível de garantia, aumentará a segurança e permitirá que a parte confiante (RP) avalie o nível de garantia com mais precisão.
1. Em primeiro lugar
O NIST SP 800-63-4 é um novo padrão de identidade digital publicado em 31 de julho de 2025. Embora abranja uma ampla gama de áreas, este artigo se concentrará no aspecto de "vinculação".
A publicação NIST SP 800-63B-4 usa o termo "vinculação" em vez de "emissão" porque abrange não apenas os casos em que um provedor de serviços em nuvem (CSP) emite autenticadores, mas também os casos em que um usuário traz seu próprio autenticador e o registra na conta de assinante do CSP. Portanto, "vinculação" é um termo que inclui tanto os casos em que um usuário (assinante) registra seu próprio autenticador com o CSP quanto os casos em que o CSP emite autenticadores.
A publicação NIST SP 800-63-4 não descreve explicitamente os níveis de garantia de vinculação. No entanto, existem diversas disposições que sugerem sua existência. Eles aparecem principalmente na fase inicial de registro dos autenticadores, conforme descrito na publicação SP 800-63A-4 como requisitos para cada nível. Para requisitos de segurança específicos comuns a cada nível, consulte a publicação SP 800-63B-4.
2. Vinculação do Autenticador
Disposições gerais
Na norma SP 800-63B-4, a seção 4.1 é dedicada à encadernação.
Primeiro, definimos "vinculação de autenticação" da seguinte forma:
Autenticador vinculadoIsso se refere ao estabelecimento de uma associação entre um autenticador específico e uma conta de assinante, permitindo que esse autenticador seja usado para autenticar o assinante, seja sozinho ou em combinação com outros autenticadores.
(Fonte) Baseado no NIST SP 800-63B-4, tradução provisória do autor.
A seguir, apresenta-se o seguinte conjunto de regulamentos.
O autenticador é vinculado à conta do assinante usando um dos seguintes métodos:Você deve (DEVERÁ).
(Fonte) NIST SP 800–63B-4, Seção 4.1, Com base no parágrafo 2, esta é a tradução provisória do autor.
- Emitido pelo CSP como parte da matrícula.
- O assinante fornece o autenticador, que o CSP considera aceitável.
Ao vincular um autenticador subsequente a uma conta de assinante, o CSP deve atender aos seguintes requisitos:
(Fonte) Baseado no NIST SP 800-63B-4, Seção 4.1, Parágrafo 4.1.2.1, Parágrafo 2, tradução provisória do autor.
- Garanta que o processo solicite autenticação no nível mais baixo entre os dois: o nível de autenticação mais alto atualmente disponível para a conta do assinante e o nível de autenticação mais alto que o novo autenticador utilizará.Terá que.além disso,
- Exemplo:Ao vincular um autenticador adequado para uso com AAL2, a autenticação AAL2 é necessária, a menos que a conta do assinante possua apenas recursos de autenticação AAL1.
- Se um autenticador for adicionado,Versículo 4.6Em conformidade com os regulamentos, o assinante será notificado por meios independentes da transação que vincula o novo autenticador.Terá que.
Existem problemas com as disposições 1 a 3 acima. Analisaremos esses problemas na Seção 5.2.
O parágrafo a seguir descreve os requisitos ao longo do ciclo de vida da identidade. Como de costume, está escrito em um estilo confuso, com vários requisitos, recomendações etc. em um único parágrafo; portanto, vamos reformatá-lo da seguinte forma e numerar cada item.
Ao longo de todo o ciclo de vida da identidade digital, o CSP atende aos seguintes requisitos:
(Fonte) Baseado no NIST SP 800-63B-4, Seção 4.1, Parágrafo 4, do autor.
- Vincule o autenticador à conta do assinante usando um dos seguintes métodos:Terá que.
- O CSP emite um autenticador como parte do processo de registro.
- O provedor de serviços em nuvem (CSP) aceita um autenticador aceitável e o registra na conta do assinante.
- Mantenha um registro de todos os autenticadores vinculados a cada conta de assinante.Terá que.
- Para permitir que os verificadores avaliem a conformidade com os requisitos de cada AAL, as características do autenticador vinculado (como autenticação de fator único ou multifator e resistência a phishing) são determinadas.Terá que.
- (Requisito implícito) Comunicar o resultado da decisão ao RP.Terá que.
- Evidências robustas (como uma declaração do autenticador), informações diretas da própria fonte que emitiu o autenticador ou características gerais da implementação do autenticador (por exemplo,WebAuthnDeterminado com base em se o bit de verificação do usuário está ativado.Você pode fazer isso (PODE).
- Outras informações de status necessárias para atender aos requisitos de verificação do autenticador também são mantidas.Terá que.
- Exemplo:Versículo 3.2.2A limitação de tentativas de autenticação especificada na documentação exige que o CSP ou o verificador mantenha informações de estado referentes à falha de autenticação mais recente, com exceção dos elementos de ativação verificados pelo autenticador.
- Crie um registro incluindo a data e a hora de eventos importantes no ciclo de vida do autenticador (como vinculação a contas de assinantes, renovação, modificação e revogação).Terá que.
- Para dispositivos associados a um evento, inclua informações que indiquem a fonte de vinculação (como endereço IP e identificador do dispositivo).Desejável (DEVERIA).
- Solicite informações adicionais para determinar se o novo autenticador ou endpoint associado é adequado para a AAL solicitada.Você pode fazer isso (PODE).
3. Obrigatoriedade durante o registro
A vinculação durante o registro faz parte do processo de registro.SP800-63AO procedimento é o seguinte. As normas são as seguintes:
Os provedores de serviços de comunicação (CSPs) devem incentivar os assinantes a vincular pelo menos dois métodos de autenticação diferentes.DEVEMOS). Em relação às contas de assinantesSeção 5Com relação à vinculação do autenticador[SP800-63B] Seção 4.1.2.1Consulte o seguinte.
(Fonte) NIST SP800-63A-4, Seção 4.1.12 Vinculação inicial do autenticador
- O CSP deve fornecer uma função que permita ao solicitante vincular o autenticador por um dos seguintes métodos:DEVE).
- [SP800-63B] Seção 4.1.3Registre o autenticador fornecido pelo assinante remotamente, de acordo com os requisitos para cada tipo de autenticador especificados na [seção relevante].
- O dispositivo físico de autenticação será entregue no endereço que foi verificado.
- Entregar o dispositivo de autenticação ou registrá-lo no local.
- Se o autenticador estiver vinculado fora de uma única sessão protegida com o usuário, o CSP deverá verificar se o assinante pretendido realmente existe por um dos seguintes meios:DEVE).
- Retorno do código de continuação.
- Comparação com informações biométricas obtidas durante a verificação de identidade.
As referências são um pouco complicadas e difíceis de entender, então vou parafraseá-las abaixo.
O CSP deve atender aos seguintes requisitos:
- Permite que vários autenticadores sejam vinculados a contas de assinantes.
- Garantimos que o processo requer autenticação no nível mais baixo dentre os seguintes.
- O maior AAL disponível atualmente. Ou
- A maior AAL a usar o novo autenticador.
Nota 1:Isso significa que, se apenas um autenticador AAL1 estiver vinculado a uma conta de assinante, os autenticadores AAL2 subsequentes serão vinculados à conta dentro da sessão AAL1. Isso é problemático porque a sessão AAL1 pode já ter sido comprometida por um invasor, que pode estar tentando vincular seu próprio autenticador AAL2 à conta da vítima.- Versículo 4.6De acordo com as disposições relativas à notificação de conta, os assinantes serão notificados por meios independentes da transação que vincula o novo autenticador.
Nota 2:Este requisito aborda parcialmente a questão apontada na Nota 1.Além disso, se o autenticador for fornecido por um dispositivo diferente daquele atualmente usado para autenticar o assinante, o processo de vinculação deverá prosseguir na seguinte ordem:
(Fonte) Baseado em NIST SP 800-63A-4, Seção 4.1.12, autor.
- O assinante solicita um código de vinculação do CSP a partir do dispositivo atualmente autenticado.
- O CSP gera o código de vinculação e o retorna ao dispositivo.
- O assinante insere o código de vinculação em um segundo dispositivo que possui um novo autenticador.
4. Regulamentos Vinculativos
A norma SP 800-63A-4 especifica os requisitos para cada IAL. Abaixo, abordaremos os requisitos para IAL2 e IAL3.
4.1 Especificação de encadernação IAL2
Os requisitos de vinculação do IAL2 são descritos na Seção 4.2.12, "Vinculação Inicial do Autenticador", do SP 800-63A-4.
Após a criação de uma conta de assinante exclusiva para o solicitante (o assinante neste momento) dentro do sistema de identidade do CSP, ou seja, após a criação de um registro no cadastro de identidades, um ou mais autenticadores podem ser associados (vinculados) à conta do assinante.
Para minimizar a necessidade de recuperação de contas, os CSPs (provedores de serviços em nuvem) deverão cumprir os seguintes requisitos:
- Incentivar os assinantes a vincular pelo menos dois métodos de autenticação independentes éDesejável (DEVERIA).
Nota:Para obter detalhes sobre contas de assinantes.Versículo 5Com relação à vinculação do autenticadorSeção 4.1.2.1 do SP 800-63BVeja.(Fonte) Baseado em NIST SP 800-63A-4, Seção 4.2.12, Vinculação Inicial do Autenticador, tradução provisória do autor.
- O solicitante poderá vincular o autenticador usando um dos seguintes métodos.Terá que.
- Seção 4.1.3 do SP 800-63BO autenticador fornecido pelo assinante é registrado remotamente de acordo com os requisitos do tipo de autenticador definidos na [documentação relevante].
- Um dispositivo físico de autenticação será entregue no endereço verificado.
- Os autenticadores são entregues ou registrados pessoalmente.
- Se o autenticador estiver vinculado fora de uma única sessão protegida com o usuário, verifique a existência do assinante pretendido usando um dos seguintes métodos:Terá que.
- Por favor, retorne o código de continuação.
- As informações biométricas coletadas durante a verificação de identidade serão comparadas com essas informações.
4.2 Especificação de encadernação IAL3
Os requisitos de vinculação do IAL3 são descritos na Seção 4.3.10, "Vinculação Inicial do Autenticador", do SP 800-63A-4. Os requisitos são os seguintes:
O CSP atende aos seguintes requisitos:
(Fonte) Baseado em NIST SP 800-63A-4, Seção 4.3.10, Vinculação Inicial do Autenticador, tradução provisória do autor.
- O primeiro dispositivo de autenticação do assinante é distribuído ou registrado durante uma interação presencial com um agente de verificação de identidade presente.Terá que.
- Se um provedor de serviços em nuvem (CSP) distribuir ou registrar um autenticador inicial fora de uma única sessão protegida e autenticada com um usuário, ele deverá comparar a amostra biométrica coletada do assinante com a amostra coletada durante a verificação de identidade antes de registrar o autenticador.Terá que.
- Para reforçar ainda mais o processo de vinculação, os assinantes devem trazer os documentos de identificação que utilizaram durante o processo de verificação de identidade.Talvez.
5. Problemas com o documento atual
Diversos problemas podem ser apontados em relação ao processo de vinculação do SP 800-63-4.
5.1 Problemas relacionados à vinculação inicial de autenticadores
Em particular, faltam as seguintes disposições relativas ao registo remoto:
(Fonte) Autor
- O responsável pela verificação de identidade registra o primeiro autenticador do assinante na mesma sessão protegida em que a identidade foi estabelecida para ser registrada no cadastro de identidades.Terá que.
Isso pode ser simplesmente um descuido, ou pode refletir a situação peculiar dos EUA, onde a verificação remota de identidade com o IAL3 é difícil porque não existem documentos de identificação digital amplamente aceitos que possam ser usados efetivamente para verificação remota de identidade nos Estados Unidos.
Se outras jurisdições que aceitam IDs digitais utilizarem o SP 800-63-4, seria recomendável adicionar a disposição 4 acima.
5.2 Problemas relacionados à adição de autenticadores sucessores
Conforme mencionado acima, existe um problema com a cláusula 3. Ela afirma o seguinte: www
O CSP garante que o processo solicite autenticação no nível mais baixo entre dois: o nível de autenticação mais alto atualmente disponível para a conta do assinante e o nível de autenticação mais alto que o novo autenticador utilizará.Terá que.
(Fonte) Baseado em NIST SP800-63B-4, Seção 4.1.2.1. Vinculação de um Autenticador Adicional, Parágrafo 2, tradução provisória do autor.
Isso significa que, dentro de uma sessão criada pelo autenticador AAL1, você pode vincular o autenticador "AAL2" ou "AAL3" à conta do assinante.
Eis o problema: se um invasor já tiver comprometido o autenticador AAL1 da vítima (como uma senha), ele poderá vincular seus próprios autenticadores AAL2/AAL3 à conta da vítima e continuar a usá-los.
A regra 3 provavelmente deveria ser alterada da seguinte forma:
A CSP fará uma das seguintes ações:Terá que.
(Fonte) Autor
- Certifique-se de que o processo exija autenticação no nível AAL ou superior do autenticador que o assinante está tentando adicionar.
- Mesmo que o próprio autenticador atenda a requisitos de AAL mais elevados, o autenticador registrado será considerado como tendo o mesmo AAL da sessão atual.
- Para melhorar a qualidade da sessão além do AAL do autenticador registrado, a verificação de identidade será realizada novamente usando o IAL correspondente.
6. Conclusão
Este artigo resume as disposições "vinculativas" incluídas na série NIST SP 800-63-4. Ele destaca que a SP 800-63A-4 possui um conceito implícito de "nível de garantia vinculativa" e que o método da SP 800-63B-4, referenciado no mesmo documento, apresenta uma vulnerabilidade que permite a um atacante adicionar seu autenticador de nível superior à conta da vítima.
Para mitigar esse problema, este artigo propõe revisões e acréscimos aos regulamentos. Essas medidas de mitigação permitirão que os CSPs vinculem autenticadores a contas de forma mais segura e evitem dar aos RPs uma falsa sensação de segurança.