
Nos últimos anos, os ataques de phishing direcionados a instituições financeiras e outras organizações se tornaram cada vez mais sofisticados."Phishing em tempo real"Uma técnica chamada "phishing" tornou-se uma séria ameaça. Esse tipo de ataque é conhecido por invalidar até mesmo senhas de uso único (OTPs), tradicionalmente consideradas eficazes na prevenção de ataques de phishing, forçando as instituições financeiras a reformularem radicalmente sua infraestrutura de verificação de identidade.
Este artigo explica a estrutura técnica do phishing em tempo real e as vantagens essenciais da "passkey", uma tecnologia que pode combatê-lo, e apresenta questões políticas futuras para consideração.
O que é phishing em tempo real?
Phishing em tempo real é um método de ataque no qual um invasor atua como um "intermediário" entre o usuário e o serviço original, retransmitindo a comunicação e se passando pelo usuário instantaneamente, utilizando as informações de autenticação inseridas por ele (nome de usuário, senha, senha de uso único (OTP) de 4 a 6 dígitos, etc.). Em particular, mesmo que a OTP seja enviada por SMS ou aplicativo, no momento em que o usuário a insere no site de phishing, o invasor pode encaminhá-la para o site do serviço original e efetuar login como usuário.
Este tipo de ataquehomem-no-meio (MitM)Além de adversário no meio (AitM) や representação do verificador Também conhecido como phishing, ele se caracteriza pelo fato de que tecnicamente ele faz a retransmissão entre um site de phishing "aparentemente genuíno" e um servidor de autenticação genuíno.
Falsificação perfeita por servidores de retransmissão
Os ataques modernos de phishing em tempo real usam servidores de retransmissão para enganar os usuários com esquemas sofisticados, como:
- Duplicação completa do site: Lê o código-fonte de um site real (por exemplo, o site de uma instituição financeira) em tempo real e gera um site falso visualmente indistinguível (observe que também há casos em que o site falso se disfarça como se estivesse retornando um site completamente diferente quando um programa de teste é chamado, evitando assim os testes).
- Obtendo um certificado SSL adequado: Atende uma conexão HTTPS aparentemente legítima
- Suporte a conteúdo dinâmico: A exibição de informações pessoais após o login também é reproduzida na íntegra
Como funcionam os ataques do Adversário no Meio (AitM)
Um ataque AitM segue este processo técnico:
- Instalação do servidor de retransmissão: Os invasores colocam servidores de retransmissão entre o site real e o usuário.
- Geração de Resposta Dinâmica: A resposta do servidor do site genuíno é alterada e enviada ao usuário
- Coleta de credenciais: Colete ID, senha, OTP e informações pessoais adicionais em tempo real
- Executar acesso legítimo: Acesse instantaneamente sites genuínos usando informações coletadas
Neste ataque, o atacante desempenha dois papéis simultaneamente:
- Para usuários: Agindo como um servidor de banco real (personificação de verificador)
- Para bancos: Aja como um usuário real
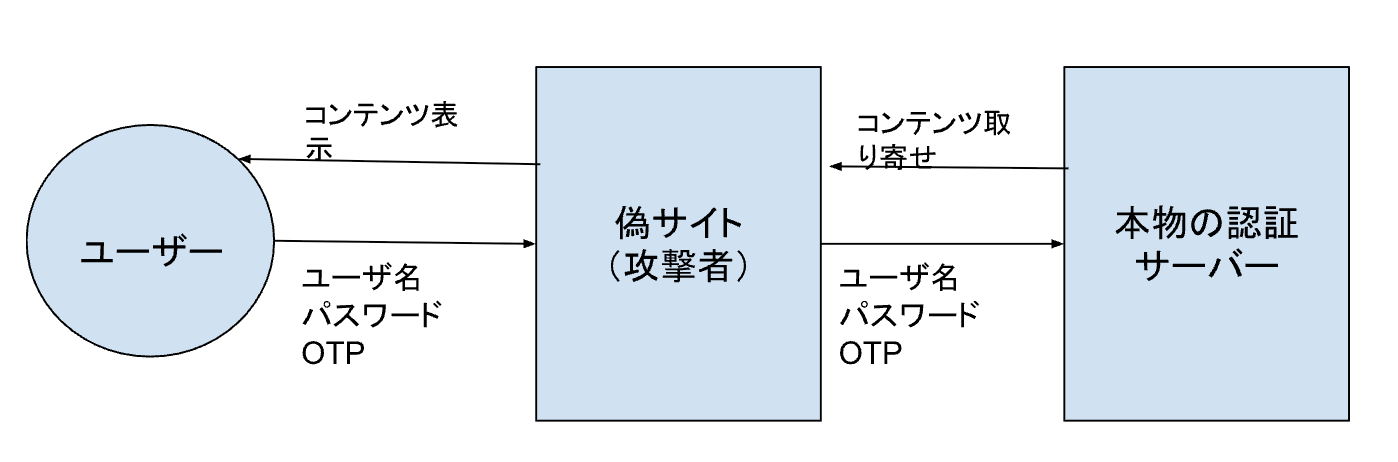
Essa dupla personificação invalida completamente os métodos tradicionais de autenticação baseados em "segredos compartilhados" (senhas, OTP) entre o site (servidor de autenticação) e o usuário. A Figura 1 mostra essa relação.
(Figura 1) Diagrama esquemático do AitM
Exemplo:
- O usuário insere ID, senha e OTP
- O site falso encaminha essas informações para o servidor de autenticação real
- Autenticação bem-sucedida, sessão sequestrada
Por que os OTPs se tornam inválidos
OTP (senha de uso único)Código difícil de reutilizarPortanto, tradicionalmente é considerado um "segundo fator seguro". No entanto, em "ataques de retransmissão", como phishing em tempo real,Se um invasor puder usá-lo em nome de um usuário real, mesmo que seja apenas uma vez, o ataque será bem-sucedido.Isso invalida o seu aspecto "descartável".
Além disso, a autenticação multifator (MFA) tradicional baseada em OTPVerificação de integridade de desafio-resposta (veja abaixo)ou WebVerifique o endereço do site (domínio)Porque nãoOs usuários não conseguem saber para quem será enviada sua entradaÉ por isso que os OTPs são inerentemente vulneráveis a ataques de retransmissão.
O que é uma chave de acesso?
Passkey é uma tecnologia de autenticação baseada no padrão FIDO2/WebAuthn.Verifique o endereço (domínio) do site que você está acessando e envie as informações necessárias para autenticação do usuário.1As principais características são mostradas na Figura 2.
(Figura 2) Características da chave de acesso
| 特 徴 | 説明 |
|---|---|
| Criptografia de chave assimétrica | A autenticação é realizada por verificação de assinatura usando uma chave pública. A chave privada não é enviada ao destinatário. |
| Ligação de Origem | As solicitações de autenticação são vinculadas a um domínio específico, o que as torna difíceis de retransmitir ou falsificar (verificação de origem e verificação de RPID - veja abaixo). |
| Autenticação local via biometria ou PIN | A autenticação do usuário é concluída dentro do dispositivo, sem transmissão externa de informações de autenticação que possam ser facilmente clonadas, como informações biométricas ou PIN. |
| Resistente a Phishing | Não assine solicitações de sites falsos. |
つ ま り,Se um usuário acessar acidentalmente um site falso, o autenticador não retornará uma assinatura do site real para esse site, então o invasor não conseguirá obter nenhuma informação para usar na autenticação.Esta é uma diferença crucial em relação ao OTP.
Por que o Passkey é resistente a phishing?
Senha (FIDO2/WebAuthn)Phishing de retransmissão (AitM) e falsificação de domínioContraTem resistência estruturalIsso ocorre porque três verificações são realizadas:
(1) Validação de Origem
- O cliente (navegador) emite uma solicitação de autenticaçãoOrigem do site (domínio/endereço do site)Detectar automaticamente
- Esta origem éhttps:// + ドメイン名 + ポート番号 Consiste em
- A solicitação de autenticação de senha do site para o navegador inclui o domínio do site (RPID, veja abaixo), mas se esse domínio for diferente da origem (por exemplo, um site de phishing),O navegador rejeita a solicitação de autenticação.E nenhum processo de autenticação é realizado (há exceções, como subdomínios)
- Além disso, a origem é incluída no resultado da autenticação de senha e enviada ao servidor web, para que o servidor web também possa verificar se a autenticação de senha foi realizada no site correto.
(2) Verificação de ID da Parte Confiável (RPID)
- RPID éO identificador de domínio especificado pelo servidor ao registrar a chave pública
- O autenticador (o dispositivo que contém a chave de acesso)Pesquise para ver se a chave associada ao RPID recebido está armazenada em sua conta
- Se o RPID for diferente, a chave privada não será encontrada e a assinatura não será retornada.
(3) Desafio-Resposta
- Ao autenticar com uma chave de acesso, o servidor web envia dados aleatórios chamados de "desafio"
- O autenticador usa sua chave privada para assinar os dados, incluindo o desafio, e os retorna ao servidor web por meio do navegador como uma resposta de autenticação de senha.
- O servidor web verifica se o desafio na resposta foi emitido pelo servidor web para aquela sessão.
- Se o invasor criar um desafio arbitrário ou se o desafio já tiver sido usado antes, o servidor web rejeitará o desafio.
Por que precisamos desses três?
A Figura 3 resume essa relação.
(Figura 3) Três elementos necessários para a resistência ao phishing
| 項目 | Função |
|---|---|
| Verificação de origem | O site a partir do qual o navegador está sendo executadoLegitimidade garantida. Rejeitar sites falsos |
| Verificação RPID | Se o autenticadorPara qual domínio a chave está registradaVerificar,Prevenir o uso indevido |
| Desafio-Resposta | Garante que a autenticação de senha foi realizada na sessão atual, evitando a reutilização dos resultados da autenticação |
Apenas um deles não é suficiente, Somente quando todos esses elementos estiverem presentes é que a "resistência total ao phishing" poderá ser alcançada.し ま す.
Mas as chaves de acesso não são uma solução mágica
~O risco de ataques de phishing explorando fluxos de registro~
Por outro lado, as chaves de acesso também não são uma solução mágica.O Passkey é muito mais resistente a phishing do que OTPs e senhas tradicionais.Foi altamente avaliado como um meio de melhorar significativamente a segurança da autenticação do usuário.
No entanto,Resistência aos ataques contra o “registro de credenciais”depende do julgamento do usuário e do design UX,Um invasor força um usuário a "registrar" sua senhaHá um novo risco.
Possível cenário de ataque: Um invasor “falsifica” uma chave de acesso e a registra
Exemplo de fluxo de ataque
- Um invasor cria um site de phishing (https://bank-login.example.org)
- O usuário é solicitado a dizer "Sua autenticação expirou. Registre-se novamente."
- O usuário se autentica no site de phishing usando métodos de autenticação tradicionais (senha ou OTP) e inicia o fluxo de registro da senha
- Na realidade, o autenticador (dispositivo) do invasor é registrado.
- A chave de acesso do invasor foi registrada no site real
- O invasor poderia então usar essa senha para fazer login no site real.
Tecnicamente, é um "registro legítimo"
- Em um ataque de retransmissão, o registro WebAuthn (navigator.credentials.create()) pode ser realizado no ambiente do invasor, permitindo que o conteúdo seja livremente modificado por ele. Portanto, da perspectiva do servidor web, o registro em si não pode ser diferenciado de um registro legítimo.
- Em um ataque de retransmissão, mesmo que o navegador da vítima crie uma chave de acesso que inclua o domínio do site de phishing como origem, o invasor pode simplesmente descartar o resultado e gerar novamente uma chave de acesso no ambiente do invasor que inclua o domínio legítimo, de modo que verificar a origem no navegador da vítima é ineficaz.
Medidas
A Figura 4 resume algumas medidas representativas possíveis, mas não é exaustiva.
Figura 4 Possíveis medidas contra falsificação
| Medidas | 内容 |
|---|---|
| Etapas reforçadas de verificação de identidade antes do registro | Evite isso exigindo verificação de identidade usando autenticação pessoal pública ou biometria remota (se possível), ou reautenticação usando uma senha definida anteriormente. |
| Detecção e notificação de registro anormal | Notificação e confirmação instantâneas quando uma nova senha é adicionada (por exemplo, notificação do histórico de login) |
Possível cenário de ataque: sequestro de sessão após autenticação de senha
Nos últimos anos, houve relatos de roubo de senhas e outras informações por meio de malwares conhecidos coletivamente como infostealers. Esses malwares também podem obter cookies de sessão. Uma chave de acesso é uma medida de proteção até que uma sessão seja estabelecida após a autenticação do usuário. Ela não oferece proteção após o estabelecimento da sessão.
Medidas
Como medida preventiva contra o sequestro de sessão, é utilizada uma chave assimétrica gerada em uma área segura do dispositivo.Credenciais de sessão vinculadas ao dispositivo (DBSC) Além disso, neste contexto,Avaliação de Acesso Contínuo (Avaliação de Acesso Contínuo)também está começando a atrair atenção.
A Avaliação Contínua de Acesso é um método de segurança que vai além da autenticação única tradicional e monitora e avalia continuamente os privilégios de acesso do usuário em tempo real. Mesmo após o login do usuário, a ferramenta verifica constantemente sua localização, status do dispositivo, padrões de comportamento, nível de risco, etc. Se detectar atividade anormal ou uma situação de alto risco, ela solicita automaticamente autenticação adicional e restringe ou bloqueia o acesso.
Por exemplo, se houver acesso de um país diferente do habitual ou um download de dados anormal, podemos responder imediatamente. Descartamos a premissa de que "uma vez autenticado, é seguro" e reforçamos a segurança com verificações constantes.
Possível cenário de ataque: Visando falhas de autenticação de senha restantes
Para obter o benefício da resistência a phishing, característica da chave de acesso, é necessário abolir os métodos de autenticação que não sejam resistentes a phishing e utilizar apenas métodos de autenticação resistentes a phishing, como a chave de acesso. Mesmo com a introdução da chave de acesso, se a autenticação convencional do usuário, que não é resistente a phishing, for mantida, os usuários continuarão sendo alvos de phishing.
Medidas
A contramedida correspondente seria eliminar esses métodos tradicionais de autenticação de usuário e mudar para apenas chaves de acesso.
No entanto, deve-se observar que ainda existem usuários que têm dificuldade em usar chaves de acesso devido a vários fatores. Forçar uma chave de acesso aos usuários em tal situação seria um motivo para eles evitarem o serviço. Portanto, mantendo o método de autenticação existente, é possível tomar medidas alternativas, como continuar monitorando a sessão como uma sessão de alto risco usando IA e interromper transações se anomalias forem detectadas. Outra opção é fornecer uma opção para permitir login com uma senha por um determinado período de tempo (como 15 minutos) para logins em ambientes onde chaves de acesso não podem ser usadas, ou definir limites de transação e permissões (como somente leitura) dependendo da força da autenticação. Dessa perspectiva, a Avaliação Contínua de Acesso mencionada acima está atraindo atenção como uma tecnologia importante.
Conclusão: Se a chave de acesso não for “projetada”, ela será quebrada.
A chave de acesso éO processo de autenticação é extremamente seguroNo entanto,Se o fluxo de registro for explorado, o invasor poderá registrar uma chave forte.Existe o risco de que isso seja contraproducente.
Portanto, quando instituições financeiras e agências governamentais implementam chaves de acesso:
- Design de segurança para fluxo de registro, não apenas autenticação
- Projeto de fluxo de detecção e recuperação de anomalias
- Design UX e design de alertas baseados em phishing
Portanto, ao adotar um sistema, é necessário levar esses aspectos em consideração ao projetá-lo.
Implicações políticas: por que as chaves de acesso são necessárias agora
1. Limitações de regulamentos e diretrizes que dependem do OTP
Em muitos países e regiões, a autenticação multifator (MFA) com OTP como segundo fator ainda é especificada nos requisitos de SCA (Autenticação Segura do Cliente). No entanto, como mencionado acima,A autenticação multifator usando OTP não garante resistência a phishingAs regulamentações de segurança baseadas nessa premissa podem não estar mais acompanhando a tecnologia dos invasores. Em vez de especificar "autenticação de dois fatores", devemos pensar em quais "ameaças" devemos responder. De fato, a estrutura de garantia de autenticação de entidades ISO/IEC 2, etc.2E tem sido assim desde então.
2. As ameaças da fase de registro precisam ser abordadas
Por outro lado, é importante ter em mente que a chave de acesso fortalece a fase de utilização do método de autenticação, por isso também é necessário responder a ameaças na fase de registro do método de autenticação.
3. Parte da defesa em profundidade
Embora uma chave de acesso seja um meio muito eficaz de autenticação do usuário, ela é ineficaz para sequestro de sessão após a autenticação bem-sucedida do usuário. Portanto, é necessário usá-la em combinação com a vinculação de sessão a um dispositivo e a detecção de transações anormais.
4. Promoção da divulgação na perspectiva da proteção do consumidor
A chave de acesso não exige que os usuários tenham conhecimento de segurança ou sejam cuidadosos, e garante a segurança de forma transparente no lado do terminal.Medidas sustentáveis que não dependem da educação em segurançaIsso é altamente compatível com as políticas de proteção ao consumidor.
Da perspectiva da política monetária, não basta simplesmente debater se deve ou não introduzir tecnologia;O que conta como "autenticação segura do usuário"É necessário atualizar os próprios padrões. No projeto de sistemas futuros,Tornar medidas de resistência ao phishing, como chaves de acesso, a "norma"Isso será fundamental para garantir a segurança e a confiança dos consumidores financeiros.3
[Agradecimentos]
Ao escrever este artigo, o editor「Tudo sobre chaves de acesso」Ele também é diretor da US OpenID Foundation.Senhor Kosuke Koiwai(X: @kocko), membro do Instituto de Pesquisa Nomura, é secretário do subcomitê SC27/WG5 do Comitê de Pesquisa de Padrões de Informação da Sociedade de Processamento de Informação do Japão e também é o oficial de ligação da FIDO Alliance para ISO/IEC JTC 1/SC 27/WG 5.Senhor Hideaki Furukawa"Edição de janeiro de 2025 da Software DesignEle tem postado proativamente sobre chaves de acesso, como na primeira metade do "Artigo especial 1: A vanguarda da tecnologia de autenticação: o mecanismo e a implementação da autenticação sem senha "chave de acesso"" na revista "Ryo Ito(X: @ritouGostaríamos de expressar nossa sincera gratidão à pessoa que gentilmente nos proporcionou tal cooperação.
nota de rodapé
- Além disso, não enviamos o "segredo compartilhado" para o destino de acesso.
- Estágio DIS
- Por exemplo, a diretriz de identidade digital do governo dos EUA, NIST SP800-63-4 2pd, exige o fornecimento de métodos de autenticação resistentes a phishing em um nível de garantia de autenticação pessoal AAL2 ou superior (os usuários não são obrigados a usá-los, mas é essencial fornecer a eles a opção).
um comentário