
고절 4년 반, 워킹 그룹을 만드는 곳부터 시작하면, 고절 6년, 드디어 OpenID Connect를 릴리스했습니다.
OpenID Connect는 인터넷상의 "아이덴티티 계층"을 구성합니다.
레이어라든지 「레이어」라든지라고 하면, 자주 사용되는 것 TCP/IP의 참조 모델이라고 하는 것이 있습니다[1]이것은 IETF에 의해 만들어진 인터넷에 호스트가 있어야합니다.통신기능을계층 구조로 분할모델で,TCP/IP 참조 모델, 인터넷 프로토콜 스위트등이라고도 불리며 통신 기능 (통신 프로토콜)를 4 개의 계층으로 나누어 정의하고 있습니다 (RFC1122)이 네 번째 레이어는 애플리케이션 레이어라고합니다.통신 서비스의 일이며, 이른바 「업무 어플리케이션」의 의미는 아닙니다. 실제의 유저가 사용하는 「업무 어플리케이션」은, 이 위에 구축됩니다. 이런 이미지일까요?
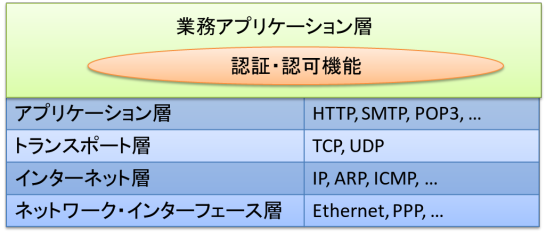
그림 1에서는 「업무 어플리케이션층」안에 「인증・인가」를 타원으로 그려 넣었습니다. 왜 그것을 특필했는가 하면, 이 기능은 모든 업무 어플리케이션에 존재하기 때문입니다.
그리고, 인터넷상에서의 보안 문제의 95% 이상이, 이 「인증·인가」가 헤보인 것에 유래하고 있다고 말해지고 있습니다.피터 티펫 박사이야기를 듣는 기회[2] 하지만 박사는 "보안을 강화한다는 관점에서는 안티바이러스나 방화벽이나 다른 모든 보안 기능을 완벽하게 했다고 해도 아이덴티티 기능을 조금 진화시키기 때문에 얻을 수 있는 이익에 멀리 미치지 않는다"는 것이었습니다.
이번 릴리스한 것은, 그 「인증・인가」기능을, 어플리케이션 개별적으로 실장하는 것이 아니고, 네트워크층과 같이 1개의 층~「아이덴티티층」으로서 외출해 버리기 위한 국제 표준입니다.
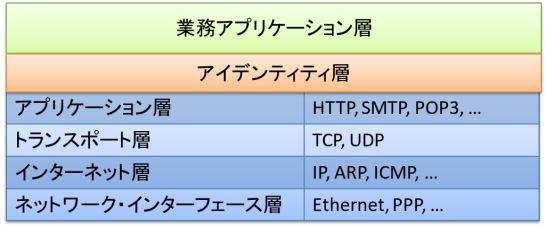
여기에서 애플리케이션 소프트웨어는 아이덴티티 계층과 미리 정의된 표준 절차(프로토콜)로 정보를 교환함으로써 안전하게 「인증・인가」를 할 수 있게 됩니다. 이를 통해 제대로 수행하는 것이 매우 어려운 "인증·인가"를 스스로 실시하지 않고, 따라서 거기에 기인하는 보안 홀을 만들지 않고, 애플리케이션 소프트웨어는 자신의 핵심 컴피턴스인 "애플리케이션 기능"에 특화할 수 있게 됩니다.
이번 릴리스한 것은, 전체적인 아이덴티티층 체계의 다음의 부분이 됩니다.
| OpenID Connect Core | 모든 핵심에서 여기에서만 일단 인증·인가가 가능해집니다. |
| OpenID Connect 검색 | 사용자별 인증 및 인가 서비스를 제공하는 장소가 어디에 존재하는지를 찾을 수 있습니다. |
| OpenID Connect Dynamic Registration | 애플리케이션 소프트웨어(클라이언트라고 함)가 동적으로 스스로를 아이덴티티 계층에 등록하기 위한 사양입니다. |
| OAuth Multiple Response Type | 위에서 사용하는 메시지의 일부를 정의합니다. |
OpenID Connect는 이미 많은 기업들이 지원을 표명하고 있습니다. 이미 Google은 2015년 XNUMX월까지 전면적으로 OpenID Connect로 이행하는 것을 표명했고, Microsoft, Salesforce도 이미 서비스 제공을 개시하고 있습니다.일본에서는 노무라 종합 연구소가 다양한 기업의 백엔드로서 기술 제공하고 있습니다.
또한 바르셀로나의 모바일 월드 콩그레스에서 주최자 GSMA하지만 "모바일 연결동시 발표하고 있습니다만, 이것은, OpenID Connect의 휴대 통신 사업자용의 프로파일입니다 (이것에 대해서는 나중에 별도 기사를 씁니다.)
OpenID Connect는 많은 사람들의 피와 땀의 결정입니다.
[1] 레이어라든지 "레이어"라든지, 또 하나 자주 사용되는 것에 OSI의 참조 모델이라고 하는 것도 있습니다.국제표준화기구(ISO)에 의해 개발된,컴퓨터가지고 있어야합니다통신기능을계층 구조로 분할모델で,OSI 기본 참조 모델,OSI 모델등이라고도 불리며 통신 기능 (통신 프로토콜)를 7개의 계층으로 나누어 정의합니다. 이 XNUMX 층은 응용 계층이라고 불리지 만 HTTP, FTP 등통신 서비스즉, 소위 "응용 프로그램 소프트웨어"의 의미는 아닙니다.
[2] 백악관에서 개최된, 초대자 한정의 이벤트(30명 정도?), International Identity Summit에서.
[3] 여기에서는 싹둑 "아이덴티티 계층"으로 하고 있습니다만, 실제로는 액세스권을 나타내는 토큰을 발행하는 계층, 그 위에 아이덴티티 데이터(어느 실체에 관련하는 속성 데이터)를 교환하는, 이른바 아이덴티티층, 그리고, 그것을 사용해 실제의 액세스 제어를 실시하는, 액세스 제어층으로 나뉩니다.
(개정 이력)
- 2014/3/1 – 당초는 OSI 참조 모델을 사용해 써 있었지만, 앉아가 나쁘기 때문에, TCP/IP 참조 모델로 변경.또, list 를 table 로 변경.
하나의 코멘트