
概要
Questo documento analizza le disposizioni "vincolanti" del nuovo standard di identità digitale NIST SP 800-63-4, pubblicato il 31 luglio 2025. Sebbene lo standard non definisca esplicitamente un "livello di garanzia vincolante", questo documento si concentra sui livelli impliciti presenti in SP 800-63A-4 e sulle significative problematiche di sicurezza insite nel successivo processo di aggiunta dell'autenticatore definito in SP 800-63B-4.
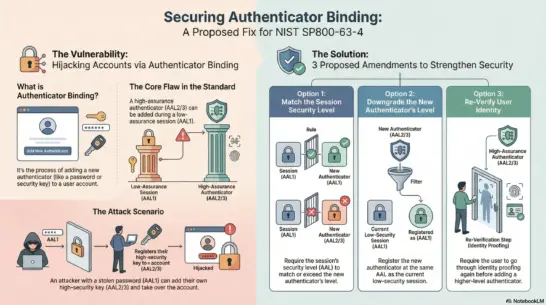
Il problema principale è che, secondo le normative attuali, un nuovo autenticatore di livello superiore (ad esempio, AAL2 o AAL3) può essere associato all'account di un abbonato durante una sessione con un autenticatore di livello inferiore (ad esempio, AAL1). Un malintenzionato che abbia compromesso un autenticatore di livello inferiore potrebbe quindi associare il proprio autenticatore di livello superiore all'account della vittima e assumerne il controllo.
Per mitigare questo rischio, il presente documento propone tre modifiche alle regole di associazione: eseguire l'associazione con un livello di garanzia di autenticazione pari o superiore ad AAL per il nuovo autenticatore; registrare il nuovo autenticatore con lo stesso livello di garanzia di AAL della sessione corrente; oppure ripetere la verifica dell'identità. Ciò impedirà l'associazione di un autenticatore con un livello di garanzia elevato utilizzando una sessione con un livello di garanzia basso, migliorerà la sicurezza e consentirà alla parte affidabile (RP) di valutare con maggiore precisione il livello di garanzia.
1.Prima di tutto
NIST SP 800-63-4 è un nuovo standard per l'identità digitale pubblicato il 31 luglio 2025. Sebbene copra una vasta gamma di aree, questo articolo si concentrerà sull'aspetto "vincolante".
Lo standard NIST SP 800-63B-4 utilizza il termine "vincolo" anziché "emissione" perché comprende non solo i casi in cui un CSP emette autenticatori, ma anche i casi in cui un utente utilizza il proprio autenticatore e lo registra presso l'account abbonato del CSP. Pertanto, "vincolo" è un termine che include sia i casi in cui un utente (abbonato) registra il proprio autenticatore presso il CSP, sia i casi in cui il CSP emette autenticatori.
Lo standard NIST SP 800-63-4 non descrive esplicitamente i livelli di garanzia vincolanti. Tuttavia, diverse disposizioni ne suggeriscono l'esistenza. Essi compaiono principalmente nella fase di registrazione iniziale degli autenticatori, come descritto nello standard SP 800-63A-4 in quanto requisiti per ciascun livello. Per i requisiti di sicurezza specifici comuni a ciascun livello, si rimanda allo standard SP 800-63B-4.
2. Associazione dell'autenticatore
Regole generali
Nella norma SP 800-63B-4, la sezione 4.1 è dedicata alla rilegatura.
Innanzitutto, definiamo "associazione di autenticazione" come segue:
Associazione dell'autenticatoreSi tratta di stabilire un'associazione tra uno specifico autenticatore e un account di abbonato, consentendo l'utilizzo di tale autenticatore per autenticare l'abbonato, da solo o in combinazione con altri autenticatori.
(Fonte) Basato su NIST SP 800-63B-4, traduzione provvisoria dell'autore.
Successivamente, viene illustrato il seguente insieme di regolamenti.
L'autenticatore è associato all'account dell'abbonato utilizzando uno dei seguenti metodi:Tu devi (DOVRESTI).
(Fonte) NIST SP 800–63B-4, Sezione 4.1, Basandosi sul paragrafo 2, questa è la traduzione provvisoria dell'autore.
- Rilasciato da CSP nell'ambito della procedura di iscrizione.
- L'abbonato fornisce l'autenticatore, che il CSP ritiene accettabile.
Quando si associa un autenticatore successivo a un account abbonato, il CSP deve soddisfare i seguenti requisiti:
(Fonte) Basato su NIST SP 800-63B-4, Sezione 4.1, Paragrafo 4.1.2.1, Paragrafo 2, traduzione provvisoria dell'autore.
- Assicurarsi che il processo richieda l'autenticazione al livello più basso tra i due: il livello AAL più alto attualmente disponibile per l'account dell'abbonato e il livello AAL più alto che verrà utilizzato dal nuovo autenticatore.Dovrà.inoltre,
- esempio:Quando si associa un autenticatore compatibile con AAL2, è richiesta l'autenticazione AAL2 a meno che l'account dell'abbonato non disponga solo di funzionalità di autenticazione AAL1.
- Se viene aggiunto un autenticatore,Versetto 4.6In conformità con la normativa vigente, l'abbonato verrà informato tramite mezzi indipendenti dalla transazione che vincolano il nuovo autenticatore.Dovrà.
Le disposizioni 1-3 di cui sopra presentano dei problemi. Li esamineremo nella Sezione 5.2.
Il paragrafo seguente illustra i requisiti relativi all'intero ciclo di vita dell'identità. Come di consueto, è scritto in uno stile confuso, con molteplici requisiti, raccomandazioni, ecc., in un unico paragrafo, quindi lo riformatteremo come segue, numerando ogni elemento.
Durante l'intero ciclo di vita dell'identità digitale, il CSP soddisfa i seguenti requisiti:
(Fonte) Basato su NIST SP 800-63B-4, Sezione 4.1, Paragrafo 4, dall'autore.
- Associa l'autenticatore all'account dell'abbonato utilizzando uno dei seguenti metodi:Dovrà.
- Il CSP rilascia un autenticatore nell'ambito del processo di registrazione.
- Il CSP accetta un autenticatore valido e lo registra nell'account dell'abbonato.
- Tenere traccia di tutti gli autenticatori associati a ciascun account di abbonato.Dovrà.
- Per consentire ai verificatori di valutare la conformità ai requisiti di ciascuna AAL, vengono determinate le caratteristiche dell'autenticatore associato (come l'autenticazione a fattore singolo o a più fattori e la resistenza al phishing).Dovrà.
- (Requisito implicito) Comunicare l'esito della sentenza al RP.Dovrà.
- Prove solide (come un'attestazione dell'autenticatore), informazioni dirette dall'emittente dell'autenticatore stesso o caratteristiche generali dell'implementazione dell'autenticatore (ad esempio,WebAuthnDeterminazione basata sull'impostazione o meno del bit di verifica dell'utente.Puoi farlo (MAG).
- Vengono inoltre mantenute altre informazioni sullo stato necessarie per soddisfare i requisiti di verifica dell'autenticatore.Dovrà.
- esempio:Versetto 3.2.2La limitazione dei tentativi di autenticazione specificata nella documentazione richiede che il CSP o il verificatore mantengano informazioni sullo stato relative all'ultimo errore di autenticazione, ad eccezione degli elementi di attivazione verificati dall'autenticatore.
- Creare un record che includa la data e l'ora degli eventi importanti nel ciclo di vita dell'autenticatore (come l'associazione agli account degli abbonati, il rinnovo, la modifica e la revoca).Dovrà.
- Per i dispositivi associati a un evento, includere informazioni che indichino la fonte di associazione (come l'indirizzo IP e l'identificativo del dispositivo).Desiderabile (DOVREBBE).
- Richiedi ulteriori informazioni per determinare se il nuovo autenticatore o l'endpoint associato è adatto all'AAL richiesto.Puoi farlo (MAG).
3. Vincolante al momento della registrazione
L'adesione al processo di registrazione è vincolante.SP800-63ALa questione viene gestita nel modo seguente. Le normative sono le seguenti:
I fornitori di servizi di comunicazione (CSP) dovrebbero incoraggiare gli abbonati a collegare almeno due metodi di autenticazione diversi.DOVREBBERO). Per quanto riguarda gli account degli abbonatiSezione 5Riguardo al collegamento dell'autenticatore[SP800-63B] Sezione 4.1.2.1Si prega di fare riferimento a quanto segue.
(Fonte) NIST SP800-63A-4, Sezione 4.1.12 Associazione iniziale dell'autenticatore
- Il CSP deve fornire una funzione che consenta al richiedente di collegare l'autenticatore tramite uno dei seguenti metodi:DEVE).
- [SP800-63B] Sezione 4.1.3Registrare da remoto l'autenticatore fornito dall'abbonato in conformità ai requisiti per ciascun tipo di autenticatore specificati nella [sezione pertinente].
- Il dispositivo di autenticazione fisico verrà consegnato all'indirizzo verificato.
- Consegna del dispositivo di autenticazione o registrazione in loco.
- Se l'autenticatore è collegato al di fuori di una singola sessione protetta con l'utente, il CSP deve verificare che l'abbonato previsto esista effettivamente tramite uno dei seguenti metodi:DEVE).
- Restituzione del codice di continuazione.
- Corrispondenza con le informazioni biometriche ottenute durante la verifica dell'identità.
I riferimenti sono un po' complicati e difficili da comprendere, quindi li parafraserò qui di seguito.
Il CSP deve soddisfare i seguenti requisiti:
- Consente di associare più autenticatori agli account degli abbonati.
- Garantiamo che il processo richiede l'autenticazione al livello più basso tra i seguenti.
- Il più grande AAL attualmente disponibile. Oppure
- La più grande AAL ad utilizzare il nuovo autenticatore.
Nota 1:Questo significa che se a un account utente è associato solo un autenticatore AAL1, i successivi autenticatori AAL2 verranno associati all'account all'interno della sessione AAL1. Questo è problematico perché la sessione AAL1 potrebbe essere già stata compromessa da un malintenzionato, che potrebbe tentare di associare il proprio autenticatore AAL2 all'account della vittima.- Versetto 4.6In conformità con le disposizioni relative alla (notifica dell'account), gli abbonati saranno informati tramite mezzi indipendenti dalla transazione che vincola il nuovo autenticatore.
Nota 2:Questo requisito affronta parzialmente il problema evidenziato nella Nota 1.Inoltre, se l'autenticatore viene fornito da un dispositivo diverso da quello attualmente utilizzato per autenticare l'abbonato, il processo di associazione deve procedere nel seguente ordine:
(Fonte) Basato su NIST SP 800-63A-4, Sezione 4.1.12, autore.
- L'abbonato richiede un codice di associazione al CSP dal dispositivo attualmente autenticato.
- Il CSP genera il codice di binding e lo restituisce al dispositivo.
- L'abbonato inserisce il codice di associazione in un secondo dispositivo dotato di un nuovo autenticatore.
4. Regolamenti vincolanti
La norma SP 800-63A-4 specifica i requisiti per ciascun IAL. Di seguito, tratteremo i requisiti per IAL2 e IAL3.
4.1 Specifiche di vincolo IAL2
I requisiti di associazione IAL2 sono descritti nella Sezione 4.2.12, "Associazione iniziale dell'autenticatore", della norma SP 800-63A-4.
Una volta creato un account abbonato univoco per il richiedente (a questo punto l'abbonato) all'interno del sistema di identità del fornitore di servizi cloud, ovvero dopo la creazione di un record nel registro delle identità, è possibile associare (collegare) uno o più autenticatori all'account abbonato.
Per ridurre al minimo la necessità di recupero dei dati, i fornitori di servizi di pagamento (CSP) si atterranno ai seguenti requisiti:
- Incoraggiare gli abbonati a collegare almeno due metodi di autenticazione indipendenti èDesiderabile (DOVREBBE).
Nota:Per informazioni dettagliate sugli account degli abbonatiVersetto 5Riguardo al vincolo dell'autenticatoreSezione 4.1.2.1 di SP 800-63BSi prega di fare riferimento a.(Fonte) Basato su NIST SP 800-63A-4, Sezione 4.2.12, Associazione iniziale dell'autenticatore, traduzione provvisoria dell'autore.
- Il richiedente potrà associare l'autenticatore utilizzando uno dei seguenti metodi.Dovrà.
- Sezione 4.1.3 di SP 800-63BL'autenticatore fornito dall'abbonato viene registrato da remoto in base ai requisiti del tipo di autenticatore definiti nella [documentazione pertinente].
- Un dispositivo di autenticazione fisico verrà consegnato all'indirizzo verificato.
- Gli autenticatori vengono consegnati o registrati di persona.
- Se l'autenticatore è associato al di fuori di una singola sessione protetta con l'utente, verificare l'esistenza del sottoscrittore previsto utilizzando uno dei seguenti metodi:Dovrà.
- Si prega di restituire il codice di continuazione.
- Le informazioni biometriche raccolte durante la verifica dell'identità verranno confrontate con queste informazioni.
4.2 Specifiche di vincolo IAL3
I requisiti di associazione IAL3 sono descritti nella Sezione 4.3.10, "Associazione iniziale dell'autenticatore", della norma SP 800-63A-4. I requisiti sono i seguenti:
CSP soddisfa i seguenti requisiti:
(Fonte) Basato su NIST SP 800-63A-4, Sezione 4.3.10, Associazione iniziale dell'autenticatore, traduzione provvisoria dell'autore.
- Il primo dispositivo di autenticazione dell'abbonato viene distribuito o registrato durante un'interazione di persona con un addetto alla verifica dell'identità presente.Dovrà.
- Se un CSP distribuisce o registra un autenticatore iniziale al di fuori di una singola sessione protetta autenticata con un utente, deve confrontare il campione biometrico prelevato dall'abbonato con il campione prelevato durante la verifica dell'identità prima di registrare l'autenticatore.Dovrà.
- Per rafforzare ulteriormente il processo di sottoscrizione, gli abbonati sono tenuti a portare con sé i documenti di identificazione utilizzati durante la verifica dell'identità.Forse.
5. Problemi con il documento attuale
Si possono evidenziare diverse problematiche relative al processo di rilegatura per la norma SP 800-63-4.
5.1 Questioni relative al collegamento iniziale degli autenticatori
In particolare, mancano le seguenti disposizioni relative alla registrazione a distanza:
(Fonte) Autore
- L'addetto alla verifica dell'identità registra il primo autenticatore dell'abbonato all'interno della stessa sessione protetta in cui quest'ultimo ha stabilito l'identità da registrare nel registro delle identità.Dovrà.
Potrebbe trattarsi semplicemente di una svista, oppure potrebbe riflettere la situazione particolare degli Stati Uniti, dove la verifica remota dell'identità con IAL3 è difficile perché non esistono documenti di identificazione digitale ampiamente accettati che possano essere effettivamente utilizzati per la verifica remota dell'identità negli Stati Uniti.
Se altre giurisdizioni che accettano le identità digitali utilizzano la norma SP 800-63-4, sarebbe opportuno aggiungere la disposizione 4 di cui sopra.
5.2 Questioni relative all'aggiunta di autenticatori successori
Come accennato in precedenza, c'è un problema con la disposizione 3. Essa afferma quanto segue: www
Il CSP garantisce che il processo richieda l'autenticazione al livello più basso tra i due: il livello AAL più alto attualmente disponibile per l'account dell'abbonato e il livello AAL più alto che verrà utilizzato dal nuovo autenticatore.Dovrà.
(Fonte) Basato su NIST SP800-63B-4, Sezione 4.1.2.1. Collegamento di un autenticatore aggiuntivo, Paragrafo 2, traduzione provvisoria dell'autore.
Ciò significa che, all'interno di una sessione creata dall'autenticatore AAL1, è possibile associare all'account dell'abbonato l'autenticatore "AAL2" o "AAL3".
Ecco il problema: se un malintenzionato ha già compromesso l'autenticatore AAL1 della vittima (come ad esempio una password), può potenzialmente associare i propri autenticatori AAL2/AAL3 all'account della vittima e continuare a utilizzarli.
La regola 3 dovrebbe probabilmente essere modificata come segue:
CSP eseguirà una delle seguenti operazioni:Dovrà.
(Fonte) Autore
- Assicurarsi che il processo richieda un'autenticazione di livello pari o superiore al livello AAL dell'autenticatore che l'abbonato sta tentando di aggiungere.
- Anche se l'autenticatore stesso può soddisfare requisiti AAL più elevati, all'autenticatore registrato verrà attribuito lo stesso livello AAL della sessione corrente.
- Per migliorare la qualità della sessione oltre l'AAL dell'autenticatore registrato, la verifica dell'identità verrà eseguita nuovamente utilizzando l'IAL corrispondente.
6. Conclusione
Questo documento riassume le disposizioni "vincolanti" incluse nella serie NIST SP 800-63-4. Sottolinea che SP 800-63A-4 contiene un concetto implicito di "livello di garanzia vincolante" e che il metodo di SP 800-63B-4, citato nello stesso documento, presenta una vulnerabilità che consente a un utente malintenzionato di aggiungere il proprio autenticatore di livello superiore all'account della vittima.
Per mitigare questo problema, il presente documento propone revisioni e integrazioni alla normativa. Queste misure di mitigazione consentiranno ai CSP di associare gli autenticatori agli account in modo più sicuro ed eviteranno di dare ai RP un falso senso di sicurezza.