
Negli ultimi anni, gli attacchi di phishing rivolti a istituti finanziari e altre organizzazioni sono diventati sempre più sofisticati."Phishing in tempo reale"Una tecnica chiamata "phishing" è diventata una seria minaccia. Questo tipo di attacco è noto per invalidare persino le password monouso (OTP), tradizionalmente considerate efficaci nella prevenzione degli attacchi di phishing, costringendo gli istituti finanziari a riprogettare radicalmente la propria infrastruttura di verifica dell'identità.
In questo documento viene illustrata la struttura tecnica del phishing in tempo reale e i vantaggi essenziali della "passkey", una tecnologia in grado di contrastarlo, e vengono presentate questioni politiche future da considerare.
Cos'è il phishing in tempo reale?
Il phishing in tempo reale è un metodo di attacco in cui un aggressore agisce da "intermediario" tra l'utente e il servizio autentico, inoltrando la comunicazione e impersonando immediatamente l'utente utilizzando le informazioni di autenticazione da lui immesse (nome utente, password, password monouso (OTP) da 4 a 6 cifre, ecc.). In particolare, anche se l'OTP viene inviata tramite SMS o app, nel momento in cui l'utente la inserisce sul sito di phishing, l'aggressore può inoltrarla al sito web del servizio autentico e accedere come l'utente.
Questo tipo di attaccouomo nel mezzo (MitM)Inoltre avversario nel mezzo (AitM) や impersonificazione del verificatore Noto anche come phishing, è caratterizzato dal fatto che tecnicamente si interfaccia tra un sito di phishing "apparentemente autentico" e un server di autenticazione autentico.
Spoofing perfetto tramite server relay
I moderni attacchi di phishing in tempo reale utilizzano server relay per ingannare gli utenti con schemi sofisticati, come:
- Duplicazione completa del sito: Legge in tempo reale il codice sorgente di un sito Web reale (ad esempio il sito Web di un istituto finanziario) e genera un sito Web falso visivamente indistinguibile (si noti che ci sono anche casi in cui il sito Web falso si maschera come se restituisse un sito completamente diverso quando viene chiamato un programma di test, eludendo così i test).
- Ottenere un certificato SSL adeguato: Fornisce una connessione HTTPS dall'aspetto legittimo
- Supporto per contenuti dinamici: Anche le informazioni personali visualizzate dopo l'accesso vengono riprodotte integralmente
Come funzionano gli attacchi Adversary-in-the-Middle (AitM)
Un attacco AitM segue questo processo tecnico:
- Installazione del server relay:Gli aggressori posizionano server relay tra il sito reale e l'utente.
- Generazione di risposta dinamica: La risposta dal server del sito originale viene modificata e inviata all'utente
- Raccolta delle credenziali: Raccogli ID, password, OTP e ulteriori informazioni personali in tempo reale
- Eseguire l'accesso legittimo: Accedi immediatamente a siti Web autentici utilizzando le informazioni raccolte
In questo attacco, l'attaccante svolge due ruoli contemporaneamente:
- Per gli utenti: Agire come un vero server di banca (impersonificazione di un verificatore)
- Per le banche: Comportati come un vero utente
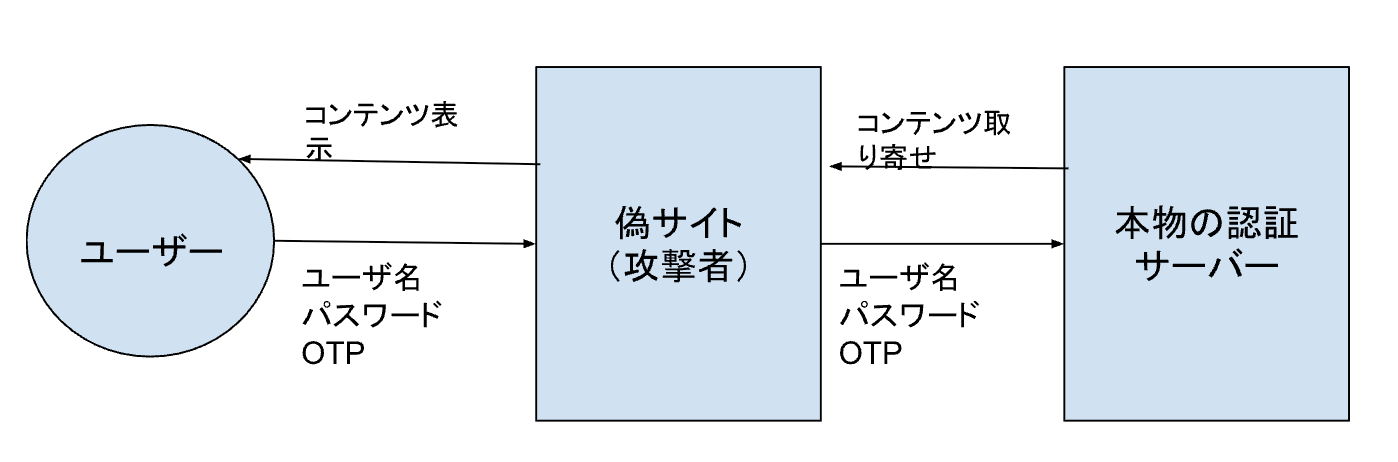
Questa doppia impersonificazione invalida completamente i tradizionali metodi di autenticazione basati su "segreti condivisi" (password, OTP) tra il sito web (server di autenticazione) e l'utente. La Figura 1 mostra questa relazione.
(Figura 1) Diagramma schematico di AitM
esempio:
- L'utente inserisce ID, password e OTP
- Il sito falso inoltra tali informazioni al server di autenticazione reale
- Autenticazione riuscita, sessione dirottata
Perché gli OTP diventano non validi
OTP (password monouso)Codice difficile da riutilizzarePertanto, è stato tradizionalmente considerato un "secondo fattore di sicurezza". Tuttavia, negli "attacchi relay" come il phishing in tempo reale,Se un aggressore riesce a utilizzarlo per conto di un utente reale, anche solo una volta, l'attacco avrà successo.Ciò invalida l'aspetto "usa e getta".
Inoltre, l'autenticazione multifattoriale (MFA) tradizionale basata su OTPVerifica dell'integrità della sfida-risposta (vedi sotto)o WebVerificare l'indirizzo del sito (dominio)Perché non lo faGli utenti non possono sapere a chi andrà il loro contributoEcco perché le OTP sono intrinsecamente vulnerabili agli attacchi relay.
Che cosa è una passkey?
Passkey è una tecnologia di autenticazione basata sullo standard FIDO2/WebAuthn.Verifica l'indirizzo (dominio) del sito web a cui stai accedendo e invia le informazioni richieste per l'autenticazione dell'utente.1Le caratteristiche principali sono illustrate nella Figura 2.
(Figura 2) Caratteristiche della passkey
| 特 徴 | 説明 |
|---|---|
| Crittografia a chiave asimmetrica | L'autenticazione avviene tramite verifica della firma tramite chiave pubblica. La chiave privata non viene inviata al destinatario. |
| Origine vincolante | Le richieste di autenticazione sono vincolate a un dominio specifico, il che le rende difficili da inoltrare o falsificare (controllo dell'origine e controllo RPID, vedere sotto). |
| Autenticazione locale tramite biometria o PIN | L'autenticazione dell'utente avviene all'interno del dispositivo, senza trasmissione esterna di informazioni di autenticazione che potrebbero essere facilmente clonate, come informazioni biometriche o PIN. |
| Resistente al phishing | Non firmare richieste provenienti da siti falsi. |
つ ま り,Se un utente accede accidentalmente a un sito falso, l'autenticatore non restituirà a quel sito una firma per il sito web reale, quindi l'aggressore non sarà in grado di ottenere alcuna informazione da utilizzare per l'autenticazione.Questa è una differenza fondamentale rispetto all'OTP.
Perché Passkey è resistente al phishing?
Chiave di accesso (FIDO2/WebAuthn)Relay phishing (AitM) e spoofing di dominiocontroHa resistenza strutturaleCiò avviene perché vengono eseguiti tre controlli:
(1) Validazione dell'origine
- Il client (browser) emette una richiesta di autenticazioneOrigine del sito web (dominio/indirizzo del sito)Rileva automaticamente
- Questa origine èhttps:// + ドメイン名 + ポート番号 Si compone di
- La richiesta di autenticazione della passkey dal sito web al browser include il dominio del sito (RPID, vedere sotto), ma se questo dominio è diverso dall'origine (ad esempio, un sito di phishing),Il browser rifiuta la richiesta di autenticazione.E non viene eseguito alcun processo di autenticazione (esistono eccezioni come i sottodomini)
- Inoltre, l'origine è inclusa nel risultato dell'autenticazione con passkey e viene inviata al server web, in modo che il server web possa anche verificare che l'autenticazione con passkey sia stata eseguita sul sito web corretto.
(2) Controllo dell'ID della parte affidabile (RPID)
- RPID èL'identificatore di dominio specificato dal server durante la registrazione della chiave pubblica
- L'autenticatore (il dispositivo che contiene la chiave di accesso)Cerca per vedere se la chiave associata all'RPID ricevuto è memorizzata nel tuo account
- Se l'RPID è diverso, la chiave privata non verrà trovata e la firma non verrà restituita.
(3) Sfida-Risposta
- Durante l'autenticazione con una passkey, il server web invia dati casuali chiamati "sfida"
- L'autenticatore utilizza la sua chiave privata per firmare i dati, inclusa la richiesta di verifica, e la restituisce al server Web tramite il browser come risposta di autenticazione con passkey.
- Il server web verifica che la sfida nella risposta sia stata emessa dal server web per quella sessione.
- Se l'attaccante crea una sfida arbitraria o se la sfida è già stata utilizzata in precedenza, il server web la rifiuterà.
Perché abbiamo bisogno di questi tre?
La figura 3 riassume questa relazione.
(Figura 3) Tre elementi necessari per la resistenza al phishing
| 項目 | ruolo |
|---|---|
| Controllo dell'origine | Il sito web da cui è in esecuzione il browserLegittimità garantitaRifiuta i siti falsi |
| Controllo RPID | Se l'autenticatorePer quale dominio è registrata la chiaveControlla ePrevenire l'uso improprio |
| Sfida-risposta | Garantisce che l'autenticazione con passkey sia stata eseguita nella sessione corrente, impedendo il riutilizzo dei risultati di autenticazione |
Solo uno di loro non basta, Solo quando tutti questi elementi sono presenti è possibile ottenere una "resistenza completa al phishing"し ま す.
Ma le passkey non sono una soluzione miracolosa
~Il rischio di attacchi di phishing che sfruttano i flussi di registrazione~
D'altro canto, anche le passkey non sono una soluzione definitiva.Passkey è molto più resistente al phishing rispetto alle OTP e alle password tradizionali.È stato ampiamente valutato come mezzo per migliorare significativamente la sicurezza dell'autenticazione degli utenti.
Tuttavia,Resistenza agli attacchi contro la "registrazione delle credenziali"dipende dal giudizio dell'utente e dal design UX,Un aggressore costringe un utente a "registrare" la propria passkeyC'è un nuovo rischio.
Possibile scenario di attacco: un aggressore “falsa” una passkey e la registra
Esempio di flusso di attacco
- Un aggressore crea un sito di phishing (https://bank-login.example.org)
- All'utente viene chiesto: "L'autenticazione è scaduta. Registrati nuovamente".
- L'utente si autentica sul sito di phishing utilizzando i metodi di autenticazione tradizionali (password o OTP) e avvia il flusso di registrazione della passkey
- In realtà, l'autenticatore (dispositivo) dell'attaccante è registrato.
- La chiave di accesso dell'attaccante è stata registrata sul sito web reale
- L'aggressore potrebbe quindi utilizzare quella chiave di accesso per accedere al sito web reale.
Tecnicamente si tratta di una "registrazione legittima"
- In un attacco relay, la registrazione WebAuthn (navigator.credentials.create()) può essere eseguita nell'ambiente dell'attaccante, consentendogli di modificarne liberamente i contenuti. Pertanto, dal punto di vista del server web, la registrazione in sé non può essere distinta da una legittima.
- In un attacco relay, anche se il browser della vittima crea una passkey che include il dominio del sito di phishing come origine, l'aggressore può semplicemente scartare il risultato e rigenerare una passkey nel proprio ambiente che includa il dominio legittimo, quindi controllare l'origine nel browser della vittima è inefficace.
contromisure
La figura 4 riassume alcune possibili misure rappresentative, ma non è esaustiva.
Figura 4 Possibili misure contro lo spoofing
| contromisure | 内容 |
|---|---|
| Rafforzamento dei passaggi di verifica dell'identità prima della registrazione | Per evitare che ciò accada, è possibile richiedere la verifica dell'identità tramite autenticazione personale pubblica o dati biometrici remoti (se possibile), oppure una nuova autenticazione tramite una passkey impostata in precedenza. |
| Rilevazione e notifica di registrazioni anomale | Notifica e conferma immediata quando viene aggiunta una nuova passkey (ad esempio, notifica della cronologia degli accessi) |
Possibile scenario di attacco: dirottamento della sessione dopo l'autenticazione con passkey
Negli ultimi anni, sono stati segnalati casi di furto di password e altre informazioni tramite malware noti collettivamente come infostealer. Questi possono anche ottenere cookie di sessione. Una passkey è una misura di protezione fino a quando non viene stabilita una sessione dopo l'autenticazione dell'utente. Non fornisce protezione dopo l'avvio della sessione.
contromisure
Come contromisura al dirottamento di sessione viene utilizzata una chiave asimmetrica generata in un'area protetta del dispositivo.Credenziali di sessione vincolate al dispositivo (DBSC) Anche in questo contesto,Valutazione continua dell'accesso (Valutazione dell'accesso continuo)sta iniziando anche ad attirare l'attenzione.
La valutazione continua degli accessi è un metodo di sicurezza che va oltre la tradizionale autenticazione una tantum e monitora e valuta costantemente i privilegi di accesso degli utenti in tempo reale. Anche dopo l'accesso, il sistema ne verifica costantemente la posizione, lo stato del dispositivo, i modelli comportamentali, il livello di rischio, ecc. Se rileva attività anomale o una situazione ad alto rischio, richiede automaticamente un'ulteriore autenticazione e limita o blocca l'accesso.
Ad esempio, se si verifica un accesso da un Paese diverso dal solito o un download anomalo di dati, possiamo intervenire immediatamente. Abbandoniamo il presupposto che "una volta autenticati, è sicuro" e rafforziamo la sicurezza verificando costantemente.
Possibile scenario di attacco: attacco ai buchi di autenticazione delle password rimanenti
Per ottenere i vantaggi della resistenza al phishing offerta dalla passkey, è necessario abolire i metodi di autenticazione non resistenti al phishing e utilizzare solo metodi di autenticazione resistenti al phishing, come la passkey. Anche se la passkey viene introdotta, se l'autenticazione utente convenzionale, non resistente al phishing, persiste, gli utenti saranno comunque presi di mira dal phishing.
contromisure
La contromisura corrispondente sarebbe quella di eliminare questi metodi tradizionali di autenticazione degli utenti e passare esclusivamente alle passkey.
Tuttavia, è necessario notare che ci sono ancora utenti che trovano difficile utilizzare le passkey a causa di vari fattori. Imporre una passkey agli utenti in una situazione del genere sarebbe un motivo per cui evitano il servizio. Pertanto, pur mantenendo il metodo di autenticazione esistente, è possibile adottare misure alternative, come continuare a monitorare la sessione come sessione ad alto rischio tramite intelligenza artificiale e interrompere le transazioni in caso di anomalie. Un'altra opzione è quella di consentire l'accesso con password per un determinato periodo di tempo (ad esempio 15 minuti) per gli accessi in ambienti in cui le passkey non possono essere utilizzate, oppure di impostare limiti e permessi per le transazioni (ad esempio, la sola lettura) in base alla forza dell'autenticazione. Da questo punto di vista, la valutazione continua degli accessi sopra menzionata sta attirando l'attenzione come tecnologia importante.
Conclusione: se la chiave di accesso non è “progettata”, verrà decifrata.
La chiave di accesso èIl processo di autenticazione è estremamente sicuroTuttavia,Se il flusso di registrazione viene sfruttato, l'aggressore può registrare una chiave complessa.C'è il rischio che ciò sia controproducente.
Pertanto, quando gli istituti finanziari e le agenzie governative implementano le passkey:
- Progettazione della sicurezza per il flusso di registrazione, non solo per l'autenticazione
- Progettazione del flusso di rilevamento e ripristino delle anomalie
- Progettazione UX e progettazione degli avvisi basati sul phishing
Pertanto, quando si adotta un sistema, è necessario tenere in considerazione questi aspetti in fase di progettazione.
Implicazioni politiche: perché le passkey sono necessarie ora
1. Limitazioni delle normative e delle linee guida che si basano sull'OTP
In molti paesi e regioni, l'autenticazione a più fattori (MFA) con OTP come secondo fattore è ancora specificata nei requisiti SCA (Secure Customer Authentication). Tuttavia, come accennato in precedenza,L'autenticazione multifattoriale tramite OTP non garantisce la resistenza al phishingLe normative di sicurezza basate su questa premessa potrebbero non essere più al passo con la tecnologia degli aggressori. Invece di specificare "autenticazione a due fattori", dovremmo riflettere su quali "minacce" dovremmo affrontare. Infatti, il framework di garanzia dell'autenticazione dell'entità ISO/IEC 2, ecc.2Da allora è stato così.
2. Le minacce della fase di registrazione devono essere affrontate
D'altro canto, è importante tenere presente che la passkey rafforza la fase di utilizzo del metodo di autenticazione, per cui è necessario rispondere anche alle minacce nella fase di registrazione del metodo di autenticazione.
3. Parte della difesa in profondità
Sebbene una passkey sia un metodo molto efficace per l'autenticazione dell'utente, non è efficace contro il dirottamento di sessione dopo l'autenticazione dell'utente. Pertanto, è necessario utilizzarla in combinazione con l'associazione della sessione a un dispositivo e il rilevamento di transazioni anomale.
4. Promozione della diffusione in un’ottica di tutela del consumatore
La passkey non richiede agli utenti particolari conoscenze in materia di sicurezza o di prestare attenzione e garantisce la sicurezza in modo trasparente sul lato terminale.Misure sostenibili che non si basano sull'educazione alla sicurezzaCiò è altamente compatibile con le politiche di tutela dei consumatori.
Dal punto di vista della politica monetaria, non basta semplicemente discutere se introdurre o meno la tecnologia;Cosa si intende per "autenticazione utente sicura"È necessario aggiornare gli standard stessi. Nella progettazione dei sistemi futuri,Rendere le misure anti-phishing come le passkey la "norma"Ciò sarà fondamentale per garantire sicurezza e fiducia ai consumatori finanziari.3
[Ringraziamenti]
Nel redigere questo articolo, l'editore「Tutto sulle passkey"È anche direttore della US OpenID Foundation.Il signor Kosuke Koiwai(X: @kocko), membro del Nomura Research Institute, è segretario del sottocomitato SC27/WG5 del Comitato per la ricerca sugli standard informativi dell'Information Processing Society of Japan ed è anche responsabile del collegamento per la FIDO Alliance to ISO/IEC JTC 1/SC 27/WG 5.Il signor Hideaki Furukawa,Software Design, numero di gennaio 2025Ha pubblicato in modo proattivo articoli sulle passkey, come nella prima metà di "Speciale 1: L'avanguardia della tecnologia di autenticazione: il meccanismo e l'implementazione dell'autenticazione senza password "Passkey"" nella rivista "Ryo Ito(X: @ritouVorremmo esprimere la nostra sincera gratitudine alla persona che ha gentilmente fornito tale collaborazione.
Fiocco di neve
- Inoltre, non inviamo il "segreto condiviso" alla destinazione di accesso.
- Fase DIS
- Ad esempio, la linea guida sull'identità digitale del governo degli Stati Uniti, NIST SP800-63-4 2pd, richiede la fornitura di metodi di autenticazione resistenti al phishing con un livello di garanzia dell'autenticazione personale pari ad AAL2 o superiore (gli utenti non sono obbligati a utilizzarli, ma è essenziale fornire loro questa possibilità).
Un commento