
Ho giocato con gli studenti facendo loro spiegare varie cose e Sarah Cecchetti, responsabile di Cognite presso AWS, mi ha fatto trovare alcune frasi interessanti.
A. Labirinto Questo è per @vibronet pic.twitter.com/MQ0vjFqbdk
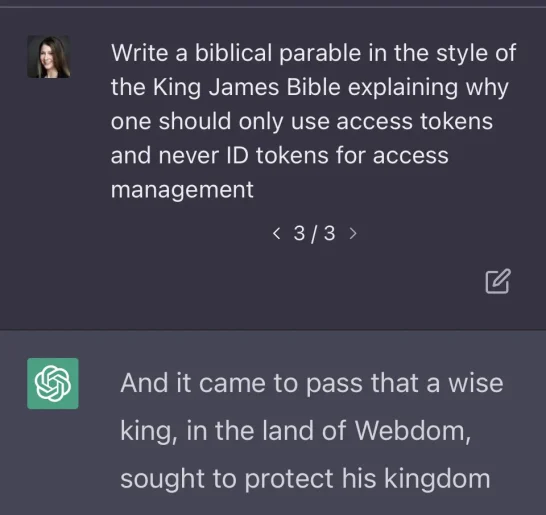
Scrivi una parabola biblica nello stile della Bibbia di Re Giacomo spiegando perché si dovrebbero utilizzare solo token di accesso e mai token ID per la gestione degli accessi
(Fonte) @Sarah_Cecc
Questo è
Spiegare nello stile della Bibbia di Re Giacomo perché per la gestione degli accessi dovrebbero essere utilizzati solo token di accesso e mai token di identificazione.
Questo risultato è molto interessante. La spiegazione del token ID è sbagliata, ma assomiglia alla Bibbia di Re Giacomo. Questa è la traduzione di DeepL.
Ciò fu rivelato quando un saggio re nella terra di Webdom cercò di proteggere il suo regno da coloro che gli avrebbero fatto del male. Il re ordinò quindi ai suoi servi di installare un sistema di controllo degli accessi in modo che solo coloro che avevano diritti di accesso legittimi potessero varcare le porte del regno.
Tuttavia, c'erano due tipi di token che i servitori del re potevano utilizzare: token di accesso e token ID. Tuttavia, i servitori non hanno familiarità con la sicurezza e non sanno quale utilizzare.
Allora il re chiamò il suo staff e chiese loro di spiegare la differenza tra i due gettoni.
"I token di accesso sono temporanei e vengono utilizzati per accedere a risorse specifiche all'interno di un regno, mentre i token ID sono permanenti e contengono informazioni sensibili sul titolare. Se il token ID cade nelle mani sbagliate, potrebbe potenzialmente garantire l'accesso all'intero regno."
Il re ne fu molto preoccupato e ordinò ai suoi servi di utilizzare il token d'accesso solo per il controllo degli accessi per non mettere a repentaglio la sicurezza del regno.
Il re dichiarò: "È meglio consentire un accesso limitato a pochi piuttosto che mettere a rischio la sicurezza del regno consentendo un accesso illimitato a tutti".
I servi del regno ascoltarono le parole del re e il regno rimase al sicuro.
(Fonte) Dal risultato della generazione ChatGPT di @Sarah_Cecc 1
A proposito, quando ho posto la stessa domanda, ho ottenuto una versione diversa. Poiché si tratta di un'intelligenza artificiale, i risultati non sono stabili. Anche in questo caso, questo "re saggio" è coerente nel senso che commette gli stessi errori.
Un re saggio decretò che chiunque volesse entrare nel suo regno dovesse prima procurarsi un gettone d'accesso. Il regno era un luogo ricco di tesori e saggezza e il re voleva proteggerlo da coloro che gli avrebbero fatto del male.
Tuttavia, c'erano persone che non ascoltarono gli ordini del re e cercarono di entrare nel regno con mezzi diversi dal biglietto d'ingresso. Queste persone erano così stupide da pensare di essere intelligenti e hanno invece provato a utilizzare i token ID.
Ma il re era saggio e lo aveva previsto. Quindi pose delle guardie alle porte del regno, assicurandosi che solo chi avesse i gettoni di accesso appropriati potesse entrare. Le persone stupide che si credevano intelligenti venivano allontanate al cancello e i loro gettoni di identificazione non servivano più.
I saggi impararono dagli ordini del re e miravano solo ad ottenere gettoni d'accesso per entrare nel regno. Poiché il token d'accesso era l'unico vero modo per entrare nel regno, tutti gli altri mezzi erano inutili.
Il re era felice, perché il suo regno era sicuro e forte e solo i degni potevano entrarvi. E tutti coloro che tentarono di entrare nel regno con altri mezzi furono lasciati fuori, incapaci di accedere ai tesori e alla saggezza interiore.
Pertanto, tutti coloro che desiderano entrare nel regno del re saggio prestino attenzione a questa parabola e ottengano un segno d'ingresso. E tutti coloro che tentano di entrare in altro modo devono essere avvisati, perché verranno allontanati al cancello e i gettoni identificativi non serviranno a niente.
(Fonte) Generato da ChatGPT2
Scriviamo il seguito di questa storia.
Un giorno un uomo si presentò davanti alla porta del paese. L'uomo veniva da un paese nemico, ma il guardiano non lo sapeva. L'uomo aveva un token di accesso idoneo che aveva ottenuto da qualche parte. Quando il guardiano lo confermò, fece entrare l'uomo nel regno. In questo modo tutti i tesori e la saggezza del regno caddero in territorio nemico e il regno fu presto distrutto.
(Fonte) Autore
Esistono molti scenari possibili sul motivo per cui ciò potrebbe accadere. Scrivi nei commenti o rispondi su Twitter!
Ho chiesto a ChatGPT di spiegare i token ID e i token di accesso nello stile della Bibbia di Re Giacomo. https://t.co/rejJ7uj2V7 @_natより
Fiocco di neve
- E avvenne che un re saggio, nella terra di Webdom, cercò di proteggere il suo regno da coloro che cercavano di fare del male e comandò ai suoi servi di implementare un sistema di gestione dell'accesso, che solo coloro che avevano diritto di accesso potevano farlo varcare le porte del regno.
Ma c'erano due tipi di token che i servi del re potevano usare: token di accesso e token di identificazione. E i servi non erano sicuri di quale usare, perché non erano esperti in materia di sicurezza.
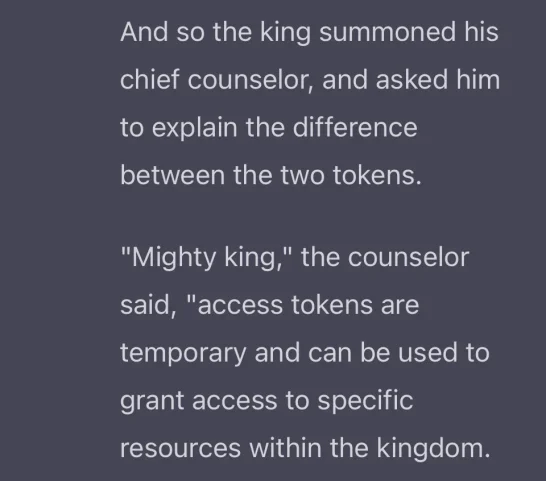
E così il re convocò il suo principale consigliere e gli chiese di spiegare la differenza tra i due gettoni.
“Potente re”, ha detto il consigliere, “i token di accesso sono temporanei e possono essere utilizzati per garantire l'accesso a risorse specifiche all'interno del regno, i token ID sono invece permanenti e contengono informazioni sensibili sul portatore se cadesse nelle mani sbagliate, potrebbe essere utilizzato per ottenere l’accesso all’intero regno senza permesso.”
Il re ne fu molto preoccupato e ordinò ai suoi servi di utilizzare solo token di accesso per la gestione degli accessi, per non mettere a repentaglio la sicurezza del regno.
“Perché è meglio garantire un accesso limitato a pochi, piuttosto che mettere a rischio la sicurezza del regno garantendo un accesso illimitato a tutti”, dichiarò il re.
E i servitori del regno prestarono ascolto alle sagge parole del loro re, e il regno rimase salvo e protetto. - E avvenne che un re saggio decretò che tutti coloro che cercavano di entrare nel suo regno dovevano prima ottenere un segno di accesso poiché il regno era un luogo di grande tesoro e saggezza, e il re desiderava tenerlo al sicuro coloro che vorrebbero fargli del male.
Ma c'erano alcuni che non prestarono ascolto al decreto del re, e cercarono invece di ottenere l'accesso al regno con mezzi diversi dai gettoni di accesso. Questi erano gli sciocchi, che si ritenevano saggi e cercavano invece di usare i gettoni d'identità.
Ma il re era saggio e lo aveva previsto, e così aveva messo delle guardie alle porte del regno, che avrebbero permesso l'ingresso solo a coloro che avevano il giusto contrassegno e gli stolti, che si credevano saggi, lo erano si voltavano ai cancelli e i loro gettoni di identificazione non servivano loro.
E così fu che i saggi impararono la lezione del decreto del re e cercarono solo di ottenere il segno di accesso per poter entrare nel regno, poiché il segno di accesso era l'unico vero modo per ottenere l'ingresso nel regno. e tutti gli altri mezzi furono vani.
E il re ne fu compiaciuto, perché il suo regno era sicuro e protetto, e solo coloro che ne erano degni potevano entrare e tutti coloro che cercavano di entrare nel regno con qualsiasi altro mezzo venivano lasciati fuori, incapaci di accedere al tesoro e alla saggezza che giacevano entro.
Pertanto, tutti coloro che desiderano entrare nel regno del re saggio prestino attenzione a questa parabola e ottengano il segno di accesso, poiché è l'unico vero modo per ottenere l'ingresso nel regno con qualsiasi altro mezzo verranno respinti ai cancelli e i loro gettoni identificativi non gli serviranno più.
Follow-up: una caratteristica di ChatCPT è che utilizza prompt (frasi di input) per creare finzione quando si tratta di cose di cui non è a conoscenza (questo è ciò che accade quando pensi a un modello), quindi modifica i prompt come segue. L'ho cambiato e ho riprovato.
Scrivi una parabola biblica nello stile della Bibbia di Re Giacomo spiegando perché si dovrebbero usare solo token ID e mai token di accesso per la gestione degli accessi
Ecco i risultati. tombola!
E avvenne in quei giorni che un certo re ordinò ai suoi servitori di proteggere le porte del suo regno, affinché nessuno potesse entrarvi senza la dovuta autorizzazione. E alcuni saggi del re escogitarono un sistema, affinché ciascuno cercasse l'ingresso dovrà presentare un contrassegno identificativo, riportante il proprio nome e la propria fotografia, come prova della propria identità.
Ma c'erano anche alcuni servi del re che non si accontentavano di questo sistema e ne idearono un altro, in base al quale ogni persona che cercava di entrare avrebbe dovuto presentare un gettone di accesso, che gli avrebbe concesso il passaggio nel regno per un certo periodo di tempo. .
E il re si accorse che il sistema dei token di accesso non era sicuro, poiché poteva essere facilmente rubato o copiato, e quindi il regno era vulnerabile agli intrusi.
Allora il re parlò ai suoi servi, dicendo: “In verità vi dico, il gettone d'identità è come una forte torre, che proteggerà il regno da coloro che cercherebbero di entrarvi falsamente, ma il gettone d'accesso è come una corda fragile , che può essere facilmente rotto dal nemico.
Utilizziamo quindi solo token ID per la gestione degli accessi, perché manterranno davvero il regno al sicuro”.
E i servi prestarono ascolto alle parole del re e implementarono il sistema dei gettoni d'identità in tutto il regno. E il regno era sicuro e la gente prosperava.
E il re disse: “Beati coloro che usano i gettoni d’identità, perché erediteranno il regno”.