
Dopo quattro anni e mezzo difficili, abbiamo iniziato creando un gruppo di lavoro e, dopo sei anni difficili, abbiamo finalmente rilasciato OpenID Connect.
OpenID Connect è il "livello di identità" su Internet. Lasciami spiegare un po'.
Quando parliamo di livelli o "livelli", spesso ci riferiamo al modello di riferimento TCP/IP.[1]. Si tratta di un insieme di linee guida sviluppate dall'IETF che gli host su Internet dovrebbero avere.通信funzioneStruttura gerarchicadiviso inモ デ ルで,Modello di riferimento TCP/IP, suite di protocolli InternetÈ detta anche funzione di comunicazione (protocollo di comunicazione) è definito in quattro strati (RFC1122). Questo quarto livello è chiamato livello dell'applicazione, ma è solo un livello per HTTP, FTP, ecc.servizio di comunicazioneCiò non significa una cosiddetta "applicazione aziendale". Le "applicazioni aziendali" utilizzate dagli utenti reali sono costruite su questo. Questa è un'immagine?
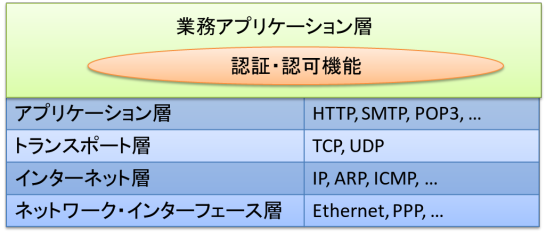
Nella Figura 1, "Autenticazione/Autorizzazione" è disegnata come un ovale all'interno del "Livello applicazione aziendale". Il motivo per cui ne ho parlato è perché questa funzionalità esiste in tutte le applicazioni aziendali.
Si dice che oltre il 95% dei problemi di sicurezza su Internet siano dovuti a una scarsa autenticazione e autorizzazione. L'altro giorno è stato il padre dell'antivirus e del rilevamento di malware.Dottor Peter Tippettopportunità di sentirne parlare[2] Tuttavia, ha affermato, "Dal punto di vista del rafforzamento della sicurezza, anche se si perfezionano l'antivirus, il firewall e tutte le altre funzioni di sicurezza, non si sarà in grado di ottenere molti benefici da una leggera evoluzione della funzione di identità." Non si avvicina nemmeno lontanamente. a quello.''
Ciò che abbiamo rilasciato questa volta è uno standard internazionale che consente di implementare la funzione di "autenticazione/autorizzazione" come un singolo livello - il "livello identità", simile al livello di rete, anziché essere implementata in singole applicazioni. Un'immagine approssimativa sarebbe qualcosa come la Figura 2.
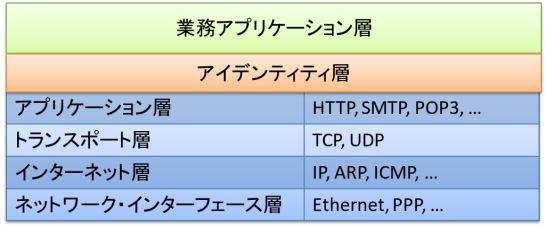
Qui, il software applicativo può eseguire in modo sicuro "autenticazione e autorizzazione" scambiando informazioni con lo strato di identità utilizzando procedure standard predefinite (protocolli). Esternalizzando le funzioni di autenticazione e autorizzazione a software e servizi specializzati, è possibile eliminare la necessità di eseguire autonomamente l'autenticazione e l'autorizzazione, cosa estremamente difficile da eseguire correttamente, e quindi eliminare le falle di sicurezza da esse causate. funzioni applicative", che è la tua competenza principale, senza creare software applicativo.
Ciò che abbiamo rilasciato questa volta sono le seguenti parti del sistema globale del livello di identità.
| OpenID Connect Core | Al centro di tutto, è possibile eseguire un certo livello di autenticazione e autorizzazione. |
| OpenID Connect Scoperta | Ti consente di cercare posizioni che forniscono servizi di autenticazione e autorizzazione per ciascun utente. |
| OpenID Connect Registrazione dinamica | Questa è una specifica per il software applicativo (chiamato client) per registrarsi dinamicamente al livello di identità. |
| Tipo di risposta multipla OAuth | Quanto sopra definisce alcuni dei messaggi utilizzati. |
Molte aziende hanno già annunciato il loro supporto per OpenID Connect. Google ha già annunciato che passerà completamente a OpenID Connect entro aprile 2015 e Microsoft e Salesforce hanno già iniziato a offrire servizi. In Giappone, il Nomura Research Institute fornisce tecnologia backend a varie aziende, e Softbank e Yahoo stanno già fornendo supporto. Altre aziende che hanno annunciato il supporto includono (in nessun ordine particolare) ForgeRock, CA, VMWare, AOL e Cisco.
Inoltre, al Mobile World Congress di Barcellona, l'organizzatore GSMAci "Connessione mobile", che è il profilo OpenID Connect per gli operatori di telefonia mobile. (Scriverò un articolo separato su questo più tardi.)
OpenID Connect è il risultato del sangue e del sudore di molte persone. Vorrei cogliere l'occasione per esprimere la mia gratitudine alle tante persone che hanno collaborato.
[1] Parlando di livelli e "livelli", un altro modello comunemente utilizzato è il modello di riferimento OSI. questo è,Organizzazione internazionale per la standardizzazione (ISO)Formulato daComputeravrebbe dovuto通信funzioneStruttura gerarchicadiviso inモ デ ルで,Modello di riferimento di base OSI,Modello OSIÈ detta anche funzione di comunicazione (protocollo di comunicazione) è diviso in sette strati. Questo settimo livello è chiamato livello dell'applicazione, ma è solo per HTTP, FTP, ecc.servizio di comunicazioneCiò non significa il cosiddetto "software applicativo". Il "software applicativo" utilizzato dagli utenti effettivi è costruito su questo.
[2] All'International Identity Summit, un evento solo su invito (30 persone?) tenutosi alla Casa Bianca.
[3] Anche se qui viene genericamente definito "livello di identità", in realtà è uno strato che emette token che rappresentano i diritti di accesso e un cosiddetto livello di identità che scambia dati di identità (dati di attributi relativi a una determinata entità) su Inoltre, viene quindi suddiviso in un livello di controllo degli accessi che lo utilizza per eseguire il controllo degli accessi effettivo.
(Cronologia delle revisioni)
- 2014/3/1 – Inizialmente, l'ho scritto utilizzando il modello di riferimento OSI, ma era scomodo, quindi l'ho cambiato con il modello di riferimento TCP/IP. Inoltre, cambia l'elenco in tabella.
Un commento