
Mars 2026 a été un mois extrêmement chargé pour moi, avec des réunions liées aux normes telles que JTC 1/SC44, SC27 et IETF, pour ne citer que quelques-unes de mes participations.
ISO/IEC JTC 1
Il y a beaucoup de choses liées à l'ISO qu'il ne faut pas aborder ici, donc ce ne sera qu'un aperçu très bref.
Conférence internationale SC27 (Sécurité de l'information, cybersécurité et protection de la vie privée)
- a) Assemblée générale : 16 et 17 mars 2026 b) Réunion du groupe de travail : 9 et 13 mars 2026
- Lieu : Nuremberg, Allemagne
SC27 est un comité professionnel qui crée et maintient des normes qui constituent le fondement de l'informatique moderne, notamment le SMSI, la cryptographie, les critères communs, la cybersécurité, l'identité et la confidentialité, et l'authentification biométrique.
En matière d'identité numérique,
- Le cadre d'assurance d'authentification des entités ISO/IEC 29115 est actuellement en cours de révision. Ce cadre décrit les menaces et les contre-mesures liées aux identités humaines et non humaines.
- La norme ISO/IEC 27566-1 Systèmes d'assurance de l'âge - Partie 1 : Cadre est disponible gratuitement.
- Revue systématique de la norme ISO/CEI 29184 : Avis de confidentialité et consentement en ligne
Voici quelques-unes des pistes de réflexion envisagées. Par ailleurs, le SC 27/WG 5, qui traite de l'identité numérique, compte actuellement pas moins de 53 normes/éléments de travail.
Conférence internationale SC44 (Protection des consommateurs – Protection de la vie privée dès la conception des produits et services destinés aux consommateurs)
- Dates : 4 et 5 mars 2026
- Lieu : Virtuel
Le SC 44 s'appuie sur les normes ISO/IEC 31700-1 (Exigences de haut niveau) et ISO/TR 31700-2 (Cas d'utilisation) déjà publiées. Actuellement, quatre points de travail spécifiques à certains domaines sont en cours d'élaboration. Toutefois, les détails ne peuvent être divulgués pour le moment. Nous pourrons peut-être communiquer davantage d'informations en septembre.
Fondation OpenID
Progrès en matière de spécifications et de normalisation
- L’examen public de la syntaxe avancée pour les revendications (ASC) 1.0 d’OpenID Connect a débuté le 16 mars.
- Le vote pour le projet de profil iGov (International Government Assurance) pour la mise en œuvre d'OAuth 2.0 débutera le 22 mars.
- 26/3 Choix de métadonnées des parties de confiance OpenID Connect 1.0 Spécification finale approuvée
autre
- Le 11 mars, le sous-groupe de modélisation des menaces de l'AIIM a fourni des informations à la demande d'informations du NIST sur la sécurité des agents d'IA.
- Le 18 mars, TrustID Solutions a annoncé la première vague de fournisseurs de tests de conformité OpenID : BixeLab, FIDO Alliance, Inc., Fime et Raidiam.
Fondation Open Wallet
Bien que les activités récentes d'OWF soient devenues moins transparentes en raison du manque de divulgation publique, les observations suivantes peuvent être faites de l'extérieur :
EUDIPLO
EUDIPLO est un middleware open-source permettant de connecter les systèmes d'entreprise et les backends existants au portefeuille EUDI (portefeuille d'identité numérique de l'UE).
- La version 4.0.0 a été publiée le 23 mars. Cette mise à jour inclut des fonctionnalités telles que le préfixe `/api` pour les API de gestion, la séparation des systèmes de gestion et de protocole dans OpenAPI, un adaptateur AWS KMS, des journaux de session persistants et un modèle intégré de gestion des clés et des certificats.
identifiant-certificat / Multipaz
- Version 0.98.0 publiée le 19/3. Ajout d'une infrastructure de traduction et prise en charge de 21 langues.
Credo
- Ajout de la section « Credo 0.5.x vers 0.6.x » au guide de migration le 12 mars. Informations concernant la GDC du 1er au 3 septembre.
- 3/26 DIDComm ext repo transféré à OWF
IETF125
- Date : 14/03/2026
- Lieu : Shenzhen, Chine
Je n'ai pas pu y assister cette fois-ci car cela coïncidait avec la conférence SC27, mais il semble qu'il y ait eu de nombreuses propositions concernant les agents d'IA. Cependant, beaucoup d'entre elles n'étaient que des idées et ont été rejetées avec la question : « Existe-t-il d'autres implémentations qui tentent de faire la même chose ? »
Les principaux points du groupe de travail qui m'intéressent sont en gros les suivants :
- Groupe de travail OAuth — Les extensions d'autorisation pour les agents d'IA connaissent une forte croissance. Plusieurs projets ont été proposés, notamment la collaboration multi-agents d'IA, le profil A2A pour les jetons de transaction OAuth et l'autorisation des opérations d'agent. OAuth 2.1 continue d'être mis à jour jusqu'à la version 15.
- Groupe de travail JOSE — Les discussions ont porté sur la transition vers la cryptographie post-quantique (PQC). Les signatures composites hybrides PQ/T, les KEM PQ et l'intégration JWE de HPKE ont été abordés, ainsi qu'un rapport d'étape sur JSON Web Proof (JWP). Les discussions concernant l'abandon de l'algorithme « none » et de RSA1_5 se poursuivent.
- Groupe de travail WIMSE — Deux ans après sa création, il est entré dans la phase de finalisation des spécifications. L'introduction de l'en-tête WIMSE-Audience dans les signatures HTTP, la définition du schéma d'URI wimse:// et le WGLC relatif aux pratiques d'identité des charges de travail sont en cours.
- Le groupe de travail WebBotAuth n'a eu aucune session à l'IETF 125. À l'IETF 124, il y a eu une discussion active sur les impacts négatifs de l'authentification obligatoire des bots sur l'écosystème (entrave à la navigation anonyme, risque de favoriser les grandes entreprises), suggérant une réévaluation de la direction.
- CFRG — Deux sessions ont eu lieu. Les discussions ont porté sur des propositions de réforme du processus de normalisation cryptographique utilisant le « modèle de publication à deux voies », les progrès réalisés sur Longfellow ZK (preuves à divulgation nulle de connaissance sécurisées PQ), la possibilité d'une normalisation FHE à l'IETF et les progrès réalisés sur ARKG.
Résumé des tendances et actualités liées à l'identité numérique pour mars 2026
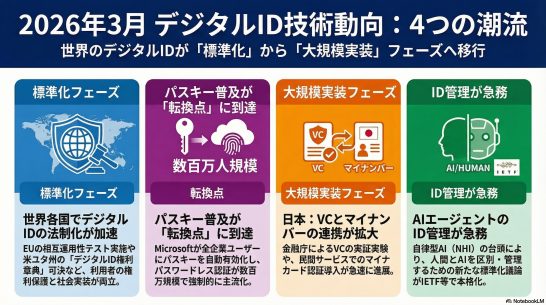
En matière d'identité numérique, à partir de mars 2026, de nouveaux défis liés à la gestion des identités sont apparus, notamment en raison de l'évolution des cadres juridiques et des projets pilotes dans divers pays, de la généralisation des mots de passe et de l'essor des agents d'IA. Les principales tendances sont résumées ci-dessous par secteur.
1. Progrès des politiques et des cadres juridiques relatifs à l'identité numérique dans différents pays
- Progrès des portefeuilles eIDAS 2.0 et EUDI en Europe (UE)
- Des tests d'interopérabilité entre les États membres ont été menés en Roumanie les 17 et 18 mars, avant l'échéance de décembre 2026 pour la mise en œuvre complète du portefeuille EUDI (identité numérique européenne). [1]
- Pour les institutions financières et les sociétés fintech, la question de savoir si les portefeuilles EUDI seront mis en œuvre ou non est passée de « seront-ils mis en œuvre ? » à « sommes-nous prêts ? » [1]
- Actualités des États-Unis : L’Utah adopte la première « Charte des droits à l’identité numérique » du pays
- La législature de l'Utah a adopté un projet de loi (SB 275) relatif à un programme d'identité numérique approuvé par l'État (qui devrait entrer en vigueur le 6 mai 2026)[2].
- Ce projet de loi est novateur en ce qu'il exige des entreprises participantes qu'elles obtiennent le consentement explicite des utilisateurs, qu'elles ne fournissent que les informations minimales nécessaires sur les attributs (divulgation sélective) et qu'elles limitent les fins pour lesquelles les données sont conservées et partagées. [2]
- Mise à jour du cadre de confiance pour l'identité numérique du Royaume-Uni
- Le gouvernement britannique a publié une version préliminaire 1.0 du cadre de confiance des services de vérification numérique du Royaume-Uni et a lancé une consultation publique sur un système national d'identité numérique. [3]
- Cela a donné lieu à des normes de certification mises à jour pour les fournisseurs de services de vérification numérique (DVS), y compris l'introduction d'une nouvelle marque de confiance et de règles supplémentaires pour les fournisseurs de services d'orchestration. [3]
- L'application espagnole « MiDNI » est désormais pleinement opérationnelle.
- L'Espagne a annoncé que l'application « MiDNI », une version mobile de son identité numérique nationale, sera pleinement opérationnelle à partir du 2 avril 2026. [4]
- Cela signifie qu’une carte d’identité numérique (DNI) sur un smartphone a la même valeur juridique qu’une pièce d’identité physique et peut être utilisée pour l’enregistrement à l’hôtel, la vérification de l’âge et à d’autres fins. [4]
2. Tendances au Japon : Mon numéro et les justificatifs d'identité vérifiables
- L’Agence des services financiers a publié les résultats de son projet pilote utilisant des justificatifs d’identité vérifiables (VC) pour la vérification d’identité.
- L’Agence des services financiers a publié les résultats d’un projet pilote dans lequel les institutions financières utilisent des identifiants vérifiables pour la vérification de l’identité du client (KYC). [5]
- La possibilité d’émettre un VC (certificat virtuel) à un utilisateur sur la base des résultats d’une vérification d’identité initiale et de permettre sa réutilisation dans une autre institution financière a été explorée, indiquant une nouvelle direction pour la vérification d’identité à l’ère numérique. [5]
- La Banque du Japon a également publié le même mois un rapport sur l'aperçu de la VC et les tendances en matière de développement de normes, discutant de l'application potentielle de la VC, qui possède des fonctions d'inviolabilité et de divulgation sélective, aux pratiques financières. [6]
- Extension de la vérification d'identité à l'aide de la carte My Number Card (eKYC)
- LINE Yahoo a introduit un système qui utilise l'« application d'authentification numérique » fournie par l'agence numérique pour vérifier l'identité des cartes My Number lors de la récupération des comptes Yahoo! JAPAN ID, etc. [7]
- Dans les services privés tels que PayPay, l'utilisation de l'infrastructure à clé publique japonaise (JPKI) pour la vérification d'identité à l'aide de cartes My Number se généralise rapidement. [8]
3. La généralisation des mots de passe et l'accélération de l'authentification sans mot de passe
- Activation automatique de la clé d'accès Microsoft
- Microsoft commencera à activer automatiquement les profils de clé d'accès pour tous les locataires Microsoft Entra ID à partir de mars 2026. [9]
- Cela a forcé des millions d'utilisateurs d'entreprises à passer à l'authentification sans mot de passe, marquant un tournant majeur dans l'adoption des clés d'accès. [9]
- L'utilisation de mots de passe par Reddit comme « preuve d'humanité »
- Reddit a annoncé qu'il mettra en œuvre un système pour se protéger contre les bots en utilisant des clés d'accès (authentification biométrique telle que Face ID et Touch ID) pour vérifier que les utilisateurs sont de « vraies personnes » [9].
- Cela attire l'attention en tant que nouveau cas d'utilisation pour les clés d'accès qui prouvent la présence d'une personne sans l'identifier (tout en maintenant l'anonymat) [9].
4. Agents d'IA et gestion de l'identité non humaine (INH)
- Défis liés à la gestion des identités pour l'IA agentique (agents d'IA autonomes)
- Avec la prévalence croissante de « l’IA agentique », où l’IA effectue des tâches de manière autonome, la gestion des identités et le contrôle d’accès (IAM) pour les agents d’IA sont devenus une nécessité urgente. [10]
- Une étude de la Cloud Security Alliance (CSA) a révélé que de nombreuses organisations sont incapables de faire clairement la distinction entre le comportement des agents d'IA et le comportement humain.[11]
- Des sociétés de sécurité telles que Ping Identity et Saviynt ont annoncé un certain nombre de nouveaux produits pour gérer et surveiller les identités des agents d'IA.[12]
5. Vérification de l'âge et protection de la vie privée
- La diffusion et les défis des outils de vérification d'âge en ligne
- Alors que des lois de vérification de l'âge visant à assurer la sécurité en ligne des enfants sont de plus en plus souvent introduites dans des pays comme les États-Unis et le Royaume-Uni, l'utilisation de l'authentification biométrique et des technologies d'estimation de l'âge basées sur l'IA se développe. [13]
- En revanche, des experts ont exprimé de vives inquiétudes quant au fait que ces technologies pourraient porter atteinte à la vie privée des adultes et conduire à une société de surveillance. [13]
参考 文献
[1] Zyphe. « eIDAS 2.0 et portefeuille d’identité numérique de l’UE : Guide KYC 2026 ». https://www.zyphe.com/resources/blog/eidas-2-eu-digital-identity-wallet-kyc-compliance-guide
[2] Byte Back. « La loi SB 275 de l'Utah sur les droits en matière d'identité numérique : ce qu'elle pourrait signifier pour les entreprises ». https://www.bytebacklaw.com/2026/03/utah-sb-275s-digital-identity-bill-of-rights-what-it-could-mean-for-businesses/
[3] Bird & Bird. « Les premières mises à jour des identifiants numériques britanniques pour 2026 ». https://www.twobirds.com/en/insights/2026/uk/uk-digital-ids-early-updates-for-2026
[4] Mise à jour biométrique. « L’identité numérique nationale espagnole entre en vigueur avec un statut juridique complet ». https://www.biometricupdate.com/202603/spains-national-digital-id-going-live-with-full-legal-status
[5] VESS Labs. « L’Agence des services financiers publie les résultats d’une expérience pilote utilisant des justificatifs d’identité vérifiables pour la vérification d’identité ». https://note.com/vesslabs/n/n0fd0ff625e97
[6] Banque du Japon. « Aperçu des justificatifs d’identité vérifiables et des tendances en matière de développement de normes soutenant la vérification d’identité dans la société numérique ». https://www.boj.or.jp/research/wps_rev/rev_2026/rev26j02.htm
[7] Nikkei. « LINE et Yahoo vont utiliser l’application d’authentification numérique My Number Card pour la vérification d’identité ». https://www.nikkei.com/article/DGXZQOUC108FL0Q6A310C2000000/
[8] PayPay. « PayPay dépasse les 4000 millions d'utilisateurs avec une identité vérifiée (eKYC) ! » https://about.paypay.ne.jp/pr/20260318/02/
[9] Security Boulevard. « Les mots de passe atteignent une masse critique : Microsoft les active automatiquement pour des millions d’utilisateurs, 87 % des entreprises les déploient alors que les mots de passe arrivent en fin de vie ». https://securityboulevard.com/2026/03/passkeys-hit-critical-mass-microsoft-auto-enables-for-millions-87-of-companies-deploy-as-passwords-near-end-of-life/
[10] Security Boulevard. « Gouvernance de l’IA agente : comment l’aborder ». https://securityboulevard.com/2026/04/agentic-ai-governance-how-to-approach-it/
[11] Cloud Security Alliance. « Plus des deux tiers des organisations ne peuvent pas clairement distinguer les actions d’un agent d’IA de celles d’un humain ». https://cloudsecurityalliance.org/press-releases/2026/03/24/more-than-two-thirds-of-organizations-cannot-clearly-distinguish-ai-agent-from-human-actions
[12] THINK Digital Partners. « Identité numérique : panorama mondial ». https://www.thinkdigitalpartners.com/news/2026/03/30/digital-identity-global-roundup-261/
[13] CNBC. « Les outils de vérification de l’âge en ligne pour la sécurité des enfants surveillent les adultes ». https://www.cnbc.com/2026/03/08/social-media-child-safety-internet-ai-surveillance.html