
概要
Cet article analyse les dispositions « contraignantes » de la nouvelle norme d'identité numérique NIST SP 800-63-4, publiée le 31 juillet 2025. Bien que la norme ne définisse pas explicitement un « niveau d'assurance contraignant », cet article se concentre sur les niveaux implicites trouvés dans SP 800-63A-4 et sur les problèmes de sécurité importants présents dans le processus d'ajout d'authentificateurs ultérieur défini dans SP 800-63B-4.
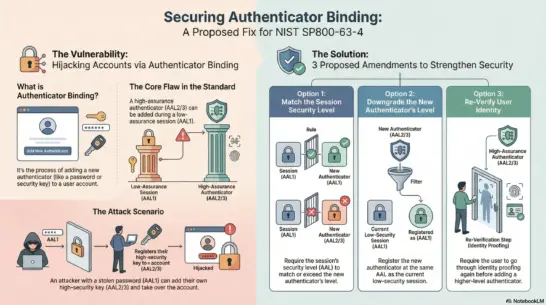
Le problème principal réside dans le fait que, selon la réglementation actuelle, un authentificateur de niveau supérieur (par exemple, AAL2 ou AAL3) peut être associé à un compte d'abonné pendant une session d'authentification de niveau inférieur (par exemple, AAL1). Un attaquant ayant compromis un authentificateur de niveau inférieur pourrait alors associer son propre authentificateur de niveau supérieur au compte de la victime et en prendre le contrôle.
Pour atténuer ce risque, ce document propose trois modifications aux règles de liaison : effectuer la liaison avec un niveau d’assurance d’authentification (AAL) ou supérieur pour le nouvel authentificateur ; enregistrer le nouvel authentificateur comme un authentificateur ayant le même niveau d’assurance d’authentification (AAL) que la session en cours ; ou procéder à une nouvelle vérification d’identité. Ceci empêchera la liaison d’un authentificateur à haut niveau d’assurance avec une session à faible niveau d’assurance, renforcera la sécurité et permettra à la partie de confiance (PC) d’évaluer plus précisément le niveau d’assurance.
1. Tout d'abord
La norme NIST SP 800-63-4 est une nouvelle norme d'identité numérique publiée le 31 juillet 2025. Bien qu'elle couvre un large éventail de domaines, cet article se concentrera sur l'aspect « contraignant ».
La publication spéciale 800-63B-4 du NIST utilise le terme « liaison » plutôt que « émission » car il englobe non seulement les cas où un fournisseur de services cloud (CSP) émet des authentificateurs, mais aussi ceux où un utilisateur utilise son propre authentificateur et l'enregistre auprès du compte abonné du CSP. Par conséquent, « liaison » est un terme qui couvre à la fois les cas où un utilisateur (abonné) enregistre son propre authentificateur auprès du CSP et ceux où le CSP émet des authentificateurs.
La publication spéciale 800-63-4 du NIST ne décrit pas explicitement les niveaux d'assurance contraignants. Cependant, plusieurs dispositions laissent supposer leur existence. Ils apparaissent principalement lors de la phase d'enregistrement initiale des authentificateurs, comme le décrit la publication spéciale 800-63A-4, qui définit les exigences de chaque niveau. Pour les exigences de sécurité spécifiques communes à chaque niveau, se référer à la publication spéciale 800-63B-4.
2. Liaison de l'authentificateur
Dispositions générales
Dans le SP 800-63B-4, la section 4.1 est consacrée à la reliure.
Tout d'abord, nous définissons la « liaison d'authentification » comme suit :
Liaison d'authentificationCela consiste à établir une association entre un authentificateur spécifique et un compte d'abonné, permettant ainsi d'utiliser cet authentificateur seul ou en combinaison avec d'autres authentificateurs pour authentifier l'abonné.
(Source) Basé sur NIST SP 800-63B-4, traduction provisoire de l'auteur.
Ensuite, le règlement suivant est présenté.
L'authentificateur est lié au compte de l'abonné selon l'une des méthodes suivantes :Vous devez (DEVRE).
(Source) NIST SP 800–63B-4, L'article 4.1, D'après le paragraphe 2, voici la traduction provisoire de l'auteur.
- Délivré par CSP dans le cadre de l'inscription.
- L'abonné fournit l'authentificateur, que le fournisseur de services cloud juge acceptable.
Lors de la liaison d'un authentificateur ultérieur à un compte d'abonné, le fournisseur de services cloud (CSP) doit respecter les exigences suivantes :
(Source) Basé sur NIST SP 800-63B-4, Section 4.1, Paragraphe 4.1.2.1, Paragraphe 2, traduction provisoire de l'auteur.
- Veillez à ce que le processus demande une authentification au niveau le plus bas des deux : le niveau d’authentification le plus élevé actuellement disponible pour le compte de l’abonné et le niveau d’authentification le plus élevé que le nouvel authentificateur utilisera.Il faudra。 さ ら に 、
- Exemple:Lors de la liaison d'un authentificateur compatible avec AAL2, l'authentification AAL2 est requise sauf si le compte de l'abonné ne dispose que de capacités d'authentification AAL1.
- Si un authentificateur est ajouté,Verset 4.6Conformément à la réglementation, l'abonné sera informé par des moyens indépendants de la transaction liant le nouvel authentificateur.Il faudra.
Les dispositions 1 à 3 ci-dessus présentent des problèmes. Nous les examinerons dans la section 5.2.
Le paragraphe suivant décrit les exigences tout au long du cycle de vie de l'identité. Comme souvent, le style est confus, avec de nombreuses exigences, recommandations, etc., regroupées dans un seul paragraphe. Nous allons donc le reformater comme suit et numéroter chaque élément.
Tout au long du cycle de vie de l'identité numérique, le fournisseur de services cloud (CSP) répond aux exigences suivantes :
(Source) Basé sur NIST SP 800-63B-4, Section 4.1, Paragraphe 4, par l'auteur.
- Associez l'authentificateur au compte de l'abonné en utilisant l'une des méthodes suivantes :Il faudra.
- Le fournisseur de services cloud (CSP) délivre un authentificateur dans le cadre du processus d'inscription.
- Le fournisseur de services cloud (CSP) accepte un authentificateur acceptable et l'enregistre sur le compte de l'abonné.
- Conservez un registre de tous les authentificateurs liés à chaque compte d'abonné.Il faudra.
- Pour permettre aux vérificateurs d'évaluer la conformité aux exigences de chaque AAL, les caractéristiques de l'authentificateur lié (telles que l'authentification à un facteur ou à plusieurs facteurs et la résistance au phishing) sont déterminées.Il faudra.
- (Exigence implicite) Communiquer le résultat du jugement au RP.Il faudra.
- Des preuves solides (telles qu'une attestation d'authentification), des informations directes provenant de l'émetteur de l'authentificateur lui-même, ou des caractéristiques générales de la mise en œuvre de l'authentificateur (par exemple,WebauthnDéterminé selon que le bit de vérification de l'utilisateur est activé ou non.Vous pouvez le faire (MAI).
- D'autres informations de statut nécessaires pour satisfaire aux exigences de vérification de l'authentificateur sont également conservées.Il faudra.
- Exemple:Verset 3.2.2La limitation des tentatives d'authentification spécifiée dans la documentation exige que le CSP ou le vérificateur conserve des informations d'état concernant l'échec d'authentification le plus récent, à l'exception des éléments d'activation vérifiés par l'authentificateur.
- Créez un enregistrement comprenant la date et l'heure des événements importants du cycle de vie de l'authentificateur (tels que la liaison aux comptes d'abonnés, le renouvellement, la modification et la révocation).Il faudra.
- Pour les appareils associés à un événement, incluez les informations indiquant la source de liaison (telles que l'adresse IP et l'identifiant de l'appareil).Souhaitable (DEVRAIT).
- Demander des informations supplémentaires pour déterminer si le nouvel authentificateur ou le point de terminaison associé convient à l'AAL demandé.Vous pouvez le faire (MAI).
3. Liaison lors de l'inscription
L'engagement contractuel lors de l'inscription fait partie intégrante du processus d'inscription.SP800-63ALa procédure est la suivante. La réglementation est la suivante :
Les fournisseurs de services cloud devraient encourager leurs abonnés à associer au moins deux méthodes d'authentification différentes.DEVRAIT). Concernant les comptes d'abonnésQuestion 5Concernant la liaison de l'authentificateur[SP800-63B] Section 4.1.2.1さ れ い。
(Source) NIST SP800-63A-4, Section 4.1.12 Liaison initiale de l'authentificateur
- Le CSP doit fournir une fonction permettant au demandeur de lier l'authentificateur par l'une des méthodes suivantes :Doit).
- [SP800-63B] Section 4.1.3Enregistrez à distance l'authentificateur fourni par l'abonné conformément aux exigences de chaque type d'authentificateur spécifiées dans [la section concernée].
- Le dispositif d'authentification physique sera livré à l'adresse vérifiée.
- Livraison du dispositif d'authentification ou enregistrement sur site.
- Si l'authentificateur est lié en dehors d'une seule session protégée avec l'utilisateur, le CSP doit vérifier que l'abonné prévu existe réellement par l'un des moyens suivants :Doit).
- Retour du code de continuation.
- Correspondance avec les informations biométriques obtenues lors de la vérification d'identité.
Les références sont un peu compliquées et difficiles à comprendre, je vais donc les paraphraser ci-dessous.
Le CSP doit satisfaire aux exigences suivantes :
- Permet de lier plusieurs authentificateurs aux comptes d'abonnés.
- Nous garantissons que le processus requiert une authentification au niveau le plus bas parmi les suivants.
- La plus grande AAL actuellement disponible. Ou
- Le plus grand réseau AAL à utiliser le nouvel authentificateur.
Note 1:Cela signifie que si seul un authentificateur AAL1 est associé à un compte d'abonné, les authentificateurs AAL2 suivants seront associés à ce compte au sein de la session AAL1. Ceci pose problème car la session AAL1 peut avoir déjà été compromise par un attaquant, qui pourrait tenter d'associer son propre authentificateur AAL2 au compte de la victime.- Verset 4.6Conformément aux dispositions relatives à la notification de compte, les abonnés seront informés par des moyens indépendants de la transaction liant le nouvel authentificateur.
Note 2:Cette exigence répond partiellement au problème soulevé dans la note 1.De plus, si l'authentificateur est fourni par un appareil différent de celui actuellement utilisé pour authentifier l'abonné, le processus de liaison doit se dérouler dans l'ordre suivant :
(Source) Basé sur NIST SP 800-63A-4, Section 4.1.12, auteur.
- L'abonné demande un code de liaison au CSP depuis l'appareil actuellement authentifié.
- Le CSP génère le code de liaison et le renvoie au périphérique.
- L'abonné saisit le code de liaison dans un deuxième appareil doté d'un nouvel authentificateur.
4. Règlement contraignant
La norme SP 800-63A-4 spécifie les exigences pour chaque IAL. Nous aborderons ci-dessous les exigences relatives à IAL2 et IAL3.
4.1 Spécifications de reliure IAL2
Les exigences de liaison IAL2 sont décrites dans la section 4.2.12, « Liaison initiale de l'authentificateur », de SP 800-63A-4.
Une fois qu'un compte d'abonné unique est établi pour le demandeur (l'abonné à ce stade) au sein du système d'identité du CSP, c'est-à-dire une fois qu'un enregistrement est créé dans le registre d'identité, un ou plusieurs authentificateurs peuvent être associés (liés) au compte d'abonné.
Afin de minimiser les besoins de récupération de compte, les fournisseurs de services cloud (CSP) respecteront les exigences suivantes :
- Encourager les abonnés à associer au moins deux méthodes d'authentification indépendantes estSouhaitable (DEVRAIT).
注:Pour plus de détails sur les comptes d'abonnésVerset 5Concernant la liaison de l'authentificateurSection 4.1.2.1 du SP 800-63Bを 参照 し て く だ さ い.(Source) Basé sur NIST SP 800-63A-4, Section 4.2.12, Liaison initiale de l'authentificateur, traduction provisoire de l'auteur.
- Le demandeur pourra lier l'authentificateur en utilisant l'une des méthodes suivantes.Il faudra.
- Section 4.1.3 du SP 800-63BL'authentificateur fourni par l'abonné est enregistré à distance conformément aux exigences de type d'authentificateur définies dans [la documentation pertinente].
- Un dispositif d'authentification physique sera livré à l'adresse vérifiée.
- Les authentificateurs sont livrés ou enregistrés en personne.
- Si l'authentificateur est lié à une session protégée en dehors d'une seule session avec l'utilisateur, vérifiez l'existence de l'abonné prévu en utilisant l'une des méthodes suivantes :Il faudra.
- Veuillez renvoyer le code de continuation.
- Les informations biométriques recueillies lors de la vérification d'identité seront comparées à ces informations.
4.2 Spécifications de reliure IAL3
Les exigences de liaison IAL3 sont décrites dans la section 4.3.10, « Liaison initiale de l'authentificateur », du SP 800-63A-4. Ces exigences sont les suivantes :
Le CSP répond aux exigences suivantes :
(Source) Basé sur NIST SP 800-63A-4, Section 4.3.10, Liaison initiale de l'authentificateur, traduction provisoire de l'auteur.
- Le premier dispositif d'authentification de l'abonné est distribué ou enregistré lors d'une interaction en personne avec un agent de vérification d'identité présent.Il faudra.
- Si un fournisseur de services cloud (CSP) distribue ou enregistre un authentificateur initial en dehors d'une seule session protégée authentifiée avec un utilisateur, il doit faire correspondre l'échantillon biométrique prélevé sur l'abonné avec l'échantillon prélevé lors de la vérification d'identité avant d'enregistrer l'authentificateur.Il faudra.
- Pour faciliter la souscription, les abonnés doivent présenter les pièces d'identité qu'ils ont utilisées lors de la vérification d'identité.Peut être.
5. Problèmes avec le document actuel
Plusieurs problèmes peuvent être soulignés concernant le processus de reliure pour SP 800-63-4.
5.1 Problèmes liés à la liaison initiale des authentificateurs
En particulier, les dispositions suivantes relatives à l'inscription à distance font défaut :
(Source) Auteur
- L'agent de vérification d'identité enregistre le premier authentificateur de l'abonné au cours de la même session protégée dans laquelle celui-ci a établi l'identité à enregistrer dans le registre d'identité.Il faudra.
Il pourrait s'agir d'un simple oubli, ou cela pourrait refléter la situation particulière des États-Unis, où la vérification d'identité à distance avec IAL3 est difficile car il n'existe pas de documents d'identification numériques largement acceptés qui puissent être utilisés efficacement pour la vérification d'identité à distance aux États-Unis.
Si d'autres juridictions qui acceptent les identités numériques utilisent SP 800-63-4, il serait souhaitable d'ajouter la disposition 4 ci-dessus.
5.2 Problèmes liés à l'ajout d'authentificateurs successeurs
Comme indiqué précédemment, la disposition 3 pose problème. Elle stipule ce qui suit : www
Le CSP garantit que le processus demande une authentification au niveau le plus bas des deux : le niveau d’authentification le plus élevé actuellement disponible pour le compte de l’abonné et le niveau d’authentification le plus élevé que le nouvel authentificateur utilisera.Il faudra.
(Source) Basé sur NIST SP800-63B-4, Section 4.1.2.1. Liaison d'un authentificateur supplémentaire, Paragraphe 2, traduction provisoire de l'auteur.
Cela signifie que dans une session créée par l'authentificateur AAL1, vous pouvez lier l'authentificateur « AAL2 » ou « AAL3 » au compte de l'abonné.
Voici le problème : si un attaquant a déjà compromis l’authentificateur AAL1 de la victime (tel qu’un mot de passe), il pourrait potentiellement lier ses propres authentificateurs AAL2/AAL3 au compte de la victime et continuer à les utiliser.
La règle 3 devrait probablement être modifiée comme suit :
CSP effectuera l'une des actions suivantes :Il faudra.
(Source) Auteur
- Assurez-vous que le processus exige une authentification au niveau AAL ou supérieur de l'authentificateur que l'abonné tente d'ajouter.
- Même si l'authentificateur lui-même peut satisfaire à des exigences AAL plus élevées, l'authentificateur enregistré sera considéré comme ayant le même niveau d'AAL que la session en cours.
- Pour améliorer la qualité de la session au-delà de l'AAL de l'authentificateur enregistré, la vérification d'identité sera effectuée à nouveau à l'aide de l'IAL correspondant.
6. Conclusion
Cet article résume les dispositions « contraignantes » de la série NIST SP 800-63-4. Il souligne que la norme SP 800-63A-4 introduit implicitement la notion de « niveau d’assurance contraignant » et que la méthode de la norme SP 800-63B-4, mentionnée dans le même document, présente une vulnérabilité permettant à un attaquant d’ajouter son authentificateur de niveau supérieur au compte de la victime.
Pour atténuer ce problème, ce document propose des révisions et des ajouts à la réglementation. Ces mesures permettront aux fournisseurs de services cloud (FSC) de lier les authentificateurs aux comptes de manière plus sécurisée et d'éviter de donner aux parties responsables (PR) un faux sentiment de sécurité.