
Ces dernières années, les attaques de phishing ciblant les institutions financières et autres organisations sont devenues de plus en plus sophistiquées.« Phishing en temps réel »Une technique appelée « phishing » est devenue une menace sérieuse. Ce type d'attaque est connu pour invalider les mots de passe à usage unique (OTP), traditionnellement considérés comme efficaces pour prévenir les attaques de phishing, obligeant les institutions financières à repenser en profondeur leur infrastructure de vérification d'identité.
Cet article explique la structure technique du phishing en temps réel et les avantages essentiels de la « clé de passe », une technologie qui peut le contrer, et présente les questions politiques futures à prendre en considération.
Qu'est-ce que le phishing en temps réel ?
Le phishing en temps réel est une méthode d'attaque par laquelle un attaquant agit comme un intermédiaire entre l'utilisateur et le service authentique, relayant la communication et usurpant instantanément l'identité de l'utilisateur grâce aux informations d'authentification saisies par ce dernier (nom d'utilisateur, mot de passe, mot de passe à usage unique (OTP) de 4 à 6 chiffres, etc.). En particulier, même si l'OTP est envoyé par SMS ou via une application, dès que l'utilisateur le saisit sur le site de phishing, l'attaquant peut le transférer vers le site web du service authentique et se connecter en tant qu'utilisateur.
Ce type d'attaquel'homme du milieu (MitM)En plus de adversaire du milieu (AitM) や usurpation d'identité du vérificateur Également connu sous le nom de phishing, il se caractérise par le fait qu'il effectue techniquement un relais entre un site de phishing « apparemment authentique » et un véritable serveur d'authentification.
Usurpation parfaite par les serveurs relais
Les attaques de phishing modernes en temps réel utilisent des serveurs relais pour tromper les utilisateurs avec des stratagèmes sophistiqués, tels que :
- Duplication complète du site: Lit le code source d'un vrai site Web (par exemple, le site Web d'une institution financière) en temps réel et génère un faux site Web visuellement indiscernable (notez qu'il existe également des cas où le faux site Web se fait passer pour renvoyer un site complètement différent lorsqu'un programme de test est appelé, évitant ainsi les tests).
- Obtenir un certificat SSL approprié: Fournit une connexion HTTPS d'apparence légitime
- Prise en charge du contenu dynamique: L'affichage des informations personnelles après la connexion est également entièrement reproduit
Comment fonctionnent les attaques de type Adversary-in-the-Middle (AitM)
Une attaque AitM suit ce processus technique :
- Installation du serveur relais:Les attaquants placent des serveurs relais entre le site réel et l'utilisateur.
- Génération de réponses dynamiques:La réponse du serveur du site authentique est modifiée et envoyée à l'utilisateur
- Collecte des informations d'identification: Collectez l'identifiant, le mot de passe, l'OTP et des informations personnelles supplémentaires en temps réel
- Exécuter un accès légitime:Accédez instantanément à des sites Web authentiques à l'aide des informations collectées
Dans cette attaque, l'attaquant joue deux rôles simultanément :
- Pour les utilisateurs:Agir comme un véritable serveur bancaire (usurpation d'identité du vérificateur)
- Pour les banques: Agissez comme un véritable utilisateur
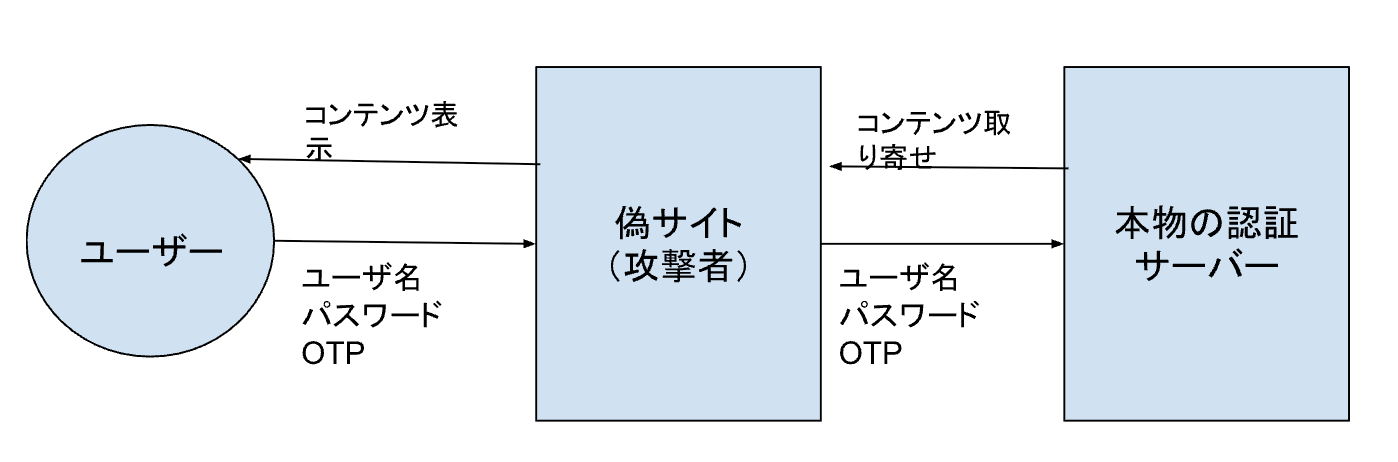
Cette double usurpation d'identité invalide complètement les méthodes d'authentification traditionnelles basées sur le « secret partagé » (mots de passe, OTP) entre le site web (serveur d'authentification) et l'utilisateur. La figure 1 illustre cette relation.
(Figure 1) Schéma de principe de l'AitM
Exemple:
- L'utilisateur saisit son identifiant, son mot de passe et son OTP
- Le faux site transmet ces informations au véritable serveur d'authentification
- Authentification réussie, session piratée
Pourquoi les OTP deviennent invalides
OTP (mot de passe à usage unique)Code difficile à réutiliserC'est pourquoi il a traditionnellement été considéré comme un « second facteur de sécurité ». Cependant, dans les « attaques par relais » telles que le phishing en temps réel,Si un attaquant peut l’utiliser au nom d’un utilisateur réel, même si ce n’est qu’une seule fois, l’attaque réussira.Cela invalide l’aspect « jetable » de celui-ci.
De plus, l'authentification multifacteur (MFA) traditionnelle basée sur l'OTPVérification de l'intégrité du défi-réponse (voir ci-dessous)ou WebVérifier l'adresse du site (domaine)Parce que ce n'est pas le casLes utilisateurs ne peuvent pas savoir à qui s'adresse leur contributionC’est pourquoi les OTP sont intrinsèquement vulnérables aux attaques par relais.
Qu'est-ce qu'un mot de passe ?
Passkey est une technologie d'authentification basée sur la norme FIDO2/WebAuthn.Vérifiez l'adresse (domaine) du site Web auquel vous accédez et envoyez les informations requises pour l'authentification de l'utilisateur.1Les principales caractéristiques sont présentées dans la figure 2.
(Figure 2) Caractéristiques de la clé d'accès
| caractéristique | 说明 |
|---|---|
| Cryptographie à clé asymétrique | L'authentification s'effectue par vérification de signature à l'aide d'une clé publique. La clé privée n'est pas transmise au destinataire. |
| Liaison d'origine | Les demandes d'authentification sont liées à un domaine spécifique, ce qui les rend difficiles à relayer ou à usurper (vérification de l'origine et vérification RPID - voir ci-dessous). |
| Authentification locale via biométrie ou code PIN | L'authentification de l'utilisateur est effectuée au sein de l'appareil, sans transmission externe d'informations d'authentification qui pourraient être facilement clonées, telles que des informations biométriques ou un code PIN. |
| Résistant au phishing | Ne signez pas de demandes provenant de faux sites. |
つ ま り,Si un utilisateur accède accidentellement à un faux site, l'authentificateur ne renverra pas de signature pour le vrai site Web à ce site, de sorte que l'attaquant ne pourra obtenir aucune information à utiliser pour l'authentification.C’est une différence cruciale avec OTP.
Pourquoi Passkey résiste-t-il au phishing ?
Clé d'accès (FIDO2/WebAuthn)Hameçonnage relais (AitM) et usurpation de domaineContrePossède une résistance structurelleCela est dû au fait que trois contrôles sont effectués :
(1) Validation de l'origine
- Le client (navigateur) émet une demande d'authentificationOrigine du site Web (domaine/adresse du site)Détecter automatiquement
- Cette origine esthttps:// + ドメイン名 + ポート番号 Il se compose de
- La demande d'authentification par clé d'accès du site Web au navigateur inclut le domaine du site (RPID, voir ci-dessous), mais si ce domaine est différent de l'origine (par exemple, un site de phishing),Le navigateur rejette la demande d'authentification.Et aucun processus d'authentification n'est effectué (il existe des exceptions telles que les sous-domaines)
- De plus, l'origine est incluse dans le résultat de l'authentification par clé d'accès et est envoyée au serveur Web, afin que le serveur Web puisse également vérifier que l'authentification par clé d'accès a été effectuée sur le bon site Web.
(2) Vérification de l'identifiant de la partie utilisatrice (RPID)
- RPID estL'identifiant de domaine spécifié par le serveur lors de l'enregistrement de la clé publique
- L'authentificateur (le dispositif qui contient la clé d'accès)Recherchez si la clé associée au RPID reçu est stockée dans votre compte
- Si le RPID est différent, la clé privée ne sera pas trouvée et la signature ne sera pas renvoyée.
(3) Défi-Réponse
- Lors de l'authentification avec une clé d'accès, le serveur Web envoie des données aléatoires appelées « défi »
- L'authentificateur utilise sa clé privée pour signer les données, y compris le défi, et les renvoie au serveur Web via le navigateur sous la forme d'une réponse d'authentification par clé d'accès.
- Le serveur Web vérifie que le défi dans la réponse a été émis par le serveur Web pour cette session.
- Si l'attaquant crée un défi arbitraire ou si le défi a déjà été utilisé, le serveur Web rejettera le défi.
Pourquoi avons-nous besoin de ces trois-là ?
La figure 3 résume cette relation.
(Figure 3) Trois éléments nécessaires à la résistance au phishing
| éléments | Rôle |
|---|---|
| Vérification de l'origine | Le site Web à partir duquel le navigateur est exécutéLégitimité garantie. Rejeter les faux sites |
| Vérification RPID | Si l'authentificateurPour quel domaine la clé est enregistréeVérifier,Prévenir les abus |
| Défi-Réponse | Garantit que l'authentification par clé d'accès a été effectuée dans la session en cours, empêchant ainsi la réutilisation des résultats d'authentification |
Un seul d’entre eux ne suffit pas, Ce n’est que lorsque tous ces éléments sont en place qu’une « résistance complète au phishing » peut être atteinte.し ま す.
Mais les clés d’accès ne sont pas une solution miracle
~Le risque d'attaques de phishing exploitant les flux d'inscription~
D’un autre côté, les clés d’accès ne sont pas non plus une solution miracle.Passkey est beaucoup plus résistant au phishing que les OTP et les mots de passe traditionnels.Il a été hautement évalué comme un moyen d’améliorer considérablement la sécurité de l’authentification des utilisateurs.
Cependant,Résistance aux attaques contre « l'enregistrement des informations d'identification »dépend du jugement de l'utilisateur et de la conception UX,Un attaquant force un utilisateur à « enregistrer » sa clé d'accèsIl y a un nouveau risque.
Scénario d'attaque possible : un attaquant « usurpe » une clé d'accès et l'enregistre
Exemple de flux d'attaque
- Un attaquant crée un site de phishing (https://bank-login.example.org)
- L'utilisateur est invité à répondre : « Votre authentification a expiré. Veuillez vous réinscrire. »
- L'utilisateur s'authentifie sur le site de phishing en utilisant des méthodes d'authentification traditionnelles (mot de passe ou OTP) et commence le processus d'enregistrement de la clé d'accès.
- En réalité, l'authentificateur (appareil) de l'attaquant est enregistré.
- La clé d'accès de l'attaquant a été enregistrée sur le vrai site Web
- L’attaquant pourrait alors utiliser cette clé d’accès pour se connecter au véritable site Web.
Techniquement, c'est une « inscription légitime »
- Lors d'une attaque par relais, l'enregistrement WebAuthn (navigator.credentials.create()) peut être effectué dans l'environnement de l'attaquant, ce qui permet à ce dernier de modifier librement son contenu. Du point de vue du serveur web, l'enregistrement lui-même est donc indiscernable d'un enregistrement légitime.
- Dans une attaque par relais, même si le navigateur de la victime crée une clé d'accès qui inclut le domaine du site de phishing comme origine, l'attaquant peut simplement ignorer le résultat et régénérer une clé d'accès dans l'environnement de l'attaquant qui inclut le domaine légitime, de sorte que la vérification de l'origine dans le navigateur de la victime est inefficace.
策
La figure 4 résume quelques mesures représentatives possibles, mais n’est pas exhaustive.
Figure 4 Mesures possibles contre l'usurpation d'identité
| 策 | 内容 |
|---|---|
| Étapes renforcées de vérification d'identité avant l'enregistrement | Évitez cela en exigeant une vérification d’identité à l’aide d’une authentification personnelle publique ou d’une biométrie à distance (si possible), ou une réauthentification à l’aide d’une clé d’accès précédemment définie. |
| Détection et notification d'enregistrement anormal | Notification et confirmation instantanées lorsqu'une nouvelle clé d'accès est ajoutée (par exemple, notification de l'historique de connexion) |
Scénario d'attaque possible : détournement de session après authentification par clé d'accès
Ces dernières années, des cas de vol de mots de passe et d'autres informations ont été signalés à l'aide de logiciels malveillants, communément appelés infostealers. Ces logiciels peuvent également récupérer des cookies de session. Un mot de passe constitue une mesure de protection jusqu'à l'établissement d'une session après l'authentification de l'utilisateur. Il n'offre aucune protection une fois la session établie.
策
Comme contre-mesure contre le détournement de session, une clé asymétrique générée dans une zone sécurisée de l'appareil est utilisée.Informations d'identification de session liées à l'appareil (DBSC) Également, dans ce contexte,Évaluation de l'accès continu (Évaluation de l'accès continu)commence également à attirer l’attention.
L'évaluation continue des accès est une méthode de sécurité qui va au-delà de l'authentification unique traditionnelle et surveille et évalue en continu les droits d'accès des utilisateurs en temps réel. Même après la connexion, la solution vérifie en permanence leur localisation, l'état de leur appareil, leurs comportements, leur niveau de risque, etc. En cas d'activité anormale ou de situation à haut risque, une authentification supplémentaire est automatiquement requise et l'accès est restreint ou bloqué.
Par exemple, en cas d'accès depuis un autre pays que d'habitude ou de téléchargement anormal de données, vous pouvez réagir immédiatement. Nous abandonnons le principe selon lequel « une fois authentifié, c'est sûr » et renforçons la sécurité par une vérification constante.
Scénario d'attaque possible : cibler les failles d'authentification de mot de passe restantes
Afin de bénéficier de la résistance au phishing offerte par la clé d'accès, il est nécessaire de supprimer les méthodes d'authentification non résistantes au phishing et d'utiliser uniquement des méthodes d'authentification résistantes au phishing, comme la clé d'accès. Même avec l'introduction de la clé d'accès, si l'authentification utilisateur conventionnelle, non résistante au phishing, est maintenue, les utilisateurs continueront d'être ciblés par le phishing.
策
La contre-mesure correspondante serait d’éliminer ces méthodes traditionnelles d’authentification des utilisateurs et de passer uniquement aux clés d’accès.
Il convient toutefois de noter que certains utilisateurs éprouvent encore des difficultés à utiliser des clés d'accès pour diverses raisons. Imposer une clé d'accès dans une telle situation les inciterait à éviter le service. Par conséquent, tout en conservant la méthode d'authentification existante, il est possible de prendre des mesures alternatives, comme continuer à surveiller la session à haut risque grâce à l'IA et à interrompre les transactions en cas d'anomalies. Une autre option consiste à autoriser la connexion avec un mot de passe pendant une durée déterminée (par exemple 15 minutes) dans les environnements où les clés d'accès ne peuvent pas être utilisées, ou à définir des limites et des autorisations de transaction (par exemple, en lecture seule) en fonction du niveau d'authentification. De ce point de vue, l'évaluation de l'accès continu mentionnée ci-dessus suscite l'intérêt en tant que technologie importante.
Conclusion : Si la clé d’accès n’est pas « conçue », elle sera piratée.
Le mot de passe estLe processus d'authentification est extrêmement sécuriséCependant,Si le flux d’enregistrement est exploité, l’attaquant peut enregistrer une clé forte à la place.Il y a un risque que cela soit contre-productif.
Par conséquent, lorsque les institutions financières et les agences gouvernementales mettent en œuvre des clés d’accès :
- Conception de sécurité pour le flux d'enregistrement, pas seulement pour l'authentification
- Conception du flux de détection et de récupération des anomalies
- Conception UX et conception d'alertes basées sur le phishing
Par conséquent, lors de l’adoption d’un système, il est nécessaire de prendre ces éléments en considération lors de sa conception.
Implications politiques : pourquoi les clés d'accès sont-elles nécessaires aujourd'hui ?
1. Limites des réglementations et des lignes directrices qui s'appuient sur l'OTP
Dans de nombreux pays et régions, l'authentification multifacteur (MFA) avec OTP comme deuxième facteur est toujours spécifiée dans les exigences SCA (Secure Customer Authentication). Cependant, comme mentionné précédemment,L'authentification multifacteur utilisant OTP ne garantit pas la résistance au phishingLes réglementations de sécurité fondées sur ce principe pourraient ne plus suivre l'évolution technologique des attaquants. Au lieu de spécifier l'authentification à deux facteurs, nous devrions réfléchir aux menaces auxquelles nous devons répondre. En effet, la norme ISO/IEC 2, Cadre d'assurance de l'authentification des entités, etc.2C'est comme ça depuis.
2. Les menaces liées à la phase d'enregistrement doivent être traitées
D'autre part, il est important de garder à l'esprit que la clé d'accès renforce la phase d'utilisation de la méthode d'authentification, il est donc également nécessaire de répondre aux menaces dans la phase d'enregistrement de la méthode d'authentification.
3. Une partie de la défense en profondeur
Bien qu'une clé d'accès soit un moyen très efficace d'authentification des utilisateurs, elle est inefficace pour le détournement de session après une authentification réussie. Il est donc nécessaire de l'utiliser en combinaison avec la liaison de session à un appareil et la détection des transactions anormales.
4. Promotion de la diffusion dans une perspective de protection des consommateurs
Le mot de passe ne nécessite pas de connaissances en sécurité ni de prudence de la part des utilisateurs, et garantit la sécurité de manière transparente côté terminal.Des mesures durables qui ne reposent pas sur l’éducation à la sécuritéCela est tout à fait compatible avec les politiques de protection des consommateurs.
Du point de vue de la politique monétaire, il ne suffit pas de débattre simplement de la question de savoir s’il faut ou non introduire la technologie ;Qu'est-ce qui compte comme « authentification utilisateur sécurisée »Il est nécessaire de mettre à jour les normes elles-mêmes. Lors de la conception des futurs systèmes,Faire des mesures de résistance au phishing, comme les clés d'accès, la « norme »Cela sera essentiel pour garantir la sécurité et la confiance des consommateurs financiers.3
[Remerciements]
En écrivant cet article, l'éditeur「Tout sur les clés d'accès」Il est également directeur de la Fondation américaine OpenID.M. Kosuke Koiwai(X: @kocko), membre du Nomura Research Institute, est le secrétaire du sous-comité SC27/WG5 du comité de recherche sur les normes d'information de la Société de traitement de l'information du Japon et est également l'agent de liaison de l'Alliance FIDO auprès de l'ISO/IEC JTC 1/SC 27/WG 5.M. Hideaki Furukawa"Conception de logiciels, numéro de janvier 2025Il a publié de manière proactive des articles sur les clés d'accès, comme dans la première moitié de « Dossier spécial 1 : La pointe de la technologie d'authentification : Le mécanisme et la mise en œuvre de l'authentification sans mot de passe « Clé d'accès » » dans le magazine «Ryo Ito(X: @ritouNous tenons à exprimer notre sincère gratitude à la personne qui a eu la gentillesse de nous apporter une telle coopération.
脚注
- De plus, nous n'envoyons pas le « secret partagé » à la destination d'accès.
- Stade DIS
- À titre d’exemple, la directive du gouvernement américain sur l’identité numérique, NIST SP800-63-4 2pd, exige la mise en place de méthodes d’authentification résistantes au phishing au niveau d’assurance d’authentification des personnes AAL2 ou supérieur (les utilisateurs ne sont pas tenus de les utiliser, mais il est essentiel de leur fournir cette option).
Un commentaire