
Après quatre années et demie difficiles, nous avons commencé par créer un groupe de travail, et après six années difficiles, nous avons finalement sorti OpenID Connect.
OpenID Connect est la « couche d'identité » sur Internet. Laissez-moi vous expliquer un peu.
Lorsque nous parlons de couches ou de « couches », nous faisons souvent référence au modèle de référence TCP/IP.[1]. Il s'agit d'un ensemble de directives développées par l'IETF que les hôtes sur Internet devraient avoir.通信fonctionStructure hiérarchiquedivisé enモ デ ルで,Modèle de référence TCP/IP, suite de protocole InternetOn l'appelle aussi fonction de communication (protocole de communication) est défini en quatre couches (RFC1122). Cette quatrième couche est appelée couche application, mais il ne s'agit que d'une couche pour HTTP, FTP, etc.service de communicationIl ne s’agit pas ici d’une « application métier ». Les « applications métiers » utilisées par les utilisateurs réels sont construites sur cette base. Est-ce une image ?
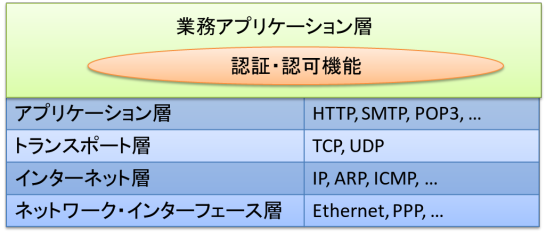
Dans la figure 1, « Authentification/Autorisation » est dessinée sous la forme d'un ovale à l'intérieur de la « Couche d'application métier ». La raison pour laquelle j’en ai parlé est que cette fonctionnalité existe dans toutes les applications métiers.
On dit que plus de 95 % des problèmes de sécurité sur Internet sont dus à une mauvaise authentification et autorisation. L’autre jour, il était le père de la détection des antivirus et des logiciels malveillants.Dr Peter Tippettl'occasion d'entendre parler[2] Cependant, il a déclaré : « Du point de vue du renforcement de la sécurité, même si vous perfectionnez l'antivirus, le pare-feu et toutes les autres fonctions de sécurité, vous ne pourrez pas tirer beaucoup d'avantages d'une légère évolution de la fonction d'identité. » Ce n'est même pas proche. à cela.
Ce que nous avons publié cette fois est une norme internationale qui permet à la fonction « authentification/autorisation » d'être implémentée comme une seule couche – la « couche d'identité », similaire à la couche réseau, plutôt que d'être implémentée dans des applications individuelles. Une image approximative ressemblerait à la figure 2.
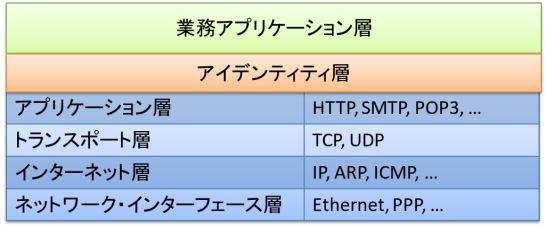
Ici, le logiciel d'application peut effectuer en toute sécurité « l'authentification et l'autorisation » en échangeant des informations avec la couche d'identité à l'aide de procédures standard prédéfinies (protocoles). En externalisant les fonctions d'authentification et d'autorisation vers des logiciels et des services spécialisés, vous pouvez éliminer le besoin d'effectuer vous-même l'authentification et l'autorisation, ce qui est extrêmement difficile à réaliser correctement, et donc éliminer les failles de sécurité qu'elles provoquent. Vous pourrez vous spécialiser dans votre domaine. compétence de base, les « fonctions d'application », sans créer de logiciel d'application.
Ce que nous avons publié cette fois, ce sont les parties suivantes du système global de couche d'identité.
| Noyau de connexion OpenID | Au cœur de tout, il est possible d’effectuer un certain niveau d’authentification et d’autorisation. |
| Découverte OpenID Connect | Il vous permet de rechercher des emplacements fournissant des services d'authentification et d'autorisation pour chaque utilisateur. |
| Enregistrement dynamique OpenID Connect | Il s'agit d'une spécification permettant au logiciel d'application (appelé client) de s'enregistrer dynamiquement auprès de la couche d'identité. |
| Type de réponse multiple OAuth | Ce qui précède définit certains des messages utilisés. |
De nombreuses entreprises ont déjà annoncé leur soutien à OpenID Connect. Google a déjà annoncé qu'il passerait complètement à OpenID Connect d'ici avril 2015, et Microsoft et Salesforce ont déjà commencé à proposer des services. Au Japon, le Nomura Research Institute fournit une technologie back-end à diverses entreprises, et Softbank et Yahoo fournissent déjà leur soutien. Parmi les autres sociétés qui ont annoncé leur support figurent (sans ordre particulier) ForgeRock, CA, VMWare, AOL et Cisco.
Par ailleurs, lors du Mobile World Congress de Barcelone, l'organisateur GSMAEstConnexion mobile", qui est le profil OpenID Connect pour les opérateurs de téléphonie mobile. (J'écrirai un article séparé à ce sujet plus tard.)
OpenID Connect est le résultat du sang et de la sueur de nombreuses personnes. Je voudrais profiter de cette occasion pour exprimer ma gratitude aux nombreuses personnes qui ont coopéré.
[1] En parlant de couches et de « couches », un autre modèle couramment utilisé est le modèle de référence OSI. c'est,Organisation internationale de normalisation (ISO)Formulé parOrdinateuraurait dû通信fonctionStructure hiérarchiquedivisé enモ デ ルで,Modèle de référence de base OSI,Modèle OSIOn l'appelle aussi fonction de communication (protocole de communication) est divisé en sept couches. Cette 7ème couche est appelée couche application, mais elle concerne uniquement HTTP, FTP, etc.service de communicationCela ne signifie pas ce qu'on appelle les « logiciels d'application ». Le « logiciel d’application » utilisé par les utilisateurs réels est construit sur cette base.
[2] Lors de l'International Identity Summit, un événement sur invitation uniquement (environ 30 personnes ?) organisé à la Maison Blanche.
[3] Bien qu'on l'appelle ici vaguement « couche d'identité », il s'agit en fait d'une couche qui émet des jetons représentant les droits d'accès, et d'une couche dite d'identité qui échange des données d'identité (données d'attribut liées à une certaine entité) sur en plus de cela, il est ensuite divisé en une couche de contrôle d'accès qui l'utilise pour effectuer un contrôle d'accès réel.
(Historique des révisions)
- 2014/3/1 – Je l'ai initialement écrit en utilisant le modèle de référence OSI, mais c'était inconfortable, je l'ai donc remplacé par le modèle de référence TCP/IP. Changez également la liste en tableau.
Un commentaire