
Las entradas se agotaron al instante, así que no lo he mencionado aquí, pero mañana, 26 de agosto, actuaré en la edición especial "Mid-Event" de la Cumbre OpenID de Tokio.
Este es el discurso de clausura.
Esta es la versión en japonés del discurso de apertura que pronuncié en EIC (Berlín) en mayo.
Para quienes vayan a venir por la zona, nos vemos allí.
Acerca de OpenID Summit Tokio 2026 “Edición Especial”
En diversos sectores, incluidos los financieros y las cadenas de suministro en la industria manufacturera, la importancia de los marcos y las tecnologías relacionadas con la identidad digital es mayor que nunca.
Además, desde la perspectiva de garantizar la fiabilidad en la utilización de agentes de IA, la identidad digital se ha convertido en un componente indispensable e importante.
Originalmente, la próxima "OpenID Summit Tokyo" estaba programada para 2028, pero en vista de este importante cambio de los tiempos, celebraremos una edición especial, "OpenID Summit Tokyo 2026 Special Edition", en el verano de 2026.
開 催 概要
| Fecha y hora | Miércoles 26 de agosto de 2026, de 13:00 a 18:30 (horario tentativo) |
| Nombre del lugar | Salón de actos y plaza de conferencias del edificio Marunouchi |
| Dirección del lugar | 7F/8F, Edificio Marunouchi, 2-4-1 Marunouchi, Chiyoda-ku, Tokio 100-6307 |
| Organizador | Fundación OpenID Japón |
| Formulario de participación | Solo presencial (local) / Solo sesiones en japonés / Sin interpretación simultánea |
| Cuota de participación | Gratuito / Se requiere inscripción previa |
| Recepción de solicitudes | Regístrese a través de Peatix (https://openid-summit-tokyo-2026-special-edition.peatix.com/). |
programa
- 11:45El recinto abre sus puertas, comienza el registro y se inaugura el espacio de exposición (se ofrecerán bebidas y artículos de regalo).
- 13:00– 13:05 Discurso de apertura
- Naohiro Fujie, Director Representante de la Fundación OpenID en Japón
- 13:05– 13:35 Discurso de apertura
- 13:35– 13:55 El estado actual de la Identidad No Humana (NHI) según la EIC 2026
- Masashi Kurabayashi, Director y Promotor de la Fundación OpenID de Japón
- Yu Kikuchi, Ingeniero Ejecutivo, OPTiM Corporation
- 13:55– 14:151 Problemas recurrentes en el campo de la identificación revelados tras 1,5 años de trabajo de traducción
- Kenji Shibata, responsable de localización y divulgación de la Fundación OpenID en Japón.
- 14:15-14:35 Descanso
- 14:35– 14:40 Anuncio de la Fundación OpenID de Japón
- Hiroko Soga, Secretario General, Fundación OpenID Japón
- 14:40– 15:00 ¿Cómo cambiará la posición de FAPI? ~Una economía de API segura que admite diversos casos de uso~
- Ryo Ito, Evangelista, Fundación OpenID Japón
- 15:05- 15: 35シ ン ポ ジ ウ ムMarco de confianza de próxima generación
- Shuko Sato, Profesora, Centro de Investigación y Desarrollo de Infraestructura de Identidad Digital de Confianza, Instituto Nacional de Informática
- Takahiko Kawasaki, director representante, Authlete Co., Ltd.
- Naohiro Fujie, Director Representante de la Fundación OpenID en Japón
- 15:35-15:55 Descanso
- 15:55– 16:25 Estado actual y perspectivas de futuro de My Number Cards
- 16:30- 17: 05panel de discusiónIdentidad digital en las instituciones financieras
- moderador
- Toshio Taki, Director Ejecutivo de Money Forward, Inc., Jefe de Asuntos Públicos del Grupo
- miembro del jurado
- Koichi Moriyama, miembro de la junta directiva de la Alianza FIDO, presidente del Grupo de Trabajo de FIDO Japón / Arquitecto jefe de seguridad en NTT DOCOMO, Inc. / Profesor de la Facultad de Estudios Ambientales y de la Información de la Universidad de Keio.
- Rei Anai, Gerente de Ingeniería, División de Ingeniería, Minna no Bank Co., Ltd. / Zero Bank Design Factory Co., Ltd.
- Naohiro Fujie, Director Representante de la Fundación OpenID en Japón
- 17:05-17:15 Descanso
- 17:15– 17:45 Espacios de datos abiertos: Gestión de datos distribuidos en la era de la IA con agentes
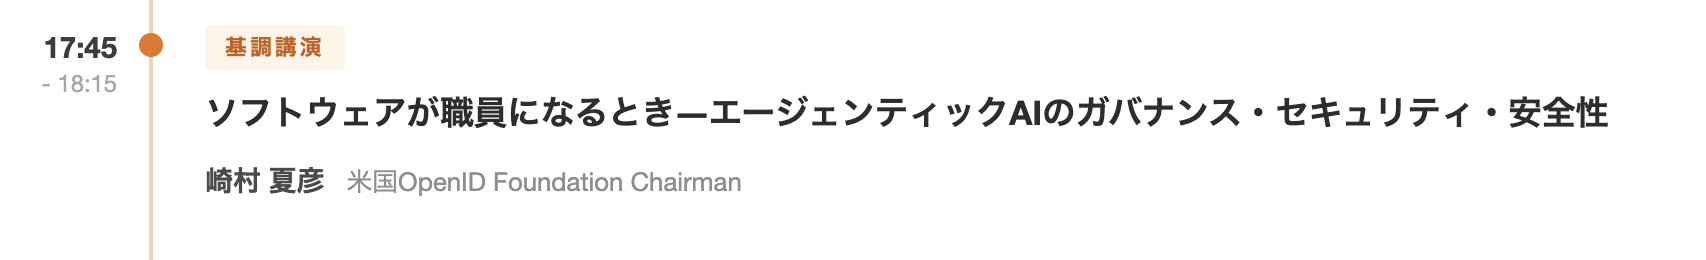
- 17:45- 18: 15discurso de aperturaCuando el software se convierte en empleado: Gobernanza, seguridad y protección en Agentic AI.
- Natsuhiko Sakimura, Presidente de la Fundación OpenID, EE. UU.
- 18:15– 18:20 Observaciones finales
- Naohiro Fujie, Director Representante de la Fundación OpenID en Japón
Taller Numa sobre OAuth/OIDC 2026
Por cierto, el día anterior (que es hoy) voy al taller de OAuth/OIDC Numa. Acabo de enterarme de que actuaré como comediante. Así que actuaré.
- 10:00 - 10:15
- Sesión de apertura y momentos destacados del evento de hoy.
- ritou
- Sesión de apertura y momentos destacados del evento de hoy.
- 10:15 - 10:40
- No espere a MCP, amplíe las claves de acceso: ¿Pueden las claves de acceso con ámbito resolver los desafíos de la delegación?
- Kosuke Koiwai / Corporación KDDI
- No espere a MCP, amplíe las claves de acceso: ¿Pueden las claves de acceso con ámbito resolver los desafíos de la delegación?
- 10:40 - 11:05
- Encadenamiento de múltiples OP y AS dentro de un servicio: Comparación de cadenas de tokens (un desafío de proyecto del mundo real) con "OAuth Identity and Authorization Chaining".
- Kenhiko Nagoya / Ciberseguridad OGM por Ierae Co., Ltd.
- Encadenamiento de múltiples OP y AS dentro de un servicio: Comparación de cadenas de tokens (un desafío de proyecto del mundo real) con "OAuth Identity and Authorization Chaining".
- 11:05 - 11:35
- Autenticación de cliente OAuth SPIFFE
- Takahiko Kawasaki / Authlete Co., Ltd.
- Autenticación de cliente OAuth SPIFFE
- 11:35 - 12:45
- Pausa para el almuerzo (se proporciona la fiambrera).
- 12:45 - 13:10
- Cambios en la federación de identidades basada en navegador: FedCM y EVP vislumbran el futuro de la autenticación.
- Eiji / Google
- Cambios en la federación de identidades basada en navegador: FedCM y EVP vislumbran el futuro de la autenticación.
- 13:10 - 13:35
- Rediseño de la autenticación de cliente OAuth/OIDC en aplicaciones móviles: organización de configuraciones que combinan atestación, autenticación basada en clave asimétrica y PAR
- Shoma Tanaka / Corporación KDDI
- Rediseño de la autenticación de cliente OAuth/OIDC en aplicaciones móviles: organización de configuraciones que combinan atestación, autenticación basada en clave asimétrica y PAR
- 13:35 - 14:00
- Representación de la relación contractual entre una firma de contabilidad y su cliente mediante OIDC/OAuth: Consideraciones de estandarización derivadas de la implementación de un modelo de delegación específico para B2B, en el que una firma de contabilidad actúa en nombre del arrendatario de su cliente, así como su forma y política de reautenticación.
- Ayumi Terahara / freee Co., Ltd.
- Representación de la relación contractual entre una firma de contabilidad y su cliente mediante OIDC/OAuth: Consideraciones de estandarización derivadas de la implementación de un modelo de delegación específico para B2B, en el que una firma de contabilidad actúa en nombre del arrendatario de su cliente, así como su forma y política de reautenticación.
- 14:00 - 14:30
- ¿Qué opinamos sobre la autenticación "OAuth" en la era de la IA?
- Hideaki Furukawa
- ¿Qué opinamos sobre la autenticación "OAuth" en la era de la IA?
- 14:30 - 14:50
- Romper
- 14:50 - 15:15
- Considerando la naturaleza de los ecosistemas del sector privado a partir del marco EUDIW: Un perfil derivado de la sustracción.
- Takayuki Komatsu/SoftBank Corp., Yuki Konishi/Maximax Inc.
- Considerando la naturaleza de los ecosistemas del sector privado a partir del marco EUDIW: Un perfil derivado de la sustracción.
- 15:15 - 15:40
- Esfuerzos de Mercari en materia de verificación de identidad: estado actual y futuro de la implementación de nuevas tecnologías (Título provisional)
- Kento Goro / Mercari, Inc.
- Esfuerzos de Mercari en materia de verificación de identidad: estado actual y futuro de la implementación de nuevas tecnologías (Título provisional)
- 15:40 - 16:10
- API de credenciales digitales × OpenID4VP: Perspectivas sobre la implementación de la verificación de identidad basada en el navegador: posibilidades y desafíos revelados por una prueba de concepto en Android.
- Shinnosuke Sasaki / Corporación Tecnológica KDDI
- API de credenciales digitales × OpenID4VP: Perspectivas sobre la implementación de la verificación de identidad basada en el navegador: posibilidades y desafíos revelados por una prueba de concepto en Android.
- 16:10 - 16:30
- Romper
- 16:30 - 16:55
- Ejemplos de aplicación de especificaciones relacionadas con OpenID Connect a casos de uso similares a los de los IHV (proveedores de hardware independientes).
- Yu Kikuchi / Corporación OPTiM
- Ejemplos de aplicación de especificaciones relacionadas con OpenID Connect a casos de uso similares a los de los IHV (proveedores de hardware independientes).
- 16:55 - 17:20
- El camino para garantizar la interoperabilidad, visto a través de la implementación de OpenID para credenciales verificables.
- Kazunari Fujita / Itochu Techno-Solutions Corporation
- El camino para garantizar la interoperabilidad, visto a través de la implementación de OpenID para credenciales verificables.
- 17:20 - 17:45
- Integración de cuentas de origen de Drive with Passkey
- Tatsuya Kano / Mercari, Inc.
- Integración de cuentas de origen de Drive with Passkey
- 17:45 - 17:50
- clausura
- Natsuhiko Sakimura
- clausura
- 18:00 - 18:50
- (Sesión de cerveza) Una reunión de comediantes obsesionados con OAuth: ¡¡¡Charla sobre OAuth!!!!
- Nat
- Gracias
- ritou
- Kura
- 56 (Del Grupo de Trabajo KYC)
- Hanako (del Grupo de Trabajo de Educación)
- Tera☆ra (de TG40)
- (Sesión de cerveza) Una reunión de comediantes obsesionados con OAuth: ¡¡¡Charla sobre OAuth!!!!
開 催 概要
- Fecha y hora: 25 de agosto de 2026 (martes), de 10:00 a 18:50 (el registro comienza a las 9:30).
- Lugar: Plaza de conferencias del edificio internacional Hibiya
- Participación: Gratuita / Presencial únicamente / Solo sesiones en japonés (sin interpretación simultánea)
- Requisitos de participación: Debe poder participar durante todo el día.
- Hashtags del evento: #oauth_numa #ID沼
¿Cómo publico un comentario?inicio de sesiónPor favor hazlo