
概要
Este artículo analiza las disposiciones "vinculantes" del nuevo estándar de identidad digital NIST SP 800-63-4, publicado el 31 de julio de 2025. Si bien el estándar no define explícitamente un "nivel de garantía vinculante", este artículo se centra en los niveles implícitos que se encuentran en SP 800-63A-4 y en los importantes problemas de seguridad presentes en el proceso posterior de adición de autenticadores definido en SP 800-63B-4.
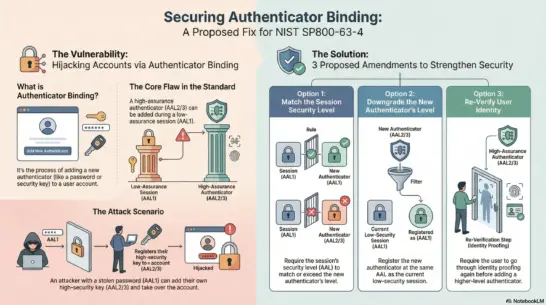
El problema principal radica en que, según la normativa vigente, se puede vincular un nuevo autenticador de nivel superior (por ejemplo, AAL2 o AAL3) a una cuenta de suscriptor durante una sesión con un autenticador de nivel inferior (por ejemplo, AAL1). Un atacante que haya comprometido un autenticador de nivel inferior podría entonces vincular su propio autenticador de nivel superior a la cuenta de la víctima y tomar el control de la misma.
Para mitigar este riesgo, este documento propone tres modificaciones a las reglas de vinculación: realizar la vinculación con un nivel de garantía de autenticación AAL o superior para el nuevo autenticador; registrar el nuevo autenticador con el mismo nivel AAL que la sesión actual; o volver a realizar la verificación de identidad. Esto evitará vincular un autenticador de alto nivel de garantía utilizando una sesión de bajo nivel de garantía, mejorará la seguridad y permitirá a la parte que confía en la información (RP) evaluar con mayor precisión el nivel de garantía.
1. En primer lugar
NIST SP 800-63-4 es un nuevo estándar de identidad digital publicado el 31 de julio de 2025. Si bien abarca una amplia gama de áreas, este artículo se centrará en el aspecto "vinculante".
La norma NIST SP 800-63B-4 utiliza el término "vinculación" en lugar de "emisión" porque abarca no solo los casos en que un proveedor de servicios en la nube (CSP) emite autenticadores, sino también aquellos en que un usuario trae su propio autenticador y lo registra en la cuenta de suscriptor del CSP. Por lo tanto, "vinculación" es un término que incluye tanto los casos en que un usuario (suscriptor) registra su propio autenticador con el CSP como aquellos en que el CSP emite autenticadores.
La norma NIST SP 800-63-4 no describe explícitamente los niveles de garantía vinculantes. Sin embargo, existen varias disposiciones que sugieren su existencia. Estos niveles aparecen principalmente en la fase de registro inicial de los autenticadores, tal como se describe en la norma SP 800-63A-4 como requisitos para cada nivel. Para conocer los requisitos de seguridad específicos comunes a cada nivel, se hace referencia a la norma SP 800-63B-4.
2. Enlace del autenticador
Disposiciones generales
En SP 800-63B-4, la sección 4.1 está dedicada a la encuadernación.
En primer lugar, definimos "enlace de autenticación" de la siguiente manera:
Enlace del autenticadorEsto se refiere a establecer una asociación entre un autenticador específico y una cuenta de suscriptor, lo que permite que dicho autenticador se utilice solo o en combinación con otros autenticadores para autenticar al suscriptor.
(Fuente) Basado en NIST SP 800-63B-4, traducción provisional del autor.
A continuación, se muestra el siguiente conjunto de regulaciones.
El autenticador está vinculado a la cuenta del suscriptor mediante uno de los siguientes métodos:Debes (DEBERÁS).
(Fuente) NIST SP 800–63B-4, Sección 4.1, Basándonos en el párrafo 2, esta es la traducción provisional del autor.
- Emitido por CSP como parte del proceso de inscripción.
- El suscriptor proporciona el autenticador, que el proveedor de servicios en la nube considera aceptable.
Al vincular un autenticador posterior a una cuenta de suscriptor, el CSP debe cumplir los siguientes requisitos:
(Fuente) Basado en NIST SP 800-63B-4, Sección 4.1, Párrafo 4.1.2.1, Párrafo 2, traducción provisional del autor.
- Asegúrese de que el proceso solicite la autenticación en el nivel más bajo de los dos: el AAL más alto disponible actualmente para la cuenta del suscriptor y el AAL más alto que utilizará el nuevo autenticador.Tendremos que.es más,
- Ejemplo:Al vincular un autenticador compatible con AAL2, se requiere la autenticación AAL2 a menos que la cuenta del suscriptor solo tenga capacidades de autenticación AAL1.
- Si se agrega un autenticador,Sección 4.6De conformidad con la normativa, el suscriptor será notificado por medios independientes de la transacción que vincula al nuevo autenticador.Tendremos que.
Existen problemas con las disposiciones 1 a 3 anteriores. Las examinaremos en la Sección 5.2.
El siguiente párrafo describe los requisitos a lo largo del ciclo de vida de la identidad. Como suele ocurrir, está redactado de forma confusa, con múltiples requisitos, recomendaciones, etc., en un solo párrafo, por lo que lo reformatearemos de la siguiente manera y numeraremos cada elemento.
A lo largo de todo el ciclo de vida de la identidad digital, el CSP cumple con los siguientes requisitos:
(Fuente) Basado en NIST SP 800-63B-4, Sección 4.1, Párrafo 4, por el autor.
- Vincula el autenticador a la cuenta del suscriptor utilizando uno de los siguientes métodos:Tendremos que.
- El proveedor de servicios en la nube emite un autenticador como parte del proceso de registro.
- El proveedor de servicios en la nube (CSP) acepta un autenticador válido y lo registra en la cuenta del suscriptor.
- Mantenga un registro de todos los autenticadores vinculados a cada cuenta de suscriptor.Tendremos que.
- Para que los verificadores puedan evaluar el cumplimiento de los requisitos de cada AAL, se determinan las características del autenticador vinculado (como la autenticación de un solo factor o de múltiples factores y la resistencia al phishing).Tendremos que.
- (Requisito implícito) Comunicar el resultado del juicio al RP.Tendremos que.
- Pruebas sólidas (como una certificación del autenticador), información directa de la emisión del autenticador por parte del propio emisor o características generales de la implementación del autenticador (por ejemplo,WebAuthnSe determina en función de si el bit de verificación del usuario está activado.Puedes hacerlo (MAY).
- También se mantiene otra información de estado necesaria para cumplir con los requisitos de verificación del autenticador.Tendremos que.
- Ejemplo:Sección 3.2.2La limitación de intentos de autenticación especificada en la documentación requiere que el CSP o el verificador mantengan información de estado sobre el fallo de autenticación más reciente, con la excepción de los elementos de activación verificados por el autenticador.
- Cree un registro que incluya la fecha y la hora de los eventos importantes en el ciclo de vida del autenticador (como la vinculación a las cuentas de los suscriptores, la renovación, la modificación y la revocación).Tendremos que.
- Para los dispositivos asociados a un evento, incluya información que indique la fuente de vinculación (como la dirección IP y el identificador del dispositivo).Deseable (DEBERÍA).
- Solicite información adicional para determinar si el nuevo autenticador o el punto final asociado es adecuado para la AAL solicitada.Puedes hacerlo (MAY).
3. Obligación de registro
La vinculación durante el registro forma parte del proceso de registro.SP 800-63ASe gestiona de la siguiente manera. Las normas son las siguientes:
Los proveedores de servicios de comunicación (CSP) deberían animar a sus suscriptores a vincular al menos dos métodos de autenticación diferentes.DEBERÍA). En cuanto a las cuentas de suscriptoresRango 5En cuanto a la vinculación del autenticador[SP800-63B] Sección 4.1.2.1Por favor refiérase a.
(Fuente) NIST SP800-63A-4, Sección 4.1.12 Vinculación inicial del autenticador
- El CSP debe proporcionar una función que permita al solicitante vincular el autenticador mediante uno de los siguientes métodos:DEBERÁ).
- [SP800-63B] Sección 4.1.3Registre el autenticador proporcionado por el suscriptor de forma remota de acuerdo con los requisitos para cada tipo de autenticador especificados en [la sección correspondiente].
- El dispositivo de autenticación física se entregará en la dirección que se haya verificado.
- Entregar el dispositivo de autenticación o registrarlo in situ.
- Si el autenticador está vinculado fuera de una única sesión protegida con el usuario, el CSP debe verificar que el suscriptor previsto realmente existe mediante uno de los siguientes medios:DEBERÁ).
- Devolución del código de continuación.
- Coincidencia con la información biométrica obtenida durante la verificación de identidad.
Las referencias son un poco complicadas y difíciles de entender, así que las parafrasearé a continuación.
El CSP debe cumplir los siguientes requisitos:
- Permite vincular varios autenticadores a las cuentas de los suscriptores.
- Garantizamos que el proceso requiere autenticación en el nivel más bajo de los siguientes.
- El AAL más grande disponible actualmente. O
- La mayor AAL en utilizar el nuevo autenticador.
Nota 1:Esto significa que si solo un autenticador AAL1 está vinculado a una cuenta de suscriptor, los autenticadores AAL2 posteriores se vincularán a la cuenta dentro de la sesión AAL1. Esto es problemático porque la sesión AAL1 podría haber sido comprometida por un atacante, quien podría estar intentando vincular su propio autenticador AAL2 a la cuenta de la víctima.- Sección 4.6De conformidad con las disposiciones relativas a la notificación de cuentas, los suscriptores serán notificados por medios independientes de la transacción que vincula al nuevo autenticador.
Nota 2:Este requisito aborda parcialmente el problema señalado en la Nota 1.Además, si el autenticador se proporciona desde un dispositivo diferente al que se utiliza actualmente para autenticar al suscriptor, el proceso de vinculación debe proceder en el siguiente orden:
(Fuente) Basado en NIST SP 800-63A-4, Sección 4.1.12, autor.
- El suscriptor solicita un código de enlace al proveedor de servicios de comunicación (CSP) desde el dispositivo actualmente autenticado.
- El CSP genera el código de enlace y lo devuelve al dispositivo.
- El suscriptor introduce el código de enlace en un segundo dispositivo que dispone de un nuevo autenticador.
4. Reglamentos vinculantes
La norma SP 800-63A-4 especifica los requisitos para cada IAL. A continuación, analizaremos los requisitos para IAL2 e IAL3.
4.1 Especificación de encuadernación IAL2
Los requisitos de vinculación de IAL2 se describen en la Sección 4.2.12, "Vinculación inicial del autenticador", de SP 800-63A-4.
Una vez que se establece una cuenta de suscriptor única para el solicitante (el suscriptor en este punto) dentro del sistema de identidad del CSP, es decir, después de que se crea un registro en el registro de identidad, se pueden asociar (vincular) uno o más autenticadores a la cuenta de suscriptor.
Para minimizar la necesidad de recuperación de cuentas, los proveedores de servicios de comunicación (CSP) se adherirán a los siguientes requisitos:
- Fomentar que los suscriptores vinculen al menos dos métodos de autenticación independientes esDeseable (DEBERÍA).
Nota:Para obtener detalles sobre las cuentas de suscriptorSección 5Respecto a la vinculación del autenticadorSección 4.1.2.1 de SP 800-63BPor favor refiérase a(Fuente) Basado en NIST SP 800-63A-4, Sección 4.2.12, Enlace inicial del autenticador, traducción provisional del autor.
- El solicitante podrá vincular el autenticador utilizando uno de los siguientes métodos.Tendremos que.
- Sección 4.1.3 de SP 800-63BEl autenticador proporcionado por el suscriptor se registra de forma remota de acuerdo con los requisitos de tipo de autenticador definidos en [la documentación pertinente].
- Se entregará un dispositivo de autenticación físico en la dirección verificada.
- Los dispositivos de autenticación se entregan o se registran en persona.
- Si el autenticador está vinculado fuera de una única sesión protegida con el usuario, verifique la existencia del suscriptor previsto utilizando uno de los siguientes métodos:Tendremos que.
- Por favor, devuelva el código de continuación.
- La información biométrica recopilada durante la verificación de identidad se comparará con esta información.
4.2 Especificación de encuadernación IAL3
Los requisitos de enlace de IAL3 se describen en la Sección 4.3.10, "Enlace inicial del autenticador", de SP 800-63A-4. Los requisitos son los siguientes:
CSP cumple con los siguientes requisitos:
(Fuente) Basado en NIST SP 800-63A-4, Sección 4.3.10, Enlace inicial del autenticador, traducción provisional del autor.
- El primer dispositivo de autenticación del suscriptor se entrega o registra durante una interacción presencial con un funcionario de verificación de identidad presente.Tendremos que.
- Si un proveedor de servicios en la nube (CSP) distribuye o registra un autenticador inicial fuera de una única sesión protegida autenticada con un usuario, debe comparar la muestra biométrica tomada del suscriptor con la muestra tomada durante la verificación de identidad antes de registrar el autenticador.Tendremos que.
- Para facilitar aún más el proceso de vinculación, los suscriptores deben presentar los documentos de identificación que utilizaron durante el proceso de verificación de identidad.Tal vez.
5. Problemas con el documento actual
Se pueden señalar varios problemas con respecto al proceso de encuadernación para SP 800-63-4.
5.1 Problemas relacionados con la vinculación inicial de los autenticadores
En particular, faltan las siguientes disposiciones relativas al registro remoto:
(Fuente) Autor
- El responsable de verificación de identidad registra el primer autenticador del suscriptor dentro de la misma sesión protegida en la que se estableció la identidad que se registrará en el registro de identidades.Tendremos que.
Esto podría ser simplemente un descuido, o podría reflejar la situación particular de Estados Unidos, donde la verificación remota de identidad con IAL3 es difícil porque no existen documentos de identificación digital ampliamente aceptados que puedan utilizarse eficazmente para la verificación remota de identidad en Estados Unidos.
Si otras jurisdicciones que aceptan identificaciones digitales utilizan la norma SP 800-63-4, sería conveniente añadir la disposición 4 anterior.
5.2 Problemas relacionados con la adición de autenticadores sucesores
Como se mencionó anteriormente, hay un problema con la disposición 3. Dice lo siguiente: www
El CSP garantiza que el proceso solicite la autenticación en el nivel más bajo de los dos: el AAL más alto disponible actualmente para la cuenta del suscriptor y el AAL más alto que utilizará el nuevo autenticador.Tendremos que.
(Fuente) Basado en NIST SP800-63B-4, Sección 4.1.2.1. Vinculación de un autenticador adicional, Párrafo 2, traducción provisional del autor.
Esto significa que, dentro de una sesión creada por el autenticador AAL1, puede vincular el autenticador "AAL2" o "AAL3" a la cuenta del suscriptor.
El problema es el siguiente: si un atacante ya ha comprometido el autenticador AAL1 de la víctima (como una contraseña), podría vincular sus propios autenticadores AAL2/AAL3 a la cuenta de la víctima y seguir utilizándolos.
La regla 3 probablemente debería modificarse de la siguiente manera:
CSP realizará una de las siguientes acciones:Tendremos que.
(Fuente) Autor
- Asegúrese de que el proceso requiera autenticación en el nivel AAL o superior del autenticador que el suscriptor está intentando agregar.
- Aunque el propio autenticador pueda cumplir con requisitos AAL más exigentes, el autenticador registrado se registrará con el mismo AAL que la sesión actual.
- Para mejorar la calidad de la sesión más allá del AAL del autenticador que se está registrando, se realizará una nueva verificación de identidad utilizando el IAL correspondiente.
6. Conclusión
Este documento resume las disposiciones "vinculantes" incluidas en la serie NIST SP 800-63-4. Señala que SP 800-63A-4 tiene un concepto implícito de "nivel de garantía vinculante" y que el método de SP 800-63B-4 al que se hace referencia en el mismo documento tiene una vulnerabilidad que permite a un atacante agregar su autenticador de nivel superior a la cuenta de la víctima.
Para mitigar este problema, este documento propone revisiones y adiciones a la normativa. Estas medidas permitirán a los proveedores de servicios en la nube vincular los autenticadores a las cuentas de forma más segura y evitar que los proveedores de servicios en la nube tengan una falsa sensación de seguridad.