
En los últimos años, los ataques de phishing dirigidos a instituciones financieras y otras organizaciones se han vuelto cada vez más sofisticados."Phishing en tiempo real"Una técnica llamada "phishing" se ha convertido en una seria amenaza. Se sabe que este tipo de ataque incluso invalida las contraseñas de un solo uso (OTP), que tradicionalmente se han considerado eficaces para prevenir ataques de phishing, lo que ha obligado a las instituciones financieras a rediseñar radicalmente su infraestructura de verificación de identidad.
En este documento se explica la estructura técnica del phishing en tiempo real y las ventajas esenciales de la "clave de acceso", una tecnología que puede contrarrestarlo, y se presentan cuestiones de políticas futuras para su consideración.
¿Qué es el phishing en tiempo real?
El phishing en tiempo real es un método de ataque en el que un atacante actúa como intermediario entre el usuario y el servicio legítimo, retransmitiendo la comunicación y suplantando instantáneamente la identidad del usuario utilizando la información de autenticación introducida por este (nombre de usuario, contraseña, contraseña de un solo uso (OTP) de 4 a 6 dígitos, etc.). En particular, incluso si la OTP se envía por SMS o aplicación, en cuanto el usuario la introduce en el sitio de phishing, el atacante puede reenviarla al sitio web del servicio legítimo e iniciar sesión como el usuario.
Este tipo de ataquehombre en el medio (MitM)Además adversario en el medio (AitM) や suplantación del verificador También conocido como phishing, se caracteriza por el hecho de que técnicamente se transmite entre un sitio de phishing "aparentemente genuino" y un servidor de autenticación genuino.
Suplantación perfecta por parte de servidores de retransmisión
Los modernos ataques de phishing en tiempo real utilizan servidores de retransmisión para engañar a los usuarios con esquemas sofisticados, como:
- Duplicación completa del sitio:Lee el código fuente de un sitio web real (por ejemplo, el sitio web de una institución financiera) en tiempo real y genera un sitio web falso visualmente indistinguible (tenga en cuenta que también hay casos en los que el sitio web falso se hace pasar por un sitio completamente diferente cuando se llama a un programa de prueba, evadiendo así las pruebas).
- Obtener un certificado SSL adecuado: Sirve una conexión HTTPS de apariencia legítima
- Soporte de contenido dinámico:La información personal que se muestra después de iniciar sesión también se reproduce completamente.
Cómo funcionan los ataques Adversario en el Medio (AitM)
Un ataque AitM sigue este proceso técnico:
- Instalación del servidor de retransmisión:Los atacantes colocan servidores de retransmisión entre el sitio real y el usuario.
- Generación de respuesta dinámica:La respuesta del servidor del sitio genuino se modifica y se envía al usuario.
- Recopilación de credenciales:Recopila ID, contraseña, OTP e información personal adicional en tiempo real
- Ejecutar acceso legítimo:Acceda instantáneamente a sitios web genuinos utilizando la información recopilada
En este ataque, el atacante desempeña dos roles simultáneamente:
- Para usuarios:Actuar como un servidor bancario real (suplantación de verificador)
- Para los bancos:Actúa como un usuario real
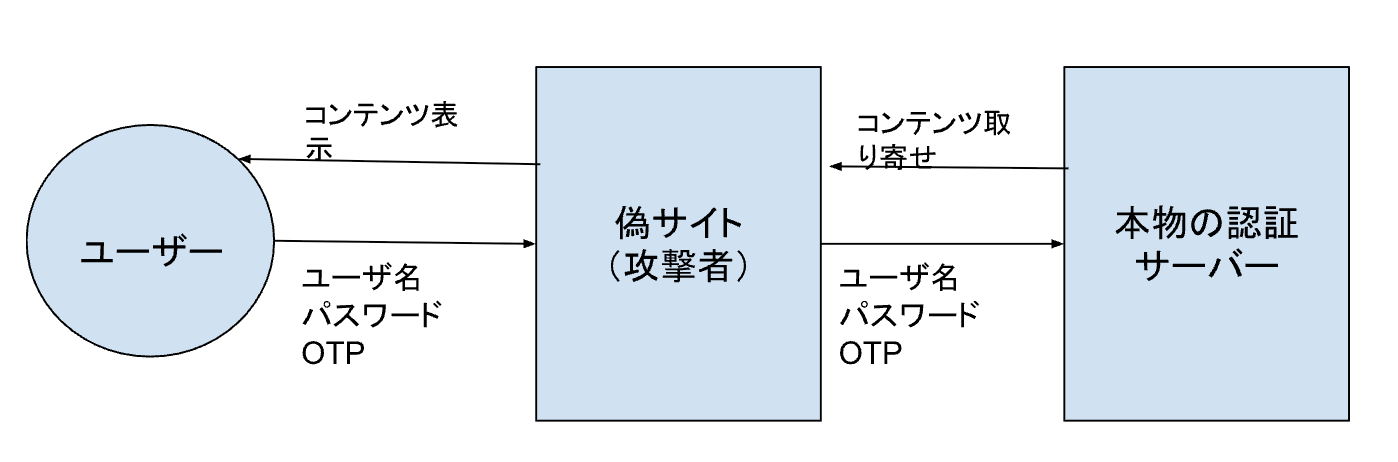
Esta doble suplantación invalida por completo los métodos tradicionales de autenticación basados en secretos compartidos (contraseñas, OTP) entre el sitio web (servidor de autenticación) y el usuario. La Figura 1 muestra esta relación.
(Figura 1) Diagrama esquemático de AitM
Ejemplo:
- El usuario ingresa ID, contraseña y OTP
- El sitio falso reenvía esa información al servidor de autenticación real.
- Autenticación exitosa, sesión secuestrada
¿Por qué los OTP se vuelven inválidos?
OTP (Contraseña de un solo uso)Código que es difícil de reutilizarPor lo tanto, tradicionalmente se ha considerado un "segundo factor seguro". Sin embargo, en los "ataques de retransmisión", como el phishing en tiempo real,Si un atacante puede usarlo en nombre de un usuario real, incluso aunque sea solo una vez, el ataque tendrá éxito.Esto invalida el aspecto "desechable" del mismo.
Además, la autenticación multifactor (MFA) tradicional basada en OTPVerificación de integridad de desafío-respuesta (ver a continuación)o WebVerificar la dirección del sitio (dominio)Porque no lo haceLos usuarios no pueden saber a quién va dirigida su entradaEs por esto que los OTP son inherentemente vulnerables a los ataques de retransmisión.
¿Qué es una clave de acceso?
Passkey es una tecnología de autenticación basada en el estándar FIDO2/WebAuthn.Verificar la dirección (dominio) del sitio web al que está accediendo y enviar la información requerida para la autenticación del usuario.1Sus principales características son las que se muestran en la Figura 2.
(Figura 2) Características de la clave de acceso
| 特 徴 | 説明 |
|---|---|
| Criptografía de clave asimétrica | La autenticación se realiza mediante la verificación de firma con una clave pública. La clave privada no se envía al destinatario. |
| Vinculación de origen | Las solicitudes de autenticación están vinculadas a un dominio específico, lo que hace que sea difícil retransmitirlas o falsificarlas (verificación de origen y verificación de RPID, consulte a continuación). |
| Autenticación local mediante biometría o PIN | La autenticación del usuario se completa dentro del dispositivo, sin transmisión externa de información de autenticación que pueda clonarse fácilmente, como información biométrica o PIN. |
| Resistente al phishing | No firme solicitudes de sitios falsos. |
En otras palabras,Si un usuario accede accidentalmente a un sitio falso, el autenticador no devolverá una firma del sitio web real a ese sitio, por lo que el atacante no podrá obtener ninguna información para usar para la autenticación.Esta es una diferencia crucial con respecto al OTP.
¿Por qué Passkey es resistente al phishing?
Clave de acceso (FIDO2/WebAuthn)Suplantación de identidad (phishing) por retransmisión (AitM) y suplantación de dominioContraTiene resistencia estructuralEsto se debe a que se realizan tres comprobaciones:
(1) Validación del origen
- El cliente (navegador) emite una solicitud de autenticaciónOrigen del sitio web (dominio/dirección del sitio)Detectar automáticamente
- Este origen eshttps:// + ドメイン名 + ポート番号 Consiste en
- La solicitud de autenticación de clave de acceso del sitio web al navegador incluye el dominio del sitio (RPID, ver a continuación), pero si este dominio es diferente del origen (por ejemplo, un sitio de phishing),El navegador rechaza la solicitud de autenticación.Y no se realiza ningún proceso de autenticación (hay excepciones como los subdominios)
- Además, el origen se incluye en el resultado de la autenticación de la clave de acceso y se envía al servidor web, por lo que el servidor web también puede verificar que la autenticación de la clave de acceso se realizó en el sitio web correcto.
(2) Verificación de identificación de la parte que confía (RPID)
- RPID esEl identificador de dominio especificado por el servidor al registrar la clave pública
- El autenticador (el dispositivo que contiene la clave de acceso)Busque para ver si la clave asociada con el RPID recibido está almacenada en su cuenta
- Si el RPID es diferente, no se encontrará la clave privada y no se devolverá la firma.
(3) Desafío-Respuesta
- Al autenticarse con una clave de acceso, el servidor web envía datos aleatorios llamados "desafío".
- El autenticador utiliza su clave privada para firmar los datos, incluido el desafío, y los devuelve al servidor web a través del navegador como una respuesta de autenticación de clave de acceso.
- El servidor web verifica que el desafío en la respuesta fue emitido por el servidor web para esa sesión.
- Si el atacante crea un desafío arbitrario o si el desafío ya se ha utilizado antes, el servidor web rechazará el desafío.
¿Por qué necesitamos estos tres?
La figura 3 resume esta relación.
(Figura 3) Tres elementos necesarios para la resistencia al phishing
| Proyecto | Papel |
|---|---|
| Comprobación del origen | El sitio web desde el que se ejecuta el navegadorLegitimidad garantizadaRechace los sitios falsos |
| Comprobación de RPID | El autenticador¿Para qué dominio está registrada la clave?comprobar yPrevenir el mal uso |
| Desafío-Respuesta | Garantiza que la autenticación con clave de acceso se realizó en la sesión actual, lo que evita la reutilización de los resultados de la autenticación. |
Sólo uno de ellos no es suficiente, Solo cuando todos estos elementos estén en su lugar se podrá lograr una "resistencia total al phishing".し ま す.
Pero las claves de acceso no son una solución milagrosa
~El riesgo de ataques de phishing que explotan los flujos de registro~
Por otro lado, las claves de acceso tampoco son una solución milagrosa.Passkey es mucho más resistente al phishing que las contraseñas y OTP tradicionales.Ha sido altamente evaluado como un medio para mejorar significativamente la seguridad de la autenticación del usuario.
Sin embargo,Resistencia a los ataques contra el "registro de credenciales"depende del juicio del usuario y del diseño UX,Un atacante obliga a un usuario a "registrar" su clave de accesoExiste un nuevo riesgo.
Posible escenario de ataque: Un atacante “falsifica” una clave de acceso y la registra
Ejemplo de flujo de ataque
- Un atacante crea un sitio de phishing (https://bank-login.example.org)
- Se le solicita al usuario "Su autenticación ha expirado. Por favor, vuelva a registrarse".
- El usuario se autentica en el sitio de phishing utilizando métodos de autenticación tradicionales (contraseña u OTP) y comienza el flujo de registro de clave de acceso.
- En realidad, el autenticador (dispositivo) del atacante está registrado.
- La clave de acceso del atacante se registró en el sitio web real
- El atacante podría luego usar esa clave de acceso para iniciar sesión en el sitio web real.
Técnicamente, es un "registro legítimo".
- En un ataque de retransmisión, el registro de WebAuthn (navigator.credentials.create()) puede realizarse en el entorno del atacante, lo que permite que este modifique libremente el contenido. Por lo tanto, desde la perspectiva del servidor web, el registro en sí no puede distinguirse de uno legítimo.
- En un ataque de retransmisión, incluso si el navegador de la víctima crea una clave que incluye el dominio del sitio de phishing como origen, el atacante puede simplemente descartar el resultado y regenerar una clave en el entorno del atacante que incluya el dominio legítimo, por lo que verificar el origen en el navegador de la víctima es ineficaz.
Contramedidas
La figura 4 resume algunas posibles medidas representativas, pero no es exhaustiva.
Figura 4 Posibles medidas contra la suplantación de identidad
| Contramedidas | 内容 |
|---|---|
| Se reforzaron los pasos de verificación de identidad antes del registro | Evite esto exigiendo la verificación de identidad mediante autenticación personal pública o biometría remota (si es posible), o una nueva autenticación utilizando una clave de acceso previamente configurada. |
| Detección y notificación de registros anormales | Notificación y confirmación instantánea cuando se agrega una nueva clave de acceso (por ejemplo, notificación del historial de inicio de sesión) |
Posible escenario de ataque: secuestro de sesión después de la autenticación de la clave de acceso
En los últimos años, se han reportado casos de robo de contraseñas y otra información mediante malware, conocido colectivamente como infostealers. Estos también pueden obtener cookies de sesión. Una clave de acceso es una medida de protección hasta que se establece una sesión tras la autenticación del usuario. No ofrece protección una vez establecida la sesión.
Contramedidas
Como contramedida contra el secuestro de sesión, se utiliza una clave asimétrica generada en un área segura del dispositivo.Credenciales de sesión vinculadas al dispositivo (DBSC) Además, en este contexto,Evaluación de acceso continuo (Evaluación de acceso continuo)También está empezando a atraer la atención.
La Evaluación Continua de Acceso es un método de seguridad que va más allá de la autenticación única tradicional y que monitorea y evalúa continuamente los privilegios de acceso de los usuarios en tiempo real. Incluso después de que un usuario inicie sesión, verifica constantemente su ubicación, el estado del dispositivo, sus patrones de comportamiento, su nivel de riesgo, etc. Si detecta actividad anormal o una situación de alto riesgo, solicita automáticamente autenticación adicional y restringe o bloquea el acceso.
Por ejemplo, si se produce un acceso desde un país diferente al habitual o una descarga de datos anormal, puede responder de inmediato. Descartamos la premisa de que "una vez autenticado, es seguro" y reforzamos la seguridad mediante una verificación constante.
Posible escenario de ataque: Apuntar a los agujeros de autenticación de contraseña restantes
Para aprovechar la resistencia al phishing que ofrece la clave de acceso, es necesario eliminar los métodos de autenticación que no lo son y utilizar únicamente métodos resistentes, como la clave de acceso. Incluso si se implementa la clave de acceso, si se mantiene la autenticación de usuario convencional, que no lo es, los usuarios seguirán siendo blanco de ataques de phishing.
Contramedidas
La contramedida correspondiente sería eliminar estos métodos tradicionales de autenticación de usuarios y pasar a utilizar únicamente claves de acceso.
Sin embargo, cabe destacar que aún existen usuarios que tienen dificultades para usar claves de acceso debido a diversos factores. Imponer una clave de acceso a usuarios en tales situaciones les haría evitar el servicio. Por lo tanto, si bien se mantiene el método de autenticación actual, es posible tomar medidas alternativas, como seguir monitoreando la sesión como una sesión de alto riesgo mediante IA y detener las transacciones si se detectan anomalías. Otra opción es permitir el inicio de sesión con contraseña durante un período determinado (por ejemplo, 15 minutos) en entornos donde no se pueden usar claves de acceso, o establecer límites y permisos de transacción (por ejemplo, de solo lectura) en función del nivel de autenticación. Desde esta perspectiva, la Evaluación Continua de Acceso (AC) mencionada anteriormente está cobrando importancia como una tecnología importante.
Conclusión: Si la clave de acceso no está “diseñada”, será descifrada.
La clave de acceso esEl proceso de autenticación es extremadamente seguro.Sin embargo,Si se explota el flujo de registro, el atacante puede registrar una clave fuerte en su lugar.Existe el riesgo de que esto sea contraproducente.
Por lo tanto, cuando las instituciones financieras y las agencias gubernamentales implementan claves de acceso:
- Diseño de seguridad para el flujo de registro, no solo para la autenticación
- Diseño de flujo de detección y recuperación de anomalías
- Diseño UX y diseño de alertas basadas en phishing
Por lo tanto, al adoptar un sistema, es necesario tener en cuenta estos aspectos a la hora de diseñarlo.
Implicaciones políticas: ¿Por qué se necesitan claves de acceso ahora?
1. Limitaciones de las regulaciones y directrices que se basan en OTP
En muchos países y regiones, la autenticación multifactor (MFA) con OTP como segundo factor aún se especifica en los requisitos de SCA (Autenticación Segura del Cliente). Sin embargo, como se mencionó anteriormente,La autenticación multifactor mediante OTP no garantiza la resistencia al phishingLas regulaciones de seguridad basadas en esta premisa podrían no estar a la altura de la tecnología de los atacantes. En lugar de especificar la "autenticación de dos factores", deberíamos pensar en las "amenazas" a las que debemos responder. De hecho, la norma ISO/IEC 2, Marco de Garantía de Autenticación de Entidades, etc.2Ha sido así desde entonces.
2. Es necesario abordar las amenazas de la fase de registro
Por otro lado, es importante tener en cuenta que la clave de acceso fortalece la fase de uso del método de autenticación, por lo que también es necesario responder a las amenazas en la fase de registro del método de autenticación.
3. Parte de la defensa en profundidad
Si bien una clave de acceso es un método muy eficaz para la autenticación de usuarios, no resulta eficaz para el secuestro de sesiones tras una autenticación exitosa. Por lo tanto, es necesario usarla en combinación con la vinculación de sesiones a un dispositivo y la detección de transacciones anormales.
4. Promoción de la difusión desde la perspectiva de la protección del consumidor
La clave de acceso no requiere que los usuarios tengan conocimientos de seguridad o sean cuidadosos y garantiza la seguridad de forma transparente en el lado del terminal.Medidas sostenibles que no dependen de la educación en seguridadEsto es altamente compatible con las políticas de protección al consumidor.
Desde la perspectiva de la política monetaria, no basta simplemente con debatir si se debe o no introducir tecnología;¿Qué se considera "autenticación segura de usuario"?Es necesario actualizar las propias normas. En el diseño de sistemas futuros,Convertir las medidas resistentes al phishing, como las claves de acceso, en la "norma"Esto será clave para garantizar la seguridad y la confianza de los consumidores financieros.3
[Expresiones de gratitud]
Al escribir este artículo, el editor「Todo sobre las claves de acceso」También es director de la Fundación OpenID de Estados Unidos.Señor Kosuke Koiwai(INCÓGNITA: @kocko), miembro del Instituto de Investigación Nomura, es el secretario del subcomité SC27/WG5 del Comité de Investigación de Normas de Información de la Sociedad de Procesamiento de Información de Japón y también es el oficial de enlace de la Alianza FIDO con ISO/IEC JTC 1/SC 27/WG 5.Sr. Hideaki Furukawa"Edición de enero de 2025 de Diseño de SoftwareHa estado publicando de forma proactiva sobre claves de acceso, como en la primera mitad del "Artículo especial 1: La vanguardia de la tecnología de autenticación: el mecanismo y la implementación de la autenticación sin contraseña "Clave de acceso"" en la revista "Ryo Ito(INCÓGNITA: @ritouNos gustaría expresar nuestro más sincero agradecimiento a la persona que amablemente nos brindó tal cooperación.
nota
- Además, no enviamos el "secreto compartido" al destino de acceso.
- Etapa DIS
- A modo de ejemplo, la directriz de identidad digital del gobierno de EE. UU., NIST SP800-63-4 2pd, requiere la provisión de métodos de autenticación resistentes al phishing con un nivel de garantía de autenticación de personas de AAL2 o superior (los usuarios no están obligados a usarlos, pero es esencial brindarles la opción).
Un comentario