
Después de cuatro años y medio difíciles, comenzamos creando un grupo de trabajo y, después de seis años difíciles, finalmente lanzamos OpenID Connect.
OpenID Connect es la "capa de identidad" en Internet. Déjame explicarte un poco.
Cuando hablamos de capas o “capas”, muchas veces nos referimos al modelo de referencia TCP/IP.[ 1 ]. Se trata de un conjunto de directrices desarrolladas por el IETF que deberían tener los servidores en Internet.通信funciónEstructura jerárquicadividido enモデルで,Modelo de referencia TCP/IP, conjunto de protocolos de InternetTambién se le llama función de comunicación (protocolo de comunicacion) se define en cuatro capas (RFC1122). Esta cuarta capa se llama capa de aplicación, pero es solo una capa para HTTP, FTP, etc.servicio de comunicacionEsto no significa una llamada "aplicación comercial". Las "aplicaciones empresariales" utilizadas por los usuarios reales se basan en esto. ¿Es esta una imagen?
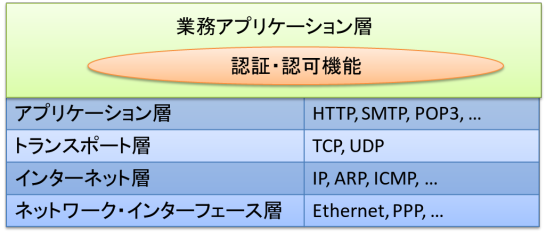
En la Figura 1, "Autenticación/Autorización" se dibuja como un óvalo dentro de la "Capa de aplicación empresarial". La razón por la que mencioné esto es porque esta característica existe en todas las aplicaciones comerciales.
Se dice que más del 95% de los problemas de seguridad en Internet se deben a una autenticación y autorización deficientes. El otro día fue el padre del antivirus y la detección de malware.Dr. Peter Tippettoportunidad de escuchar sobre[ 2 ] Sin embargo, dijo, "Desde la perspectiva del fortalecimiento de la seguridad, incluso si se perfecciona el antivirus, el cortafuegos y todas las demás funciones de seguridad, no se podrán obtener muchos beneficios de una ligera evolución de la función de identidad". a eso."
Lo que hemos lanzado esta vez es un estándar internacional que permite que la función de "autenticación/autorización" se implemente como una sola capa: la "capa de identidad", similar a la capa de red, en lugar de implementarse en aplicaciones individuales. Una imagen aproximada sería algo así como la Figura 2.
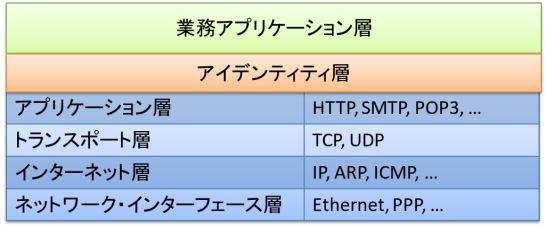
Aquí, el software de aplicación puede realizar de forma segura "autenticación y autorización" intercambiando información con la capa de identidad utilizando procedimientos estándar predefinidos (protocolos). Al subcontratar la función de autenticación/autorización a software o servicios especializados de esta manera, puede eliminar la necesidad de realizar la "autenticación/autorización" usted mismo, lo cual es extremadamente difícil de hacer correctamente y, por lo tanto, eliminará los agujeros de seguridad causados por ella. capaz de especializarse en "funciones de aplicación", que es su competencia principal, sin crear software de aplicación.
Lo que hemos publicado esta vez son las siguientes partes del sistema general de capas de identidad.
| Núcleo de conexión OpenID | En esencia, es posible realizar algún nivel de autenticación y autorización. |
| Descubrimiento de conexión OpenID | Le permite buscar ubicaciones que brinden servicios de autenticación y autorización para cada usuario. |
| Registro dinámico de OpenID Connect | Esta es una especificación para que el software de aplicación (llamado cliente) se registre dinámicamente en la capa de identidad. |
| Tipo de respuesta múltiple de OAuth | Lo anterior define algunos de los mensajes utilizados. |
Muchas empresas ya han anunciado su apoyo a OpenID Connect. Google ya ha anunciado que realizará la transición completa a OpenID Connect en abril de 2015, y Microsoft y Salesforce ya han comenzado a ofrecer servicios. En Japón, el Instituto de Investigación Nomura proporciona tecnología backend a varias empresas, y Softbank y Yahoo ya están brindando apoyo. Otras empresas que han anunciado soporte incluyen (sin ningún orden en particular) ForgeRock, CA, VMWare, AOL y Cisco.
Además, en el Mobile World Congress de Barcelona, el organizador GSMApero"Mobile Connect", que es el perfil OpenID Connect para operadores de telefonía móvil. (Escribiré un artículo aparte sobre esto más adelante).
OpenID Connect es el resultado del sudor y la sangre de muchas personas. Me gustaría aprovechar esta oportunidad para expresar mi gratitud a las muchas personas que han cooperado.
[1] Hablando de capas y "capas", otro modelo comúnmente utilizado es el modelo de referencia OSI. esto es,Organización Internacional de Normalización (ISO)Formulado porComputadoradebería tener通信funciónEstructura jerárquicadividido enモデルで,Modelo de referencia básico OSI,modelo OSITambién se le llama función de comunicación (protocolo de comunicacion) se divide en siete capas. Esta séptima capa se llama capa de aplicación, pero es solo para HTTP, FTP, etc.servicio de comunicacionEsto no significa el llamado "software de aplicación". El "software de aplicación" utilizado por los usuarios reales se basa en esto.
[2] En la Cumbre Internacional de Identidad, un evento al que sólo se puede acceder por invitación (¿30 personas?) celebrado en la Casa Blanca.
[3] Aunque aquí se la denomina vagamente "capa de identidad", en realidad es una capa que emite tokens que representan derechos de acceso y una llamada capa de identidad que intercambia datos de identidad (datos de atributos relacionados con una determinada entidad) en encima de eso. Luego, se divide en una capa de control de acceso que utiliza esto para realizar el control de acceso real.
(Historial de revisiones)
- 2014/3/1 – Inicialmente, lo escribí usando el modelo de referencia OSI, pero era incómodo, así que lo cambié al modelo de referencia TCP/IP. Además, cambie la lista a la tabla.
Un comentario